
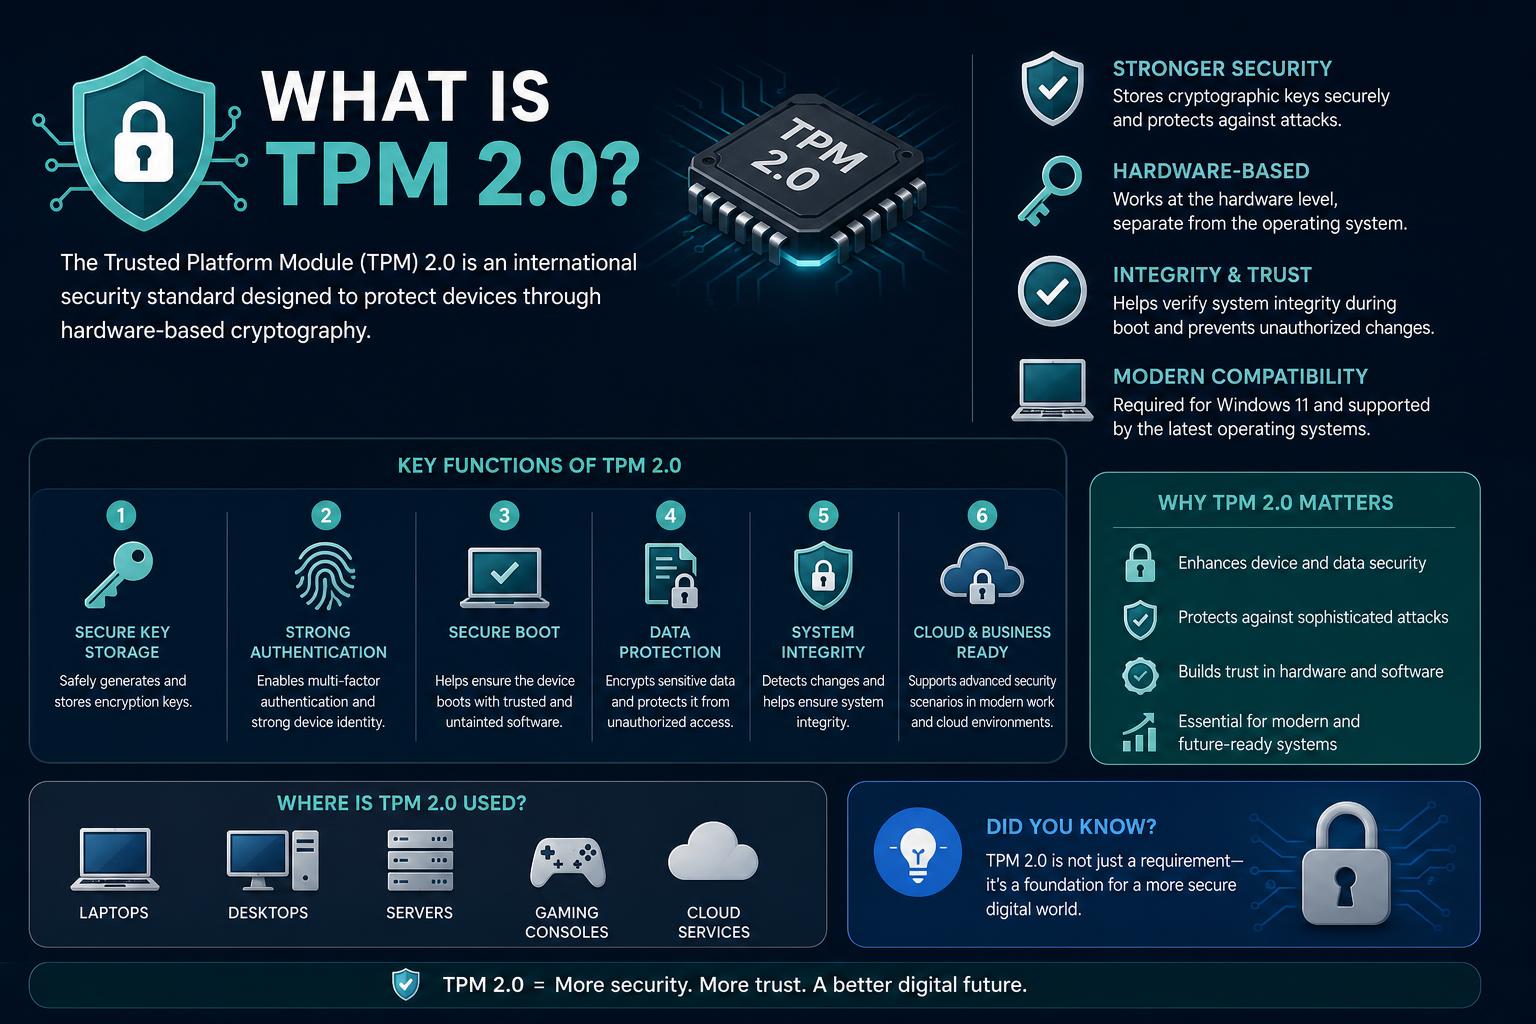
- TPM 2.0 je hardverski kriptoprocesor koji osigurava ključeve za šifriranje i pomaže u osiguravanju integriteta platforme prilikom pokretanja.
- TPM 2.0, potreban za Windows 11, pruža napredne sigurnosne značajke poput BitLockera, Secure Boota i Windows Helloa.
- TPM 2.0 se koristi i u hardverskim i u cloud platformama, sa širokom podrškom za operativne sustave i razvojne programere putem više biblioteka otvorenog koda.
Razumijevanje računalne sigurnosti može se činiti kao dešifriranje novog jezika. Kada se pojavio Windows 11 i počeo pričati o TPM 2.0, mnogi su se pitali: „Što je točno TPM 2.0 i zašto je važan?“ Bez obzira jeste li tehnološki entuzijast, sastavljač računala, IT stručnjak ili samo netko tko je znatiželjan o nadogradnji svog uređaja, poznavanje TPM 2.0 važnije je nego ikad. TPM 2.0 jedna je od onih popularnih riječi koja je iz nejasne tehničke dokumentacije prešla ravno u glavne razgovore - uglavnom zahvaljujući zahtjevima modernih operativnih sustava poput Windowsa 11. Ali iza akronima krije se svijet inovativnih sigurnosnih značajki, zaštite podržane hardverom i složenih tehnoloških izbora. Ovdje ćemo objasniti sve što trebate znati o TPM 2.0, kako funkcionira, što ga čini toliko važnim i kako se uklapa u širi krajolik digitalne sigurnosti. Ako želite biti sigurni u sigurnost svog računala - ili se pripremate za nadogradnju na Windows 11 - na pravom ste mjestu.
Što je TPM 2.0? Tehnologija koja stoji iza akronima
TPM je kratica za Trusted Platform Module (Trusted Platform Module). To je namjenski čip – ponekad integriran u drugi hardver, ponekad zaseban na matičnoj ploči – koji igra ključnu ulogu u zaštiti osjetljivih podataka na vašem računalu. Trenutni standard je TPM 2.0 , međunarodno priznat prema ISO/IEC 11889:2015 i njime upravlja Trusted Computing Group (TCG) . Iako TPM postoji od ranih 2000-ih, prvi put se pojavio kao verzija 1.1b, veliki skok bio je s TPM 1.2 na 2.0, koji nije unatrag kompatibilan, ali nudi veću fleksibilnost, novije algoritme i poboljšanu sigurnost. U svojoj srži, TPM 2.0 djeluje kao sigurni kriptoprocesor – u biti, trezor za kriptografske ključeve i hardverski korijen povjerenja za računalne platforme. Pomaže u provjeri integriteta sustava tijekom pokretanja, osigurava identitet uređaja i omogućuje naprednu zaštitu podataka pomoću šifriranih ključeva, PIN-ova ili biometrije.
Zašto je TPM 2.0 postao toliko važan?
Godinama su se TPM čipovi skrivali iza kulisa - uglavnom su se koristili u poslovnim prijenosnim računalima, određenim stolnim računalima ili specijaliziranom hardveru. Stvari su se dramatično promijenile kada je Microsoft učinio TPM 2.0 hardverskim zahtjevom za pokretanje sustava Windows 11. Odjednom su se milijuni pitali: ima li moj uređaj TPM 2.0 i ako ne, kako ga mogu dobiti? TPM 2.0 je ključan za moderne sigurnosne značajke poput BitLocker enkripcije pogona, biometrijske autentifikacije Windows Hello i Secure Boot-a. Ove značajke više nisu "lijepe stvari", već bitne u svijetu ispunjenom ransomwareom, phishingom i fizičkom krađom uređaja. Bez TPM 2.0, isključeni ste iz mnogih suvremenih sigurnosnih praksi i ne možete nadograditi na najnoviju glavnu verziju sustava Windows.
Kako TPM 2.0 funkcionira: Hardver na koji se oslanjate
Za razliku od sigurnosti temeljene na softveru, TPM 2.0 pruža zaštitu integriranjem kriptografskih funkcija izravno u hardver uređaja. TPM modul je prisutan ili kao vlastiti diskretni čip (dTPM), kao dio većeg integriranog kruga (iTPM), ugrađen u firmver (fTPM) ili emuliran softverski/virtualiziran (vTPM/softverski TPM). Najsigurnije verzije su diskretni čipovi, koji čak imaju mehanizme zaštite od neovlaštenih promjena, što napadačima otežava pristup osjetljivim tajnama, čak i s fizičkim pristupom računalu.
- Diskretni TPM (dTPM): Zaseban čip zalemljen na matičnu ploču. Najviša razina fizičke sigurnosti.
- Integrirani TPM (iTPM): Izgrađen kao dio drugog čipa, kao što je sustav na čipu (SoC) za prijenosna računala ili matične ploče.
- TPM firmvera (fTPM): Implementirano u firmveru sustava, kao što je vaš BIOS ili UEFI okruženje. Koriste ga i Intel (PTT), AMD (fTPM) i drugi.
- Virtualni TPM (vTPM): Postoji unutar hipervizora ili infrastrukture u oblaku - koristi se za virtualne strojeve ili udaljene sustave. Održava virtualnu sigurnosnu izolaciju.
- Softverski TPM: Koristi se za razvoj ili testiranje; nedostaje mu prava fizička sigurnost, ali je koristan za eksperimentiranje s TPM značajkama.
Unutar TPM-a pohranjuju se i obrađuju kritične informacije i tajne - lozinke, PIN-ovi, certifikati, ključevi za šifriranje i biometrijski identiteti. Generatori slučajnih brojeva temeljeni na hardveru i mehanizmi atestiranja osiguravaju da se pri pokretanju može pokrenuti samo pouzdani kod, a kritične operacije ne mogu biti lažirane od strane napadača ili ugrožene zlonamjernim softverom.
Sigurnosne mogućnosti TPM-a 2.0
TPM 2.0 je sigurnosni švicarski nožić. Omogućuje širok raspon značajki koje zajedno podižu obranu vašeg uređaja:
- Provjera integriteta pokretanja: Osigurava pokretanje računala u poznatom pouzdanom stanju praćenjem procesa pokretanja od firmvera (UEFI/BIOS) do pokretanja OS-a.
- Atest platforme: Stvara dokaz za udaljene sustave ili korisnike da postavke vašeg hardvera i softvera nisu mijenjane - korisno za poslovne flote ili oblak.
- Upravljanje ključevima i pohrana: Čuva kriptografske ključeve u svojoj izoliranoj memoriji, sprječavajući im pristup od strane zlonamjernog softvera ili putem tehnika struganja sistemske RAM memorije.
- Uvezivanje i pečaćenje: Omogućuje aplikacijama zaključavanje šifriranih podataka tako da se dešifriraju samo u određenim stanjima sustava (npr. kada su prisutni određeni firmver, okruženje za pokretanje ili korisnički podaci).
- Autentifikacija korisnika: Podupire sustave poput Windows Hello ili BitLocker integrirajući se s PIN-ovima, biometrijskim podacima ili mjerama fizičke prisutnosti.
- Generiranje slučajnih brojeva pomoću hardvera: Kritično za kriptografske operacije.
Prednosti nisu samo teoretske. Na primjer, BitLocker se oslanja na TPM 2.0 za zaštitu ključeva za šifriranje, što lopovima gotovo onemogućuje dešifriranje ukradenih podataka bez ispravnih vjerodajnica ili probijanja zaštite od neovlaštenog pristupa hardveru.
TPM 2.0 u odnosu na TPM 1.2: Što je novo?
Ako ste malo pretraživali BIOS ili specifikacije matične ploče, možda ste vidjeli starije verzije poput TPM 1.2 . Međutim, TPM 2.0 uveo je nekoliko ključnih poboljšanja:
- Podrška algoritma: TPM 2.0 podržava modernije kriptografske algoritme, uključujući SHA-256, RSA i ECC, dok je TPM 1.2 bio ograničen uglavnom na SHA-1 i RSA.
- Fleksibilne hijerarhije: Omogućuje više izoliranih hijerarhija ključeva za platformu, pohranu i odobrenje, čineći upravljanje ključevima granularnijim i robusnijim.
- Ovlaštenje pravila: Dodaje složene, prilagodljive politike autorizacije temeljene na višefaktorskim provjerama, ulančavanju politika, vremenski ograničenom pristupu i još mnogo toga.
- Poboljšani NVRAM: TPM 2.0 pruža bogatije oblike trajne pohrane (brojači, bitmape, PIN pass/fail), što je korisno za napredne aplikacije.
- Kompatibilnost unazad: Nema ga. TPM 2.0 je značajno ažuriranje i nije kompatibilan s TPM 1.2 na razini firmvera ili upravljačkog programa; to je jedan od razloga zašto Windows 11 zahtijeva 2.0.
Jednostavno rečeno - TPM 2.0 je svestraniji, sigurniji i spremniji za zahtjeve današnjeg međusobno povezanog svijeta.
Uobičajene upotrebe TPM 2.0
Kako se TPM 2.0 koristi u svakodnevnom računalstvu? Evo nekih glavnih područja:
- Šifriranje diska: Alati poput BitLocker i Linuxa dm-kripta Koristite TPM za zaključavanje ključeva za šifriranje unutar hardvera. Čak i ako netko ukloni vaš pogon, ne može dešifrirati vaše podatke bez TPM-a uređaja (i potrebnih vjerodajnica).
- Sigurno pokretanje: Provjerava svaki sloj lanca pokretanja, osiguravajući da nema skrivenog zlonamjernog softvera ili rootkitova koji preotimaju vaš operativni sustav prilikom pokretanja.
- Daljinska atestacija: Daljinski provjerava koristi li računalo pouzdani softver i firmver prije nego što dopusti pristup osjetljivim sustavima ili mrežama. Poslovne postavke, usluge u oblaku i virtualni strojevi često se oslanjaju na ovu mogućnost.
- Ovjera: Omogućavanjem prijave temeljene na PIN-u ili bez lozinke, TPM može sigurno pohraniti biometrijske podatke ili PIN-ove, stvarajući sigurnosne kopije Windows Hello-a i sličnih platformi u drugim operativnim sustavima.
- Upravljanje digitalnim pravima (DRM): Manje uobičajeno ovih dana zbog zabrinutosti za privatnost, ali moguće s TPM-om za strogo kontrolirana okruženja.
S TPM 2.0 dobivate temeljni sigurnosni sloj koji podržava sve, od korištenja kućnog računala do zaštitnih mjera na razini poduzeća.
Kako provjeriti podržava li vaše računalo TPM 2.0
S obzirom na stroge hardverske zahtjeve za nove operativne sustave poput Windowsa 11, ključno je potvrditi podršku za TPM 2.0 na vašem uređaju . Postoji nekoliko načina da to učinite u sustavu Windows: Opcija 1: Putem aplikacije Sigurnost sustava Windows
- Otvoren Postavke i krenite u Ažuriranje i sigurnost, a zatim krenite prema Sigurnost sustava Windows > Sigurnost uređaja.
- Potražite Sigurnosni procesor or Detalji o sigurnosnom procesoru odjeljak. Odaberite ga - ako je dostupan - i pronađite Verzija specifikacijeTrebalo bi čitati 2.0 za kompatibilnost sa sustavom Windows 11.
- Ako nema odjeljka Sigurnosni procesor, vaše računalo nema TPM ili je onemogućen u firmveru/BIOS-u. Obratite se proizvođaču ili provjerite sljedeću metodu u nastavku.
Opcija 2: Korištenje Microsoftove konzole za upravljanje
- Press Windows ključ + R ili otvorite Start Izbornik i odaberite trčanje.
- Tip tpm mr.sc i pritisnite tipku Enter.
- Provjerite prozor za informacije o TPM-u. „TPM je spreman za upotrebu“ je pozitivno. Potvrdite Verzija specifikacije je 2.0 ispod Informacije o proizvođaču TPM-aAko vidite poruku da nije pronađen kompatibilni TPM, možda ćete ga morati omogućiti u UEFI-ju/BIOS-u.
Kako omogućiti TPM 2.0 u BIOS-u/UEFI-ju
Ako vaš uređaj zadovoljava hardverske zahtjeve, ali je TPM 2.0 onemogućen, obično ga možete omogućiti putem postavki firmvera sustava:
- Dođite na Postavke > Ažuriranje i sigurnost > Oporavak i odaberite Restart Now pod Napredno pokretanje.
- U izborniku odaberite Rješavanje problema > Napredne opcije > Postavke UEFI firmvera za ponovno pokretanje u BIOS/UEFI.
- Nakon što uđete u postavke firmvera, potražite izbornike s oznakom Sigurnost, napredan, Pouzdano računarstvoili slično. Postavka TPM-a može se pojaviti kao Sigurnosni uređaj, Podrška za sigurnosne uređaje, TPM stanje, AMD fTPM/PSP fTPM, Intel PTT, Itd
- Omogućite odgovarajuću postavku, spremite promjene i dopustite računalu da se ponovno pokrene. Dvaput provjerite izbornik sustava Windows kao što je gore opisano kako biste potvrdili aktivaciju.
Savjet: Svaki proizvođač ima različite oznake i strukture izbornika. Ako niste sigurni, posjetite web-mjesto za podršku svog uređaja ili se obratite korisničkoj podršci za detaljne upute.
TPM 2.0 lanac opskrbe i dobavljači
Od 2025. godine većina novih računala i prijenosnih računala isporučuje se s nekim oblikom TPM 2.0 podrške prema zadanim postavkama. Glavni dobavljači TPM čipova i rješenja uključuju Infineon, Microchip (prije Atmel), Nuvoton i STMicroelectronics . TPM funkcionalnost isporučuje se ili kao namjenski silicij, integriran u kontrolere ili kao dio firmvera u modernim CPU-ima i SoC-ovima. Neke matične ploče - posebno one za DIY sastavljače računala - isporučuju se s TPM funkcionalnošću onemogućenom odmah po instalaciji, pa je korisnici moraju ručno omogućiti prilikom instaliranja novog OS-a ili traženja naprednih sigurnosnih značajki. Za ugrađene sustave i IoT uređaje, TPM 2.0 čipovi nude se u raznim formatima (ATX, Mini-ITX, Micro-ATX itd.), a čipovi su često uključeni u industrijska računala i poslužitelje prema zadanim postavkama kako bi zadovoljili i sigurnosne standarde i industrijske propise.
TPM 2.0 u cloud platformama i virtualizaciji
Sigurnost u oblaku i virtualiziranim okruženjima je područje koje se brzo razvija, a TPM 2.0 se prilagodio tom svijetu:
- Google Compute Engine bila je prva velika cloud platforma koja je ponudila virtualni TPM-ovi (vTPM-ovi) kao dio Oklopljeni VM-oviAmazon Web Services sada nudi Nitro TPM za virtualne strojeve.
- Mnogi hipervizori sada podržavaju virtualizirani TPM, uključujući VMWare ESXi, KVM+QEMU, Xen i VirtualBox (od verzije 7.0 nadalje).
- Softverska TPM rješenja, kao što su libtpms, dostupni su za testiranje, razvoj ili korištenje virtualnih strojeva tamo gdje fizički hardver nije dostupan.
Ovo proširenje virtualizacije znači da poduzeća i pojedinačni korisnici mogu imati koristi od TPM-podržanih značajki poput Secure Boot-a, šifriranja diska i atestacije čak i u oblaku ili za kontejnere i virtualne uređaje.
TPM 2.0 i kompatibilnost operativnog sustava
Podrška za TPM znatno je sazrela na svim operativnim sustavima:
- Windows 11: Za instalaciju je potreban aktivni TPM 2.0 hardver. Na mnogim sustavima TPM čip je prisutan, ali ga je potrebno omogućiti.
- Windows 8 i 10: Podrška za TPM 2.0 (uz neka ograničenja za stariji hardver).
- Windows 7: Može se ažurirati putem službenih Microsoftovih zakrpa za osnovnu podršku za TPM 2.0, ali korištenje svih značajki može biti ograničeno.
- Linux: Podrška jezgre za TPM (posebno TPM 2.0) postoji od jezgre 4.0 (2015.). Popularne Linux distribucije poput Ubuntua, Fedore i SUSEa isporučuju se s uslužnim programima i bibliotekama koje omogućuju naprednu sigurnost podržanu TPM-om.
- OS Chrome: Uključuje TPM-ove iz sigurnosnih razloga u Chromebookovima kao standardnu praksu.
- macOS: Apple je nakratko isporučio hardver s omogućenim TPM-om 2006. godine, ali je od tada razvio vlastiti Sigurna enklava sustav. Secure Enclave nije kompatibilan sa specifikacijom TPM-a.
Industrijske primjene i implementacija TPM 2.0 u stvarnom svijetu
TPM 2.0 nije samo za prijenosna i stolna računala. Sveprisutan je u:
- Poslovni serveri i upravljane flote (npr. Oracle X i T serije s ugrađenim TPM-om ili ponude industrijskih računala/poslužitelja od specijaliziranih dobavljača).
- Ugrađeni i IoT uređaji, s podrškom za različita sučelja (SPI, LPC, I2C, itd.) i usklađenošću s industrijskim standardima.
- Mrežni hardver, s čipovima ponekad integriranim u Ethernet kontrolere ili druge sigurnosne module.
- Oblačna i višestanarska okruženja, gdje značajke podržane TPM-om omogućuju sigurnije pokretanje osjetljivih aplikacija ili pohranjivanje povjerljivih podataka u virtualiziranim instancama.
Proizvođači sada često održavaju repozitorije za svoje TPM korijenske i međucertifikate na mreži, tako da korisnici mogu provjeriti autentičnost TPM čipa i njegovo izdavanje. Primjeri uključuju AMD, Intel, Infineon, Nuvoton i ST Microelectronics.
Softverske biblioteke i TPM stogovi: Omogućavanje pristupa TPM-u 2.0
Kako bi u potpunosti iskoristili TPM 2.0, operativni sustavi i programeri oslanjaju se na TPM softverske pakete otvorenog koda i vlasničke TPM biblioteke koji pružaju jednostavne API-je za korištenje preko TPM sučelja niske razine. Ove biblioteke su ključne za razvoj aplikacija, sigurnosne alate i integraciju TPM značajki u drugi softver. Ključni projekti i biblioteke uključuju:
- tpm2-tssŠiroko prihvaćen u Linux svijetu, implementira System API (SAPI), Enhanced System API (ESAPI) i Feature API (FAPI) kako je opisano u TCG specifikaciji. Operacije visoke razine i projekti udaljene atestacije (poput CHARRA-e) proširuju njegov doseg.
- IBMTSSIBM-ov TPM 2.0 softverski paket otvorenog koda, koji nudi izravno mapiranje na TPM naredbe i nekoliko bogatijih API-ja. IBM također nudi Remote Attestation Server (IBM ACS).
- go-tpmGoogleova TPM biblioteka temeljena na Gou koja se koristi za cloud i višeplatformske sustave; uključuje projekt atestiranja za napredne značajke.
- wolfTPMC-bazirani stog s dobro dokumentiranom upotrebom i primjerima koda, prenosiv na više platformi.
- TSS.MSRMicrosoftov TPM stog, jednostavna integracija s Windows i (s ovisnostima) Linux sustavima.
Razvojni programeri koji koriste ove pakete mogu izraditi aplikacije koje iskorištavaju sigurnu pohranu podržanu TPM-om, kriptografske operacije, usluge atestiranja i još mnogo toga - a sve to uz apstrahiranje većeg dijela složenosti specifične za uređaj i operacijski sustav.
Sigurnosne prednosti i rizici: Potpuna slika
Iako TPM 2.0 pruža velike sigurnosne prednosti , nije potpuno imun na napade. Evo iskrenog gledišta:
- Fizički napadi: Visokosofisticirani napadači s fizičkim pristupom - laboratorijima, posebnim sondama ili hardverom za dekodiranje - jednog dana mogu probiti TPM čipove, ali to zahtijeva ekstremne resurse i stručnost.
- Ranjivosti firmvera: Ako postoje nedostaci u implementaciji TPM firmvera od strane dobavljača, napadači ih mogu iskoristiti. Posebno je važna zloglasna ROCA ranjivost koja je omogućila slabe RSA ključeve na nekim Infineon TPM-ovima - koji su sada zakrpani u modernom firmveru.
- Komunikacije i napadi na autobuse: Čak i s pouzdanim TPM čipom, napadači bi mogli pokušati prisilivati podatke dok putuju preko matične ploče - što znači da se mora uzeti u obzir svaki dio sustava.
- Napadi hladnog pokretanja: Na starijim sustavima, ostaci RAM podataka mogli bi se iscrpiti tijekom ili nakon mirovanja/hibernacije, otkrivajući tajne. Arhitektura TPM 2.0 ublažava te rizike, ali dizajn sustava je i dalje važan.
- Emulacija i virtualizacija softvera: Softverske i vTPM implementacije, iako korisne, ovise o jamstvima izolacije hosta ili hipervizora. Ne nude robusnu fizičku zaštitu hardverskih TPM-ova.
Važno je ažurirati firmver, operativne sustave i upravljačke programe. Veliki proizvođači redovito pružaju nadogradnje na terenu kako bi ispravili ranjivosti ili poboljšali kriptografske operacije. Windows i Linux sustavi nude alate naredbenog retka ( tpmtool , tpmvscmgr , tpm2-tools itd.) za pregled, resetiranje ili upravljanje vašim TPM-om - detalje potražite u dokumentaciji vašeg operativnog sustava.
Kritike, zabrinutost zbog privatnosti i otvorene rasprave
Uvođenje TPM-ova nije prošlo bez kontroverzi. Zagovornici privatnosti, uključujući osobe poput Richarda Stallmana, zabrinuti su zbog potencijala za „podmuklo računalstvo“ - strojeve koji u konačnici služe interesima dobavljača ili trećih strana, a ne interesima korisnika. Neki tvrde da bi se TPM mogao zloupotrijebiti za provođenje DRM-a, daljinsko ovjeravanje ili odbijanje softvera ili omogućavanje nadzora - iako sama specifikacija TPM 2.0 ne nalaže niti zabranjuje takvu upotrebu. Popularni alati za šifriranje diska poput VeraCrypta i starijeg TrueCrypta namjerno su izbjegavali izravnu podršku za TPM, tvrdeći da fizički napadači ili administratori mogu zaobići TPM zaštitu na druge načine. Rasprava se nastavlja - ali TPM 2.0 ostaje ključan za većinu gotovih slučajeva korištenja sigurnosti u poduzećima i potrošačima. Imajte na umu: TPM-ovi nisu dizajnirani da zaustave odlučnog napadača koji već ima punu administratorsku ili fizičku kontrolu nad sustavom . Posebno su dizajnirani da takve napade učine mnogo težim, skupljim i lakše uočljivim, ali nijedan sustav nije u potpunosti imun u tim okolnostima.
TPM 2.0 ključevi za potvrdu i upravljanje certifikatima
Svaki TPM 2.0 modul je tijekom proizvodnje opremljen jedinstvenim asimetričnim ključevima - uglavnom RSA i ECC - koji su pohranjeni u nehlapljivoj TPM memoriji. Oni se nazivaju ključevi potvrde (EK) . Proizvođač isporučuje certifikat za EK, često u X.509 DER formatu. Moderni sustavi oslanjaju se na te certifikate kako bi provjerili autentičnost i autorizirali pristup kritičnim resursima. Ako koristite alate u oblaku ili poduzeća, provjerite jeste li preuzeli i vjerujete odgovarajućim tijelima za izdavanje certifikata dobavljača (AMD, Intel, Infineon, Nuvoton, NationZ, ST Micro itd.).
Nadogradnje firmvera i prijelaz između verzija TPM-a
Nadogradnja na terenu je TCG-ov termin za ažuriranje TPM firmvera. Prijelaz s TPM 1.2 na 2.0 neki dobavljači obrađuju kao jednosmjerni proces s ograničenim vraćanjem na prethodnu verziju. Dok su dijelovi TPM 1.2 obično bili zasebni čipovi, TPM 2.0 se isporučuje kao zasebni hardver, integrirani silicij ili firmver, ovisno o platformi i slučaju upotrebe. Budite u tijeku s najnovijim alatima i priručnicima vašeg proizvođača originalne opreme za nadogradnju firmvera i smjernice za migraciju.
TPM 2.0 u virtualizaciji, kontejnerima i oblaku
Procvat clouda doveo je do novih slučajeva upotrebe i implementacija TPM-ova. vTPM-ovi — virtualni TPM-ovi — omogućuju pružateljima cloud usluga i hipervizorima simulaciju svojstava fizičkog TPM-a za svaki virtualni stroj. Na primjer:
- Google Cloud nudi vTPM kao dio zaštićenih virtualnih strojeva. ()
- AWS Nitro TPM donosi TPM-podržane značajke u infrastrukturu Amazon Web Services.
- QEMU i KVM podržavaju i prolaz fizičkih čipova i emulirane TPM-ove za goste.
- VirtualBox omogućuje podršku za virtualni TPM od verzije 7.0.
- Xen pruža jedinstvene emulirane softverske TPM-ove za svaki gostujući sustav.
Budućnost TPM-a i pouzdanog računarstva
Uloga TPM-a samo raste kako se svijet sve više okreće radu na daljinu, računarstvu u oblaku i hibridnim arhitekturama. S obzirom na standarde koji se kontinuirano revidiraju i široku podršku industrije, TPM 2.0 (i njegovi nasljednici) ostat će dio okosnice hardverski utemeljene infrastrukture povjerenja i kibernetičke sigurnosti . Periodična ažuriranja firmvera i softvera održavaju standard otpornim na nove napade i slučajeve upotrebe. Uvode se i sigurnosne platforme sljedeće generacije - poput Microsoft Plutona , ARM TrustZonea i Appleovog Secure Enclavea - od kojih svaka koristi slična izolirana kriptografska okruženja. Ipak, fleksibilnost TPM-a i široka podrška za OS/hardver čine ga jedinstveno utjecajnim u svim ekosustavima . TPM 2.0 se na prvi pogled može činiti složenim, ali je snažna zaštita za digitalni život vašeg računala. Bez obzira želite li nadograditi svoj OS, osigurati poslovne mreže ili jednostavno zaštititi osjetljive informacije, razumijevanje načina rada TPM 2.0 daje vam prednost. A s obzirom na to da se sigurnosne prijetnje neprestano razvijaju, imati takve robusne alate podržane hardverom nije samo luksuz - to je nužnost u modernom svijetu.