
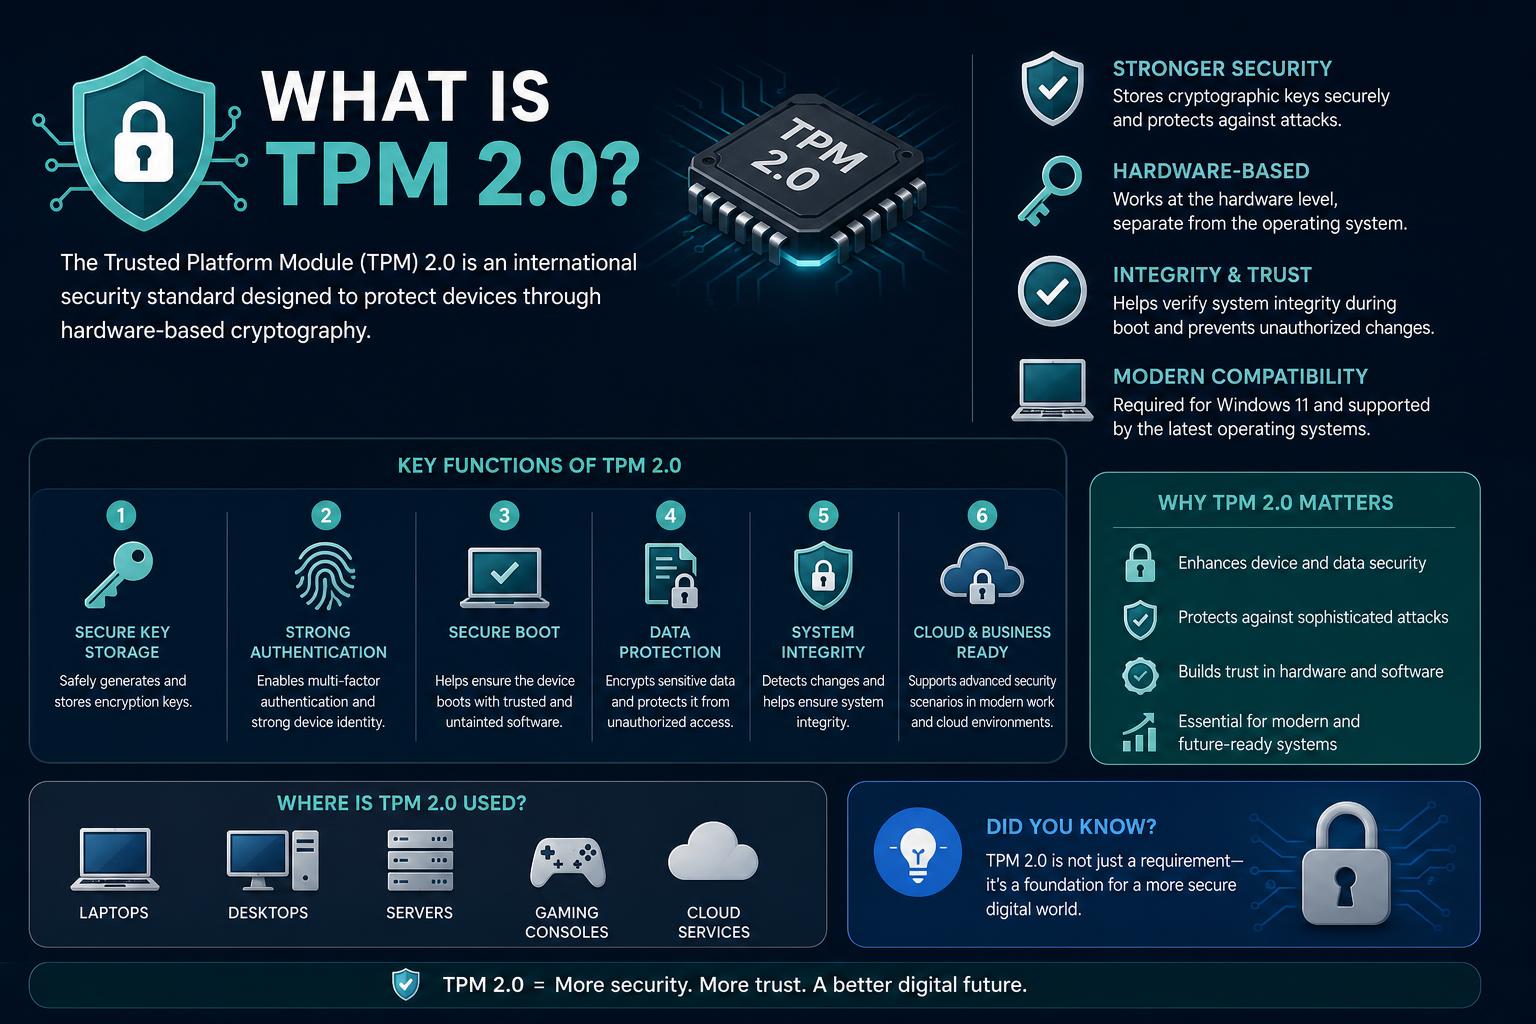
- A TPM 2.0 egy hardveralapú kriptoprocesszor, amely védi a titkosítási kulcsokat, és segít biztosítani a platform integritását a rendszerindításkor.
- A Windows 11 rendszerhez szükséges TPM 2.0 fejlett biztonsági funkciókat kínál, mint például a BitLocker, a Secure Boot és a Windows Hello.
- A TPM 2.0-t hardveres és felhőplatformokon egyaránt használják, széleskörű operációs rendszer- és fejlesztői támogatással több nyílt forráskódú könyvtáron keresztül.
A számítógépes biztonság megértése olyan érzés lehet, mint egy új nyelv megfejtése. Amikor megjelent a Windows 11, és elkezdtek beszélni a TPM 2.0-ról, sokan kíváncsiak voltak: „Mi is pontosan a TPM 2.0, és miért fontos?” Akár tech-rajongó, számítógép-építő, informatikai szakember, vagy csak kíváncsi az eszköze frissítésére, a TPM 2.0 megismerése minden eddiginél fontosabb. A TPM 2.0 egyike azoknak a divatos szavaknak, amelyek a homályos technikai dokumentációból egyenesen a közbeszédbe vándoroltak – nagyrészt a modern operációs rendszerek, például a Windows 11 követelményeinek köszönhetően. A betűszó mögött azonban innovatív biztonsági funkciók, hardveres védelem és bonyolult technológiai döntések világa rejlik. Itt mindent lebontunk, amit a TPM 2.0-ról tudni kell, hogyan működik, mi teszi olyan fontossá, és hogyan illeszkedik a digitális biztonság tágabb környezetébe. Ha magabiztos szeretne lenni számítógépe biztonságában – vagy a Windows 11-re való frissítésre készül –, jó helyen jár.
Mi a TPM 2.0? A betűszó mögött rejlő technológia
A TPM a Trusted Platform Module (Trusted Platform Module) rövidítése. Ez egy dedikált chip – néha más hardverbe integrálva, néha különállóan az alaplapon –, amely kritikus szerepet játszik a számítógépen található érzékeny adatok védelmében. A jelenlegi szabvány a TPM 2.0 , amelyet nemzetközileg az ISO/IEC 11889:2015 szabvány ismer el, és amelyet a Trusted Computing Group (TCG) kezel . Bár a TPM a 2000-es évek eleje óta létezik, és először az 1.1b verzióként jelent meg, a nagy ugrás a TPM 1.2-ről a 2.0-ra való áttérés volt, amely nem visszafelé kompatibilis, de nagyobb rugalmasságot, újabb algoritmusokat és jobb biztonságot kínál. Lényegében a TPM 2.0 biztonságos kriptoprocesszorként működik – lényegében egy kriptográfiai kulcsok tárolója és a számítógépes platformok hardveres bizalmi gyökere. Segít ellenőrizni a rendszer integritását a rendszerindítás során, biztosítja az eszközazonosságot, és fejlett adatvédelmet tesz lehetővé titkosított kulcsok, PIN-kódok vagy biometrikus adatok használatával.
Miért vált a TPM 2.0 ilyen fontossá?
Évekig a TPM chipek a színfalak mögött rejtőztek – főként vállalati laptopokban, bizonyos asztali számítógépekben vagy speciális hardverekben használták őket. A dolgok drámaian megváltoztak, amikor a Microsoft a TPM 2.0-t hardverkövetelményként tette fel a Windows 11 futtatásához . Hirtelen milliók kérdezték: van-e az eszközömön TPM 2.0, és ha nem, hogyan szerezhetem be? A TPM 2.0 létfontosságú a modern biztonsági funkciókhoz, mint például a BitLocker meghajtótitkosítás, a Windows Hello biometrikus hitelesítés és a Secure Boot. Ezek a funkciók már nem „jó, ha van”, hanem alapvető fontosságúak egy olyan világban, amely tele van zsarolóprogramokkal, adathalászattal és fizikai eszközök lopásával. TPM 2.0 nélkül számos kortárs biztonsági gyakorlatból kimaradsz, és nem tudsz frissíteni a Windows legújabb főverziójára.
A TPM 2.0 működése: A hardver, amire támaszkodhat
A szoftveralapú biztonsággal ellentétben a TPM 2.0 a kriptográfiai funkciók közvetlenül az eszköz hardverébe integrálásával nyújt védelmet. A TPM modul vagy különálló diszkrét chipként (dTPM), egy nagyobb integrált áramkör részeként (iTPM), firmware-be ágyazva (fTPM), vagy szoftveresen emulálva (vTPM/szoftveres TPM) van jelen. A legbiztonságosabb verziók a diszkrét chipek, amelyek még szabotázsgátló mechanizmusokkal is rendelkeznek – így a támadók számára nehézkes a bizalmas információkhoz való hozzáférés, még a számítógéphez való fizikai hozzáférés esetén is.
- Diszkrét TPM (dTPM): Egy különálló chip forrasztva az alaplapra. A legmagasabb szintű fizikai biztonság.
- Integrált TPM (iTPM): Egy másik chip részeként épül, például laptopok vagy alaplapok rendszer-chipjében (SoC).
- Firmware TPM (fTPM): A rendszer firmware-ébe van implementálva, mint például a BIOS vagy az UEFI környezet. Intel (PTT), AMD (fTPM) és mások is használják.
- Virtuális TPM (vTPM): Hipervizoron vagy felhőalapú infrastruktúrán belül létezik – virtuális gépekhez vagy távoli rendszerekhez használják. Virtuálisan fenntartja a biztonsági elszigeteltséget.
- Szoftveres TPM: Fejlesztésre vagy tesztelésre használják; nem rendelkezik valódi fizikai biztonsággal, de hasznos a TPM-funkciókkal való kísérletezéshez.
A TPM-en belül kritikus információk és titkos kódok – jelszavak, PIN-kódok, tanúsítványok, titkosítási kulcsok és biometrikus azonosítók – tárolódnak és dolgozódnak fel. Hardveralapú véletlenszám-generátorok és hitelesítési mechanizmusok biztosítják, hogy csak megbízható kód fusson a rendszerindításkor, és a kritikus műveleteket a támadók ne hamisíthassák, illetve rosszindulatú szoftverek ne veszélyeztessék.
A TPM 2.0 biztonsági képességei
A TPM 2.0 egy igazi svájci bicska biztonsági rendszer. Számos olyan funkciót tesz lehetővé, amelyek együttesen növelik eszköze védelmét:
- A rendszerindító integritásának ellenőrzése: Biztosítja, hogy a számítógép egy ismert, megbízható állapotban induljon el azáltal, hogy figyeli a rendszerindítási folyamatot a firmware-től (UEFI/BIOS) az operációs rendszer indításáig.
- Platform igazolás: Bizonyítékot ad a távoli rendszerek vagy felhasználók számára arról, hogy a hardver- és szoftverbeállításokat nem módosították – hasznos vállalati flották vagy felhőalapú rendszerek esetén.
- Kulcskezelés és -tárolás: A titkosító kulcsokat elkülönített memóriájában tárolja, megakadályozva, hogy rosszindulatú programok vagy a rendszer RAM-kaparási technikái hozzáférjenek.
- Kötés és lezárás: Lehetővé teszi az alkalmazások számára a titkosított adatok zárolását, így azok csak bizonyos rendszerállapotokban kerülnek visszafejtésre (például amikor adott firmware, rendszerindítási környezet vagy felhasználói hitelesítő adatok vannak jelen).
- Felhasználói hitelesítés: PIN-kódokkal, biometrikus azonosítással vagy fizikai jelenlét-méréssel integrálva olyan rendszereket támogat, mint a Windows Hello vagy a BitLocker.
- Hardveralapú véletlenszám-generálás: Kritikus a kriptográfiai műveletekhez.
Az előnyök nem csak elméletiek. Például a BitLocker a TPM 2.0-ra támaszkodik a titkosítási kulcsok védelméhez, így a tolvajok szinte lehetetlenné teszik az ellopott adatok visszafejtését a megfelelő hitelesítő adatok nélkül, vagy a hardveres szabotázsvédelem feltörésével.
TPM 2.0 vs. TPM 1.2: Mi az újdonság?
Ha már kutakodtál a BIOS-ban vagy az alaplap specifikációiban, láthattál régebbi verziókat, például a TPM 1.2-t . A TPM 2.0 azonban számos fontos fejlesztést vezetett be:
- Algoritmus támogatás: A TPM 2.0 modernebb kriptográfiai algoritmusokat támogat, beleértve az SHA-256-ot, az RSA-t és az ECC-t, míg a TPM 1.2 főként az SHA-1-re és az RSA-ra korlátozódott.
- Rugalmas hierarchiák: Több, elszigetelt kulcshierarchiát tesz lehetővé a platform, a tárolás és a jóváhagyás terén, így a kulcskezelés részletesebb és robusztusabb.
- Szabályzat felhatalmazása: Komplex, testreszabható jogosultságkezelési szabályzatokat ad hozzá, amelyek többtényezős ellenőrzéseken, szabályzatláncoláson, időkorlátos hozzáférésen és egyebeken alapulnak.
- Továbbfejlesztett NVRAM: A TPM 2.0 gazdagabb állandó tárolási formákat kínál (számlálók, bitképek, PIN-kód sikeres/sikertelen ellenőrzése), ami hasznos a fejlett alkalmazásokhoz.
- Visszafelé kompatibilitás: Nincs ilyen. A TPM 2.0 egy jelentős frissítés, és firmware- vagy illesztőprogram-szinten nem kompatibilis a TPM 1.2-vel; ez az egyik oka annak, hogy a Windows 11-nek szüksége van a 2.0-ra.
Egyszerűen fogalmazva – a TPM 2.0 sokoldalúbb, biztonságosabb és felkészültebb a mai összekapcsolt világ igényeire.
A TPM 2.0 gyakori felhasználási módjai
Hogyan használják a TPM 2.0-t a mindennapi számítástechnikában? Íme néhány fő terület:
- Lemez titkosítása: Szerszámok, mint BitLocker és a Linuxé dm-kripta A TPM használatával zárolhatja a titkosítási kulcsokat a hardveren belül. Még ha valaki el is távolítja a meghajtót, az eszköz TPM-je (és a szükséges hitelesítő adatok) nélkül nem tudja visszafejteni az adatait.
- Biztonságos rendszerindítás: Ellenőrzi a rendszerindítási lánc minden egyes rétegét, ügyelve arra, hogy indításkor ne legyenek rejtett rosszindulatú programok vagy rootkitek, amelyek eltérítik az operációs rendszert.
- Távoli hitelesítés: Távolról ellenőrzi, hogy a számítógép megbízható szoftvert és firmware-t futtat-e, mielőtt hozzáférést engedélyezne az érzékeny rendszerekhez vagy hálózatokhoz. A vállalati rendszerek, a felhőszolgáltatások és a virtuális gépek gyakran erre a képességre támaszkodnak.
- Hitelesítés: A PIN-kódos vagy jelszó nélküli bejelentkezések engedélyezésével a TPM biztonságosan tárolhatja a biometrikus adatokat vagy PIN-kódokat, biztonsági másolatot készítve a Windows Hello-ról és hasonló platformokról más operációs rendszereken.
- Digitális jogkezelés (DRM): Manapság kevésbé gyakori az adatvédelmi aggályok miatt, de a TPM segítségével szigorúan ellenőrzött környezetekben lehetséges.
A TPM 2.0 egy alapvető biztonsági réteget biztosít, amely mindent támogat az otthoni számítógép-használattól a vállalati szintű védelemig.
Hogyan ellenőrizhető, hogy a számítógép támogatja-e a TPM 2.0-t
Az új operációs rendszerek, mint például a Windows 11 szigorú hardverkövetelményei miatt elengedhetetlen a TPM 2.0 támogatásának megerősítése az eszközön . Ennek két módja van Windows rendszerben: 1. lehetőség: A Windows Security alkalmazáson keresztül
- Nyisd ki beállítások és navigáljon Frissítés és biztonság, majd irány Windows biztonság > Eszközbiztonság.
- Keresse meg a Biztonsági processzor or Biztonsági processzor részletei szakaszt. Jelölje ki – ha elérhető –, és keresse meg a Specifikációs verzió. A Windows 11 kompatibilitáshoz 2.0-s verziót kell olvasnia.
- Ha nincs „Biztonsági processzor” szakasz, akkor a számítógépén vagy nincs TPM, vagy le van tiltva a firmware-ben/BIOS-ban. Forduljon a gyártóhoz, vagy ellenőrizze az alábbi módszert.
2. lehetőség: A Microsoft Management Console használata
- Sajtó Windows kulcs + R vagy nyisd meg a Rajt menüt, és válassza futás.
- típus tpm. msc és nyomja meg az Enter billentyűt.
- Ellenőrizze az ablakot a TPM-mel kapcsolatos információkért. A „TPM használatra kész” üzenet pozitív. Erősítse meg. Specifikációs verzió 2.0-val kevesebb TPM gyártói információkHa azt az üzenetet látja, hogy a rendszer nem talál kompatibilis TPM-et, akkor lehet, hogy engedélyeznie kell azt az UEFI/BIOS-ban.
A TPM 2.0 engedélyezése a BIOS/UEFI-ben
Ha az eszköz megfelel a hardverkövetelményeknek, de a TPM 2.0 le van tiltva, akkor általában engedélyezheti a rendszer firmware-beállításain keresztül:
- navigáljon Beállítások > Frissítés és biztonság > Helyreállítás és válassza ki a restart a Speciális indítás alatt.
- A menüben válassza ki Hibaelhárítás > Speciális beállítások > UEFI firmware-beállítások újraindításhoz a BIOS/UEFI-be.
- Miután belépett a firmware-beállításokba, keresse meg a következő feliratú menüket: Biztonság, Részletes, Megbízható számítástechnika, vagy hasonló. A TPM beállítás a következőképpen jelenhet meg: Biztonsági eszköz, Biztonsági eszköz támogatás, TPM állapot, AMD fTPM/PSP fTPM, Intel PTTStb
- Engedélyezze a megfelelő beállítást, mentse el, és hagyja újraindulni a számítógépet. Az aktiválás megerősítéséhez ellenőrizze a Windows menüt a fent leírtak szerint.
Tipp: Minden gyártónak eltérő menüfeliratai és -szerkezetei vannak. Ha bizonytalan, keresse fel eszköze támogatási webhelyét, vagy vegye fel a kapcsolatot az ügyfélszolgálattal a lépésenkénti útmutatókért.
A TPM 2.0 ellátási lánc és a szállítók
2025-től a legtöbb új PC és laptop alapértelmezés szerint valamilyen TPM 2.0 támogatással kerül forgalomba. A TPM chipek és megoldások főbb szállítói közé tartozik az Infineon, a Microchip (korábban Atmel), a Nuvoton és az STMicroelectronics . A TPM funkciót vagy dedikált szilíciumként, vezérlőkbe integrálva, vagy a modern CPU-k és SoC-k firmware-jének részeként szállítják. Egyes alaplapok – különösen a barkács PC-építőknek szántak – a TPM funkciót alapértelmezetten letiltva szállítják, így a felhasználóknak manuálisan kell engedélyezniük azt új operációs rendszer telepítésekor vagy fejlett biztonsági funkciók keresésekor. Beágyazott rendszerek és IoT-eszközök esetében a TPM 2.0 chipek különböző formátumokban (ATX, Mini-ITX, Micro-ATX stb.) kaphatók, és a chipek gyakran alapértelmezés szerint be vannak építve az ipari PC-kbe és szerverekbe, hogy megfeleljenek mind a biztonsági szabványoknak, mind az iparági előírásoknak.
TPM 2.0 felhőplatformokon és virtualizációban
A felhőalapú és virtualizált környezetek biztonsága gyorsan fejlődő terület, és a TPM 2.0 alkalmazkodott ehhez a világhoz:
- Google Compute Engine volt az első jelentős felhőplatform, amely kínált virtuális TPM-ek (vTPM-ek) részeként Árnyékolt virtuális gépekAz Amazon Web Services mostantól kínálja a következőket: Nitro TPM virtuális gépekhez.
- Számos hipervizor támogatja a virtualizált TPM-et, beleértve a VMWare ESXi-t, a KVM+QEMU-t, a Xen-t és a VirtualBox (a 7.0-s verziótól kezdődően).
- Szoftveres TPM-megoldások, mint például libtpms, tesztelésre, fejlesztésre vagy virtuális gépi használatra állnak rendelkezésre, ahol fizikai hardver nem áll rendelkezésre.
Ez a virtualizációs kiterjesztés azt jelenti, hogy a vállalati és egyéni ügyfelek egyaránt élvezhetik a TPM által támogatott funkciók előnyeit, mint például a Secure Boot, a lemeztitkosítás és a hitelesítés, akár a felhőben, akár konténerek és virtuális eszközök esetén is.
TPM 2.0 és operációs rendszer kompatibilitás
A TPM támogatása jelentősen kifejlődött az operációs rendszerek között:
- A Windows 11: A telepítéshez legalább aktív TPM 2.0 hardver szükséges. Sok rendszeren a TPM chip jelen van, de engedélyezni kell.
- Windows 8 és 10: TPM 2.0 támogatás (bizonyos kikötésekkel régebbi hardverek esetén).
- A Windows 7: A hivatalos Microsoft-javításokon keresztül frissíthető az alapvető TPM 2.0-támogatás érdekében, de a funkciók teljes körű használata korlátozott lehet.
- Linux: A TPM (konkrétan a TPM 2.0) kernel-támogatása a kernel 4.0 (2015) óta létezik. A népszerű Linux disztribúciók, mint például az Ubuntu, a Fedora és a SUSE, segédprogramokkal és könyvtárakkal rendelkeznek a fejlett TPM-alapú biztonság lehetővé tételéhez.
- ChromeOS: Biztonsági célú TPM-ek használata a Chromebookokban standard gyakorlatként.
- Mac operációs rendszer: Az Apple 2006-ban rövid ideig szállított TPM-kompatibilis hardvereket, de azóta kifejlesztette a sajátját. Biztonságos enklávé rendszer. A Secure Enclave nem kompatibilis a TPM specifikációval.
Iparági alkalmazások és valós TPM 2.0 telepítés
A TPM 2.0 nem csak laptopokhoz és asztali számítógépekhez készült. Mindenütt jelen van a következőkben:
- Vállalati szerverek és felügyelt flották (pl. Oracle X- és T-sorozat beépített TPM-mel, vagy speciális gyártók ipari PC/szerver ajánlatai).
- Beágyazott és IoT eszközök, különféle interfészek (SPI, LPC, I2C stb.) támogatásával és az ipari szabványoknak való megfeleléssel.
- Hálózati hardver, a chipeket néha Ethernet-vezérlőkbe vagy más biztonsági modulokba integrálják.
- Felhő- és többfelhasználós környezetek, ahol a TPM által támogatott funkciók biztonságosabbá teszik az érzékeny alkalmazások futtatását vagy a bizalmas adatok virtualizált példányokban történő tárolását.
A gyártók ma már gyakran online tárolják TPM gyökér- és köztes tanúsítványaikat, hogy a felhasználók ellenőrizhessék a TPM chipek hitelességét és kibocsátását. Ilyenek például az AMD, az Intel, az Infineon, a Nuvoton és az ST Microelectronics.
Szoftverkönyvtárak és TPM-csomagok: A TPM 2.0 akadálymentesítése
A TPM 2.0 teljes kihasználásához az operációs rendszerek és a fejlesztők nyílt forráskódú és saját fejlesztésű TPM szoftvercsomagokra (TPM könyvtárakra) támaszkodnak , amelyek könnyen használható API-kat biztosítanak az alacsony szintű TPM interfészeken keresztül. Ezek a könyvtárak elengedhetetlenek az alkalmazásfejlesztéshez, a biztonsági eszközökhöz és a TPM funkciók más szoftverekbe integrálásához. A legfontosabb projektek és könyvtárak a következők:
- tpm2-tssSzéles körben elterjedt a Linux világban, a TCG specifikációban leírtak szerint megvalósítja a System API-t (SAPI), az Enhanced System API-t (ESAPI) és a Feature API-t (FAPI). A magas szintű műveletek és a távoli igazolási projektek (mint például a CHARRA) kiterjesztik hatókörét.
- ibmtssAz IBM nyílt forráskódú TPM 2.0 szoftvercsomagja, amely közvetlen megfeleltetést kínál a TPM parancsoknak és néhány gazdagabb API-t. Az IBM egy távoli hitelesítési szervert (IBM ACS) is biztosít.
- go-tpmA Google Go-alapú TPM-könyvtára felhőalapú és platformfüggetlen rendszerekhez; tartalmaz egy tanúsítványprojektet a fejlett funkciókhoz.
- wolfTPMC alapú, jól dokumentált használattal és mintakóddal rendelkező, platformfüggetlenül hordozható.
- TSS.MSRA Microsoft TPM-verme, egyszerű integráció Windows és (függőségekkel) Linux rendszerekkel.
Az ezeket a csomagokat használó fejlesztők olyan alkalmazásokat hozhatnak létre, amelyek kihasználják a TPM által támogatott biztonságos tárolást, a kriptográfiai műveleteket, a hitelesítési szolgáltatásokat és egyebeket – mindezt úgy, hogy nagyrészt eltávolítják az eszköz- és operációsrendszer-specifikus bonyolultságot.
Biztonsági előnyök és kockázatok: A teljes kép
Bár a TPM 2.0 jelentős biztonsági előnyöket kínál , nem teljesen immunis a támadásokkal szemben. Íme egy őszinte vélemény:
- Fizikai támadások: A fizikai hozzáféréssel – laboratóriumokkal, speciális szondákkal vagy dekódoló hardverrel – rendelkező, rendkívül kifinomult támadók egy napon feltörhetik a TPM chipeket, de ehhez rendkívüli erőforrásokra és szakértelemre van szükség.
- Firmware biztonsági rések: Ha hibák vannak a gyártó TPM firmware-ének implementációjában, a támadók kihasználhatják azokat. Nevezetesen, a hírhedt ROCA sebezhetőség gyenge RSA kulcsokat tett lehetővé egyes Infineon TPM-eken – amelyeket a modern firmware-ekben már javítottak.
- Kommunikációs és busztámadások: Még egy megbízható TPM chippel is a támadók megpróbálhatják lehallgatni az alaplapon keresztül továbbított adatokat – ami azt jelenti, hogy a rendszer minden részét figyelembe kell venni.
- Hidegindításos támadások: Régebbi rendszereken a RAM adatmaradványok elveszhetnek alvás/hibernálás közben vagy után, felfedve a titkokat. A TPM 2.0 architektúrája csökkenti ezeket a kockázatokat – de a rendszertervezés továbbra is fontos.
- Szoftveremuláció és virtualizáció: A szoftveres és vTPM implementációk, bár hasznosak, a gazdagép vagy a hipervizor elkülönítési garanciáitól függenek. Nem kínálják a hardveres TPM-ek robusztus fizikai védelmét.
Fontos a firmware, az operációs rendszerek és az illesztőprogramok naprakészen tartása. A nagyobb gyártók rendszeresen biztosítanak helyszíni frissítéseket a sebezhetőségek javítása vagy a kriptográfiai műveletek javítása érdekében. A Windows és Linux rendszerek parancssori eszközöket ( tpmtool , tpmvscmgr , tpm2-tools stb.) kínálnak a TPM vizsgálatához, visszaállításához vagy kezeléséhez – a részletekért tekintse meg az operációs rendszer dokumentációját.
Kritika, adatvédelmi aggályok és nyílt viták
A TPM-ek bevezetése nem volt vitáktól mentes. Az adatvédelmi aktivisták, köztük olyan személyiségek, mint Richard Stallman, aggódnak az „ártalmas számítástechnika” lehetősége miatt – olyan gépeké, amelyek végső soron a szállító vagy harmadik felek érdekeit szolgálják a felhasználó érdekei helyett. Egyesek azzal érvelnek, hogy a TPM-et vissza lehet használni DRM érvényesítésére, szoftverek távoli hitelesítésére vagy tagadására, illetve megfigyelés lehetővé tételére – bár maga a TPM 2.0 specifikáció sem nem írja elő, sem nem tiltja az ilyen felhasználásokat. A népszerű lemeztitkosító eszközök, mint a VeraCrypt és a régebbi TrueCrypt, szándékosan kerülték a TPM közvetlen támogatását, azzal érvelve, hogy a fizikai támadók vagy a rendszergazdák más eszközökkel is megkerülhetik a TPM-védelmet. A vita folytatódik – de a TPM 2.0 továbbra is kulcsfontosságú a legtöbb, azonnal használható vállalati és fogyasztói biztonsági felhasználási esetben. Legyen tudatában: a TPM-ek nem arra szolgálnak, hogy megállítsanak egy elszánt támadót, aki már teljes rendszergazdai vagy fizikai ellenőrzéssel rendelkezik a rendszer felett . Kifejezetten arra tervezték őket, hogy az ilyen támadásokat sokkal nehezebbé, drágábbá és észlelhetőbbé tegyék, de egyetlen rendszer sem teljesen immunis ilyen körülmények között.
TPM 2.0 hitelesítési kulcsok és tanúsítványkezelés
Minden egyes TPM 2.0 modult a gyártás során egyedi aszimmetrikus kulcsokkal – főként RSA és ECC – látnak el, amelyek nem felejtő TPM memóriában tárolódnak. Ezeket ellenőrző kulcsoknak (EK) nevezik . A gyártó tanúsítványt ad az EK-hoz, gyakran X.509 DER formátumban. A modern rendszerek ezekre a tanúsítványokra támaszkodnak a hitelesség ellenőrzéséhez és a kritikus erőforrásokhoz való hozzáférés engedélyezéséhez. Ha felhőalapú vagy vállalati eszközöket használ, győződjön meg arról, hogy letöltötte és megbízik a megfelelő gyártói hitelesítésszolgáltatókban (AMD, Intel, Infineon, Nuvoton, NationZ, ST Micro stb.).
Firmware-frissítések és átmenet a TPM verziók között
A terepi frissítés a TCG elnevezése a TPM firmware frissítésére. A TPM 1.2-ről 2.0-ra való átállást egyes gyártók egyirányú folyamatként kezelik, korlátozott visszaállítási lehetőségekkel. Míg a TPM 1.2 alkatrészei általában különálló chipek voltak, a TPM 2.0 különálló hardverként, integrált szilíciumként vagy firmware-ként kerül forgalomba a platformtól és a felhasználási esettől függően. Maradjon naprakész az OEM gyártó legújabb eszközeivel és kézikönyveivel a firmware-frissítések és az átállási útmutatások terén.
TPM 2.0 a virtualizációban, a konténerekben és a felhőben
A felhőalapú infrastruktúrák fellendülése új felhasználási esetekhez és a TPM-ek (Transformable PM) megvalósításához vezetett. A vTPM-ek – virtuális TPM-ek – lehetővé teszik a felhőszolgáltatók és a hipervizorok számára, hogy minden egyes virtuális géphez szimulálják egy fizikai TPM tulajdonságait. Például:
- A Google Cloud vTPM-et kínál a védett virtuális gépek részeként. ()
- AWS Nitro TPM TPM-alapú funkciókat kínál az Amazon Web Services infrastruktúrájában.
- QEMU és KVM támogatja mind a fizikai chipek, mind az emulált TPM-ek átvitelét a vendégek számára.
- VirtualBox engedélyezi a virtuális TPM támogatását a 7.0-s verziótól.
- A Xen minden vendégrendszerhez egyedi emulált szoftveres TPM-eket biztosít.
A TPM és a megbízható számítástechnika jövője
A TPM szerepe csak növekszik, ahogy a világ egyre inkább a távmunka, a felhőalapú számítástechnika és a hibrid architektúrák felé hajlik. A folyamatosan felülvizsgált szabványoknak és a széleskörű iparági támogatásnak köszönhetően a TPM 2.0 (és utódai) várhatóan továbbra is a hardveralapú bizalom és a kiberbiztonsági infrastruktúra gerincét alkotják majd . Az időszakos firmware- és szoftverfrissítések ellenállóvá teszik a szabványt az új támadásokkal és használati esetekkel szemben. A következő generációs biztonsági platformok is megjelennek – mint például a Microsoft Pluton , az ARM TrustZone és az Apple Secure Enclave –, amelyek mindegyike hasonló, elszigetelt kriptográfiai környezeteket használ. A TPM rugalmassága és széleskörű operációs rendszer/hardver támogatása azonban egyedülállóan hatásossá teszi az ökoszisztémákban . A TPM 2.0 elsőre bonyolultnak tűnhet, de hatékony védelmet nyújt számítógépe digitális életének. Akár az operációs rendszerét szeretné frissíteni, akár a vállalati hálózatokat szeretné biztonságossá tenni, vagy egyszerűen csak bizalmas információkat védeni, a TPM 2.0 működésének megértése egy lépéssel előrébb helyezi Önt. És a folyamatosan fejlődő biztonsági fenyegetések miatt az ilyen robusztus, hardveresen támogatott eszközök megléte nem csupán luxus – hanem a modern világban elengedhetetlen.