
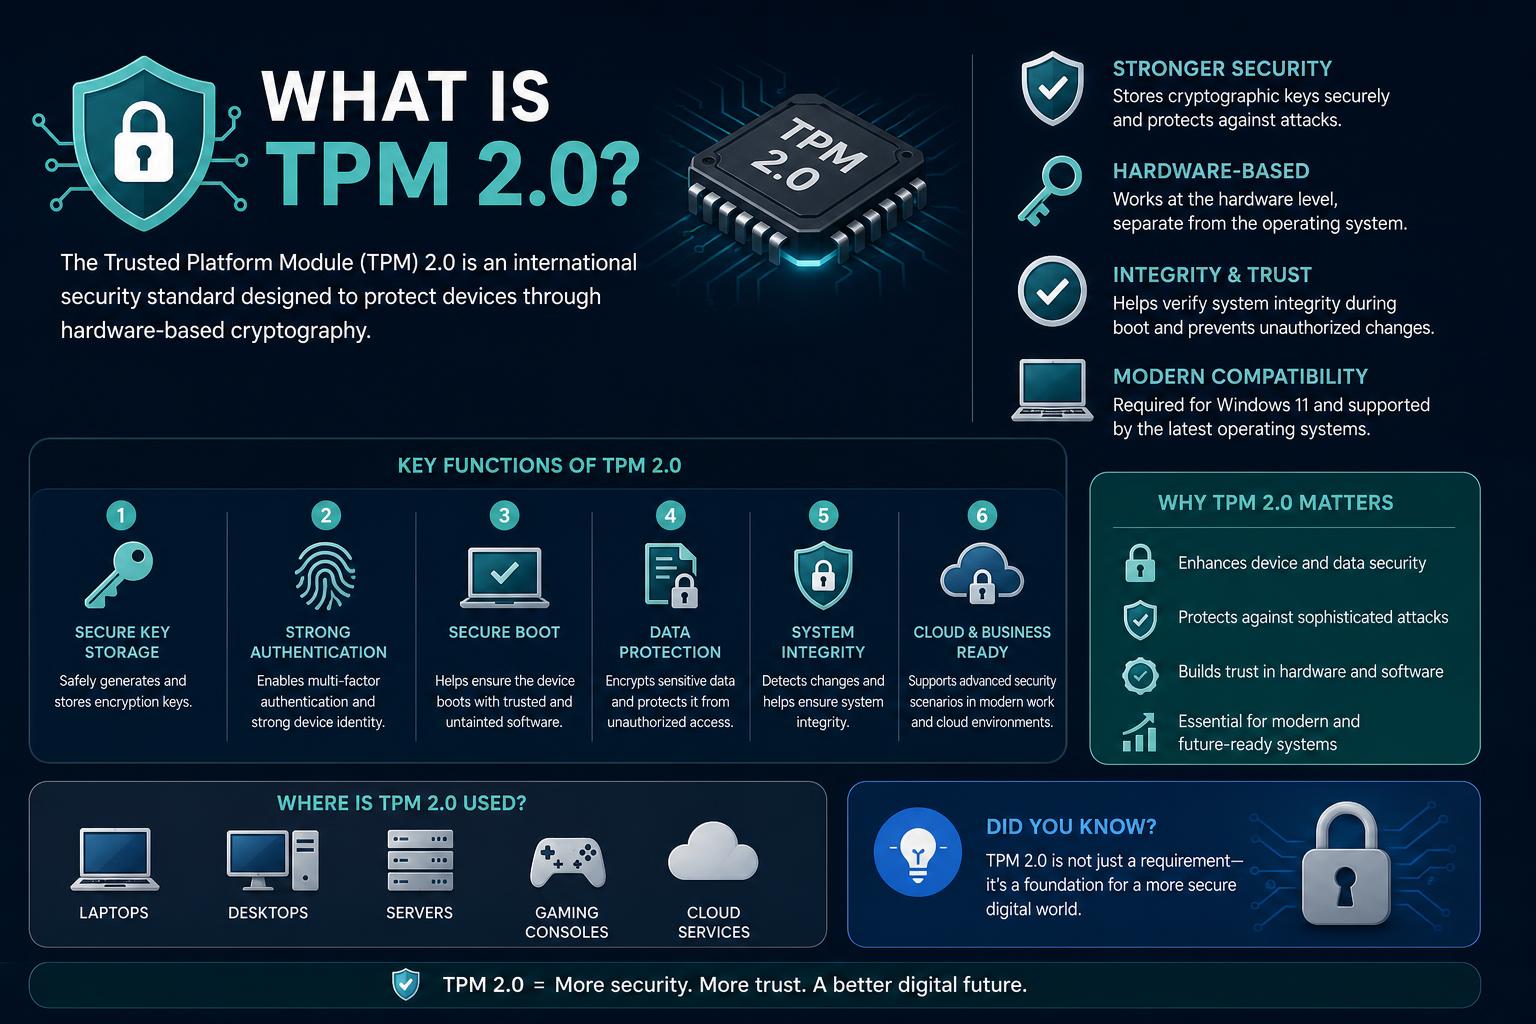
- Il TPM 2.0 è un processore crittografico basato su hardware che protegge le chiavi di crittografia e contribuisce a garantire l'integrità della piattaforma all'avvio.
- Necessario per Windows 11, il TPM 2.0 offre funzionalità di sicurezza avanzate come BitLocker, Secure Boot e Windows Hello.
- TPM 2.0 è utilizzato sia in piattaforme hardware che cloud, con un ampio supporto da parte di sistemi operativi e sviluppatori grazie a numerose librerie open source.
Comprendere la sicurezza informatica può sembrare come decifrare una nuova lingua. Quando Windows 11 ha fatto la sua comparsa e ha iniziato a parlare di TPM 2.0, molti si sono chiesti: "Cos'è esattamente il TPM 2.0 e perché è importante?". Che siate appassionati di tecnologia, assemblatori di PC, professionisti IT o semplicemente curiosi di aggiornare il vostro dispositivo, comprendere il TPM 2.0 è più importante che mai. TPM 2.0 è una di quelle parole chiave che sono passate dalla documentazione tecnica specialistica al linguaggio comune, soprattutto grazie ai requisiti dei moderni sistemi operativi come Windows 11. Ma dietro l'acronimo si cela un mondo di funzionalità di sicurezza innovative, protezione hardware e scelte tecnologiche complesse. In questo articolo, analizzeremo tutto ciò che c'è da sapere sul TPM 2.0: come funziona, perché è così importante e come si inserisce nel più ampio panorama della sicurezza digitale. Se desideri avere la certezza che il tuo computer sia al sicuro, oppure ti stai preparando per l'aggiornamento a Windows 11, sei nel posto giusto.
Cos'è il TPM 2.0? La tecnologia dietro l'acronimo
TPM è l'acronimo di Trusted Platform Module. Si tratta di un chip dedicato, a volte integrato in altri componenti hardware, a volte presente sulla scheda madre, che svolge un ruolo fondamentale nella protezione dei dati sensibili presenti sul computer. Lo standard attuale è TPM 2.0 , riconosciuto a livello internazionale dalla norma ISO/IEC 11889:2015 e gestito dal Trusted Computing Group (TCG) . Sebbene il TPM esista dai primi anni 2000, con la sua prima apparizione nella versione 1.1b, il vero salto di qualità è stato il passaggio da TPM 1.2 a 2.0, che non è retrocompatibile ma offre maggiore flessibilità, algoritmi più recenti e una sicurezza migliorata. In sostanza, il TPM 2.0 funge da processore crittografico sicuro, ovvero da archivio per le chiavi crittografiche e da radice di fiducia hardware per le piattaforme informatiche. Contribuisce a verificare l'integrità del sistema durante l'avvio, protegge l'identità del dispositivo e consente una protezione avanzata dei dati tramite chiavi crittografate, PIN o dati biometrici.
Perché il TPM 2.0 è diventato così importante?
Per anni, i chip TPM sono rimasti nascosti, utilizzati principalmente nei laptop aziendali, in alcuni desktop o in hardware specializzato. Le cose sono cambiate radicalmente quando Microsoft ha reso il TPM 2.0 un requisito hardware per l'esecuzione di Windows 11. Improvvisamente, milioni di persone si sono chieste: il mio dispositivo ha il TPM 2.0? E se no, come posso ottenerlo? Il TPM 2.0 è fondamentale per le moderne funzionalità di sicurezza come la crittografia del disco BitLocker, l'autenticazione biometrica Windows Hello e Secure Boot. Queste funzionalità non sono più "optional", ma elementi essenziali in un mondo pieno di ransomware, phishing e furti di dispositivi fisici. Senza il TPM 2.0, si è esclusi da molte pratiche di sicurezza contemporanee e non si può aggiornare alla versione principale più recente di Windows.
Come funziona TPM 2.0: l'hardware su cui fai affidamento
A differenza della sicurezza basata su software, il TPM 2.0 offre protezione integrando le funzioni crittografiche direttamente nell'hardware del dispositivo. Il modulo TPM può essere presente come chip discreto indipendente (dTPM), come parte di un circuito integrato più grande (iTPM), incorporato nel firmware (fTPM) o emulato/virtualizzato via software (vTPM/Software TPM). Le versioni più sicure sono i chip discreti, che dispongono persino di meccanismi antimanomissione, rendendo difficile per gli aggressori accedere a informazioni sensibili, anche con accesso fisico al PC.
- TPM discreto (dTPM): Un chip separato saldato sulla scheda madre. Massimo livello di sicurezza fisica.
- TPM integrato (iTPM): Realizzato come parte di un altro chip, come ad esempio un system-on-chip (SoC) per computer portatili o schede madri.
- TPM del firmware (fTPM): Implementato nel firmware di sistema, come il BIOS o l'ambiente UEFI. Utilizzato da Intel (PTT), AMD (fTPM) e altri.
- TPM virtuale (vTPM): Risiede all'interno di un hypervisor o di un'infrastruttura cloud, utilizzata per macchine virtuali o sistemi remoti. Mantiene l'isolamento di sicurezza in modo virtuale.
- TPM software: Utilizzato per lo sviluppo o il collaudo; non offre una vera sicurezza fisica, ma è utile per sperimentare le funzionalità del TPM.
All'interno del TPM vengono memorizzate ed elaborate informazioni e segreti critici, come password, PIN, certificati, chiavi di crittografia e identità biometriche. Generatori di numeri casuali basati su hardware e meccanismi di attestazione garantiscono che solo il codice attendibile possa essere eseguito all'avvio e che le operazioni critiche non possano essere falsificate da malintenzionati o compromesse da software dannoso.
Le funzionalità di sicurezza di TPM 2.0
Il TPM 2.0 è un vero e proprio coltellino svizzero per la sicurezza. Abilita una vasta gamma di funzionalità che, insieme, rafforzano le difese del tuo dispositivo:
- Verifica dell'integrità dell'avvio: Garantisce l'avvio del PC in uno stato noto e affidabile, monitorando il processo di avvio dal firmware (UEFI/BIOS) all'avvio del sistema operativo.
- Attestazione della piattaforma: Fornisce una prova, per sistemi o utenti remoti, che la configurazione hardware e software non è stata manomessa: utile per flotte aziendali o cloud.
- Gestione e archiviazione delle chiavi: Conserva le chiavi crittografiche nella sua memoria isolata, impedendo che vengano accessibili da malware o tramite tecniche di acquisizione della RAM di sistema.
- Rilegatura e sigillatura: Consente alle applicazioni di bloccare i dati crittografati in modo che vengano decrittografati solo in determinati stati del sistema (ad esempio, quando sono presenti specifici firmware, ambienti di avvio o credenziali utente).
- Autenticazione utente: Fornisce supporto a sistemi come Windows Hello o BitLocker integrandosi con PIN, dati biometrici o rilevamenti di presenza fisica.
- Generazione di numeri casuali basata su hardware: Fondamentale per le operazioni crittografiche.
I vantaggi non sono solo teorici. Ad esempio, BitLocker si basa sul TPM 2.0 per proteggere le chiavi di crittografia, rendendo praticamente impossibile per i ladri decrittografare i dati rubati senza le credenziali corrette o aggirando le protezioni hardware antimanomissione.
TPM 2.0 vs TPM 1.2: quali sono le novità?
Se avete dato un'occhiata al BIOS o alle specifiche della scheda madre, potreste aver visto versioni precedenti come TPM 1.2 . Tuttavia, TPM 2.0 ha introdotto diversi miglioramenti chiave:
- Supporto per gli algoritmi: TPM 2.0 supporta algoritmi crittografici più moderni, tra cui SHA-256, RSA ed ECC, mentre TPM 1.2 era limitato principalmente a SHA-1 e RSA.
- Gerarchie flessibili: Consente di creare gerarchie di chiavi multiple e isolate per piattaforma, archiviazione e approvazione, rendendo la gestione delle chiavi più granulare e robusta.
- Autorizzazione della policy: Aggiunge criteri di autorizzazione complessi e personalizzabili basati su verifiche a più fattori, concatenamento di criteri, accesso a tempo limitato e altro ancora.
- NVRAM migliorata: Il TPM 2.0 offre forme più ricche di memoria persistente (contatori, bitmap, PIN passato/non passato), utili per applicazioni avanzate.
- Retrocompatibilità: Non ce n'è nessuna. Il TPM 2.0 è un aggiornamento significativo e non è compatibile con il TPM 1.2 a livello di firmware o driver; questo è uno dei motivi per cui Windows 11 richiede la versione 2.0.
In poche parole, TPM 2.0 è più versatile, sicuro e pronto ad affrontare le esigenze del mondo interconnesso di oggi.
Usi comuni del TPM 2.0
Come viene quindi utilizzato il TPM 2.0 nell'informatica quotidiana? Ecco alcuni ambiti principali:
- Crittografia del disco: Strumenti come BitLocker e di Linux dm-cripta Utilizza il TPM per proteggere le chiavi di crittografia all'interno dell'hardware. Anche se qualcuno rimuove l'unità, non potrà decrittografare i tuoi dati senza il TPM del dispositivo (e le credenziali necessarie).
- Avvio sicuro: Controlla ogni livello della catena di avvio, assicurandosi che non vi siano malware nascosti o rootkit che possano dirottare il sistema operativo all'avvio.
- Attestazione remota: Consente di verificare da remoto che un computer utilizzi software e firmware affidabili prima di autorizzare l'accesso a sistemi o reti sensibili. Le configurazioni aziendali, i servizi cloud e le macchine virtuali si basano spesso su questa funzionalità.
- Autenticazione: Consentendo l'accesso tramite PIN o senza password, il TPM può memorizzare in modo sicuro i dati biometrici o i PIN, eseguendo il backup di Windows Hello e piattaforme simili in altri sistemi operativi.
- Gestione dei diritti digitali (DRM): Meno comune al giorno d'oggi a causa di problemi di privacy, ma possibile con TPM per ambienti strettamente controllati.
Con TPM 2.0, si ottiene un livello di sicurezza fondamentale che supporta qualsiasi utilizzo, dal computer domestico alle misure di protezione di livello aziendale.
Come verificare se il tuo PC supporta TPM 2.0
Con i rigidi requisiti hardware dei nuovi sistemi operativi come Windows 11, è fondamentale verificare il supporto del TPM 2.0 sul dispositivo . Esistono un paio di modi per farlo in Windows: Opzione 1: Tramite l'app Sicurezza di Windows
- Apri Impostazioni profilo e vai a Aggiornamento e sicurezza, quindi vai a Sicurezza di Windows > Sicurezza del dispositivo.
- Cercare un Processore di sicurezza or Dettagli del processore di sicurezza sezione. Selezionala, se disponibile, e trova la Versione specificaDovrebbe essere 2.0 per la compatibilità con Windows 11.
- Se non è presente la sezione "Processore di sicurezza", il PC non dispone di un TPM oppure questo è disabilitato nel firmware/BIOS. Consultare il produttore o verificare il metodo successivo descritto di seguito.
Opzione 2: Utilizzo della console di gestione Microsoft
- Stampa Chiave di Windows + R o apri il Inizio menu e selezionare Correre.
- Tipo tpm.msc e premi Invio.
- Controllare la finestra per informazioni sul TPM. "TPM è pronto per l'uso" è positivo. Confermare. Versione specifica è 2.0 sotto Informazioni sul produttore del modulo TPMSe visualizzi un messaggio relativo all'impossibilità di trovare un TPM compatibile, potrebbe essere necessario abilitarlo nel BIOS/UEFI.
Come abilitare il TPM 2.0 nel BIOS/UEFI
Se il dispositivo soddisfa i requisiti hardware ma il TPM 2.0 è disabilitato, di solito è possibile abilitarlo tramite le impostazioni del firmware di sistema:
- Accedere a Impostazioni > Aggiornamento e sicurezza > Ripristino e seleziona Ora riavviare in Avvio avanzato.
- Nel menu, scegli Risoluzione dei problemi > Opzioni avanzate > Impostazioni firmware UEFI per riavviare in BIOS/UEFI.
- Una volta all'interno delle impostazioni del firmware, cerca i menu etichettati Sicurezza , Filtri, Informatica fidata, o simili. L'impostazione TPM può apparire come Dispositivo di sicurezza, Supporto per dispositivi di sicurezza, Stato TPM, AMD FTPM/PSP fTPM, PTT Intel, ecc.
- Abilita l'impostazione pertinente, salva e lascia che il PC si riavvii. Verifica il menu di Windows come descritto sopra per confermare l'attivazione.
Suggerimento: ogni produttore utilizza etichette e strutture di menu diverse. In caso di dubbi, consulta il sito di supporto del tuo dispositivo o contatta l'assistenza clienti per ricevere guide dettagliate.
La catena di fornitura e i fornitori del TPM 2.0
A partire dal 2025, la maggior parte dei nuovi PC e laptop viene fornita di serie con una qualche forma di supporto TPM 2.0. Tra i principali fornitori di chip e soluzioni TPM figurano Infineon, Microchip (precedentemente Atmel), Nuvoton e STMicroelectronics . La funzionalità TPM è fornita come chip dedicato, integrata nei controller o come parte del firmware nelle CPU e nei SoC moderni. Alcune schede madri, soprattutto quelle per gli assemblatori di PC fai-da-te, vengono fornite con la funzionalità TPM disabilitata di default, quindi gli utenti devono abilitarla manualmente quando installano un nuovo sistema operativo o desiderano funzionalità di sicurezza avanzate. Per i sistemi embedded e i dispositivi IoT, i chip TPM 2.0 sono offerti in vari formati (ATX, Mini-ITX, Micro-ATX, ecc.) e sono spesso inclusi di serie nei PC e server industriali per soddisfare sia gli standard di sicurezza che le normative di settore.
TPM 2.0 nelle piattaforme cloud e nella virtualizzazione
La sicurezza nel cloud e negli ambienti virtualizzati è un settore in rapida evoluzione e TPM 2.0 si è adattato a questo mondo:
- Google Compute Engine è stata la prima grande piattaforma cloud a offrire TPM virtuali (vTPM) come parte di VM schermateAmazon Web Services ora offre Nitro TPM per le macchine virtuali.
- Molti hypervisor ora supportano TPM virtualizzato, tra cui VMWare ESXi, KVM+QEMU, Xen e VirtualBox (dalla versione 7.0 in poi).
- Soluzioni TPM software, come libtpmssono disponibili per test, sviluppo o utilizzo su macchine virtuali laddove non sia disponibile hardware fisico.
Questa estensione alla virtualizzazione significa che sia le aziende che i singoli clienti possono beneficiare di funzionalità supportate da TPM come Secure Boot, crittografia del disco e attestazione, anche nel cloud o per container e dispositivi virtuali.
Compatibilità tra TPM 2.0 e sistema operativo
Il supporto per TPM è notevolmente maturato nei vari sistemi operativi:
- Finestre 11: Per l'installazione è richiesto, come requisito minimo, un chip TPM 2.0 attivo. Su molti sistemi il chip TPM è già presente, ma deve essere abilitato.
- Windows 8 e 10: Supporto per TPM 2.0 (con alcune limitazioni per l'hardware più datato).
- Finestre 7: Può essere aggiornato tramite patch ufficiali Microsoft per il supporto di base di TPM 2.0, ma l'utilizzo di tutte le funzionalità potrebbe essere limitato.
- Linux: Il supporto del kernel per il TPM (in particolare il TPM 2.0) esiste fin dal kernel 4.0 (2015). Le distribuzioni Linux più diffuse come Ubuntu, Fedora e SUSE includono utility e librerie per abilitare funzionalità di sicurezza avanzate basate sul TPM.
- Sistema operativo Chrome: Nei Chromebook, l'integrazione con i TPM è una prassi standard per scopi di sicurezza.
- Mac OS: Apple ha brevemente commercializzato hardware abilitato TPM nel 2006, ma da allora ha sviluppato il proprio Enclave sicura Sistema Secure Enclave non è compatibile con le specifiche TPM.
Applicazioni industriali e implementazione reale del TPM 2.0
Il TPM 2.0 non è solo per laptop e desktop. È onnipresente in:
- Server aziendali e flotte gestite (ad esempio, i sistemi Oracle serie X e T con TPM integrato, oppure le soluzioni PC/server industriali di fornitori specializzati).
- Dispositivi embedded e IoTcon supporto per varie interfacce (SPI, LPC, I2C, ecc.) e conformità agli standard industriali.
- Hardware di rete, con chip talvolta integrati nei controller Ethernet o in altri moduli di sicurezza.
- Ambienti cloud e multi-tenant, dove le funzionalità supportate da TPM rendono più sicura l'esecuzione di applicazioni sensibili o l'archiviazione di dati riservati in istanze virtualizzate.
Oggigiorno, i produttori spesso mantengono online dei repository per i certificati radice e intermedi dei loro TPM, in modo che gli utenti possano verificare l'autenticità di un chip TPM e la sua emissione. Tra gli esempi si annoverano AMD, Intel, Infineon, Nuvoton e ST Microelectronics.
Librerie software e stack TPM: rendere accessibile il TPM 2.0
Per sfruttare appieno TPM 2.0, i sistemi operativi e gli sviluppatori si affidano a stack software TPM open source e proprietari (librerie TPM) che forniscono API di facile utilizzo sulle interfacce TPM di basso livello. Queste librerie sono essenziali per lo sviluppo di applicazioni, strumenti di sicurezza e per l'integrazione delle funzionalità TPM in altri software. Tra i principali progetti e librerie si annoverano:
- tpm2-tssAmpiamente adottato nel mondo Linux, implementa le API di sistema (SAPI), le API di sistema avanzate (ESAPI) e le API di funzionalità (FAPI) come descritto dalla specifica TCG. Le operazioni di alto livello e i progetti di attestazione remota (come CHARRA) ne estendono la portata.
- ibmtss: Lo stack software open-source TPM 2.0 di IBM, che offre una mappatura diretta ai comandi TPM e alcune API più avanzate. IBM fornisce anche un Remote Attestation Server (IBM ACS).
- go-tpm: Libreria TPM di Google basata su Go, utilizzata per sistemi cloud e multipiattaforma; include un progetto di attestazione per funzionalità avanzate.
- wolfTPM: Uno stack basato su C con utilizzo ben documentato e codice di esempio, portabile su diverse piattaforme.
- TSS.MSR: Stack TPM di Microsoft, facile integrazione sia con sistemi Windows che (con dipendenze) con sistemi Linux.
Gli sviluppatori che utilizzano questi stack possono creare applicazioni che sfruttano l'archiviazione sicura supportata da TPM, le operazioni crittografiche, i servizi di attestazione e altro ancora, il tutto astraendo gran parte della complessità specifica del dispositivo e del sistema operativo.
Vantaggi e rischi per la sicurezza: il quadro completo
Sebbene il TPM 2.0 offra notevoli vantaggi in termini di sicurezza , non è completamente immune agli attacchi. Ecco un'analisi onesta:
- Aggressioni fisiche: Un giorno, hacker altamente sofisticati con accesso fisico (laboratori, sonde speciali o hardware di decodifica) potrebbero riuscire a violare i chip TPM, ma ciò richiede risorse e competenze estreme.
- Vulnerabilità del firmware: Se nell'implementazione del firmware del TPM da parte di un fornitore sono presenti delle falle, gli aggressori potrebbero sfruttarle. In particolare, la famigerata vulnerabilità ROCA consentiva l'utilizzo di chiavi RSA deboli su alcuni TPM Infineon, vulnerabilità ora corretta nei firmware più recenti.
- Attacchi alle comunicazioni e agli autobus: Anche con un chip TPM robusto, gli aggressori potrebbero tentare di intercettare i dati durante il loro transito sulla scheda madre, il che significa che è necessario prendere in considerazione ogni parte del sistema.
- Attacchi a freddo: Nei sistemi più vecchi, i dati residui della RAM potevano essere sottratti durante o dopo la modalità di sospensione/ibernazione, esponendo informazioni riservate. L'architettura del TPM 2.0 attenua questi rischi, ma la progettazione del sistema rimane comunque fondamentale.
- Emulazione e virtualizzazione del software: Le implementazioni software e vTPM, pur essendo utili, dipendono dalle garanzie di isolamento dell'host o dell'hypervisor. Non offrono le solide protezioni fisiche dei TPM hardware.
È importante mantenere aggiornati firmware, sistemi operativi e driver. I principali produttori rilasciano regolarmente aggiornamenti per correggere vulnerabilità o migliorare le operazioni crittografiche. I sistemi Windows e Linux offrono strumenti da riga di comando ( tpmtool , tpmvscmgr , tpm2-tools , ecc.) per ispezionare, ripristinare o gestire il TPM: consultare la documentazione del sistema operativo per maggiori dettagli.
Critiche, preoccupazioni relative alla privacy e dibattiti aperti
L'introduzione dei TPM non è stata esente da controversie. I sostenitori della privacy, tra cui figure come Richard Stallman, hanno espresso preoccupazione per il potenziale di "informatica insidiosa", ovvero macchine che in definitiva servono gli interessi del fornitore o di terze parti anziché quelli dell'utente. Alcuni sostengono che i TPM potrebbero essere utilizzati impropriamente per imporre DRM, attestare o negare software da remoto o consentire la sorveglianza, sebbene la specifica TPM 2.0 non imponga né proibisca tali usi. Strumenti di crittografia del disco popolari come VeraCrypt e il più vecchio TrueCrypt hanno deliberatamente evitato il supporto diretto per i TPM, sostenendo che gli aggressori fisici o gli amministratori possono aggirare le protezioni TPM con altri mezzi. Il dibattito è ancora aperto, ma i TPM 2.0 rimangono cruciali per la maggior parte dei casi d'uso di sicurezza standard per aziende e consumatori. Attenzione: i TPM non sono progettati per fermare un aggressore determinato che ha già il pieno controllo amministrativo o fisico del sistema . Sono specificamente progettati per rendere tali attacchi molto più difficili, costosi e rilevabili, ma nessun sistema è completamente immune in tali circostanze.
Gestione delle chiavi di approvazione e dei certificati TPM 2.0
Ogni modulo TPM 2.0 viene dotato, durante la produzione, di chiavi asimmetriche univoche, principalmente RSA ed ECC, memorizzate nella memoria non volatile del TPM. Queste chiavi sono chiamate Endorsement Key (EK) . Il produttore fornisce un certificato per l'EK, spesso in formato X.509 DER. I sistemi moderni si basano su questi certificati per verificare l'autenticità e autorizzare l'accesso alle risorse critiche. Se si utilizzano strumenti cloud o aziendali, assicurarsi di scaricare e considerare attendibili le autorità di certificazione del fornitore appropriato (AMD, Intel, Infineon, Nuvoton, NationZ, ST Micro, ecc.).
Aggiornamenti del firmware e transizione tra le versioni del TPM
L'aggiornamento sul campo è il termine utilizzato da TCG per indicare l'aggiornamento del firmware del TPM. Il passaggio da TPM 1.2 a 2.0 viene gestito da alcuni fornitori come un processo irreversibile con possibilità di rollback limitate. Mentre i componenti TPM 1.2 erano solitamente chip discreti, il TPM 2.0 viene fornito come hardware discreto, silicio integrato o firmware, a seconda della piattaforma e del caso d'uso. È importante tenersi aggiornati con gli strumenti e i manuali più recenti del proprio OEM per gli aggiornamenti del firmware e le linee guida per la migrazione.
TPM 2.0 in ambienti di virtualizzazione, container e cloud.
L'esplosione del cloud ha portato a nuovi casi d'uso e implementazioni di TPM. I vTPM , ovvero i TPM virtuali, consentono ai provider di servizi cloud e agli hypervisor di simulare le proprietà di un TPM fisico per ogni macchina virtuale. Ad esempio:
- Google cloud offre vTPM come parte di Shielded VMs.
- AWS Nitro TPM Introduce funzionalità basate su TPM nell'infrastruttura di Amazon Web Services.
- QEMU e KVM Supporta sia il passaggio di chip fisici che di TPM emulati per le macchine virtuali.
- VirtualBox Consente il supporto del TPM virtuale a partire dalla versione 7.0.
- Xen fornisce TPM software emulati unici per ogni sistema guest.
Il futuro del TPM e del Trusted Computing
Il ruolo del TPM è destinato a crescere ulteriormente con la diffusione del lavoro da remoto, del cloud computing e delle architetture ibride. Grazie a standard in continua revisione e a un ampio supporto da parte del settore, il TPM 2.0 (e i suoi successori) sono destinati a rimanere parte integrante dell'infrastruttura di fiducia e sicurezza informatica basata su hardware . Gli aggiornamenti periodici del firmware e del software mantengono lo standard resiliente contro nuovi attacchi e casi d'uso. Vengono inoltre introdotte piattaforme di sicurezza di nuova generazione, come Microsoft Pluton , ARM TrustZone e Apple Secure Enclave, ognuna delle quali sfrutta ambienti crittografici isolati simili. Ciononostante, la flessibilità del TPM e l'ampio supporto di sistemi operativi e hardware lo rendono particolarmente efficace in diversi ecosistemi . Il TPM 2.0 può sembrare complesso a prima vista, ma rappresenta una potente protezione per la vita digitale del tuo computer. Che tu voglia aggiornare il tuo sistema operativo, proteggere le reti aziendali o semplicemente salvaguardare informazioni sensibili, comprendere il funzionamento del TPM 2.0 ti darà un vantaggio competitivo. E con le minacce alla sicurezza in continua evoluzione, disporre di strumenti così robusti e supportati da hardware non è solo un lusso, ma una necessità nel mondo moderno.