
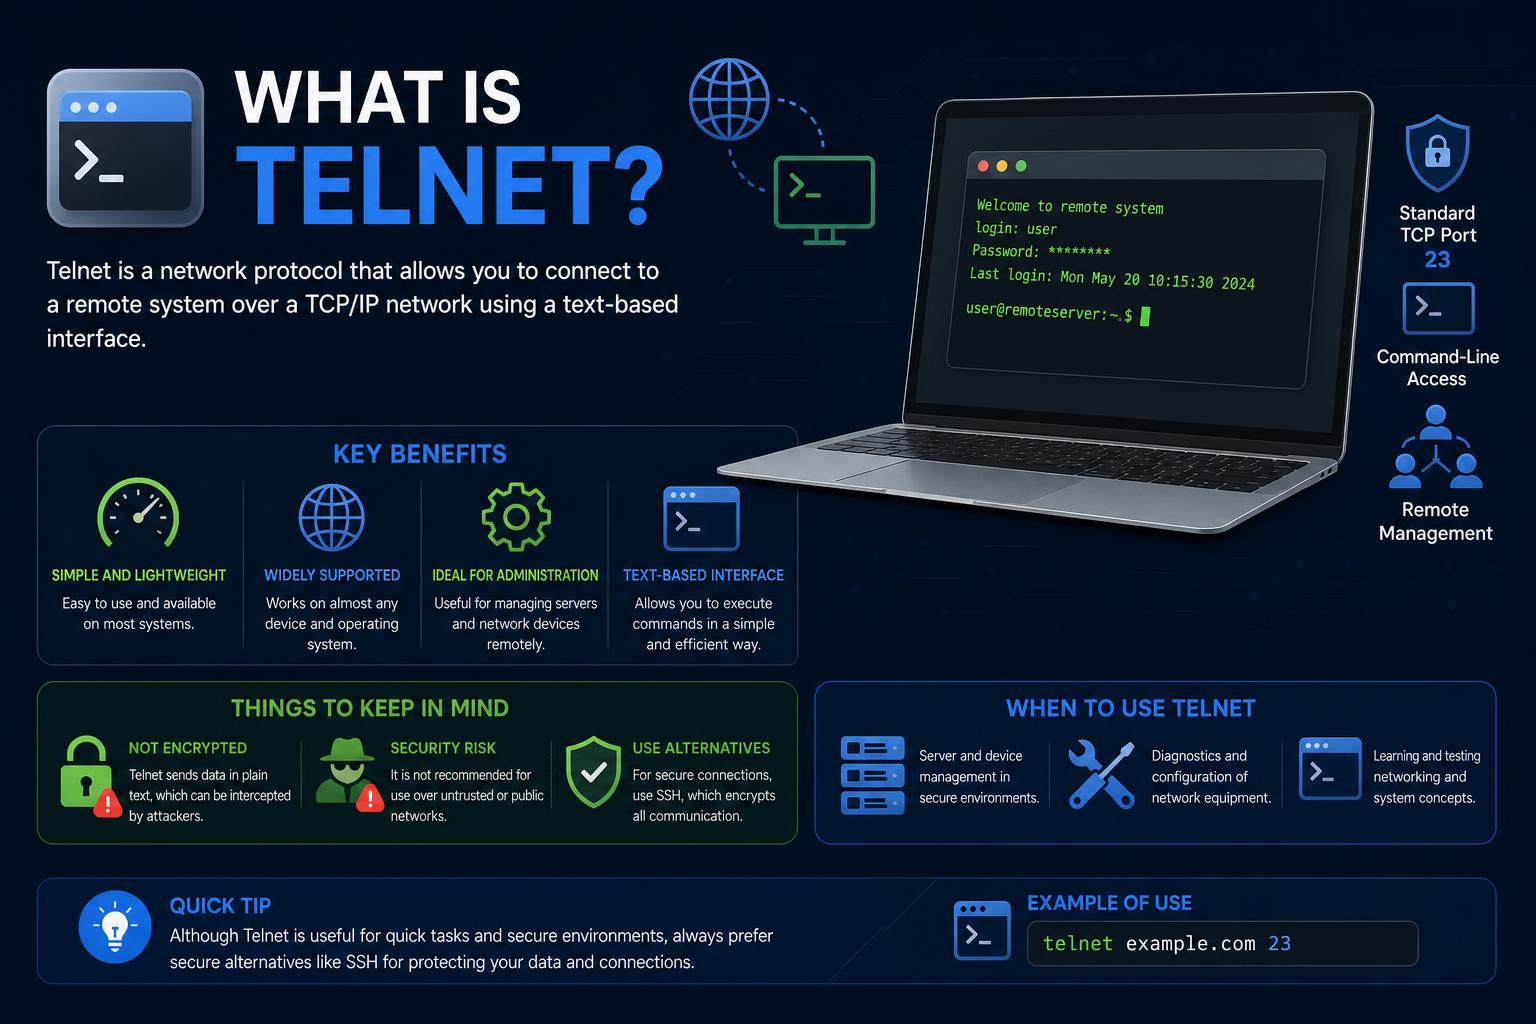
- Telnet is een fundamenteel protocol voor toegang op afstand dat de vroege netwerkcommunicatie vormgaf. Het stelde gebruikers in staat om via een netwerk verbinding te maken met computers en deze te besturen alsof ze zich direct voor de externe machine bevonden.
- De eenvoud van het protocol maakte brede acceptatie mogelijk, maar het feit dat het niet versleuteld was, leidde tot grote beveiligingsproblemen. Daardoor wordt het tegenwoordig alleen nog gebruikt in vertrouwde netwerken en op oudere apparatuur.
- Hoewel Telnet voor gevoelige bewerkingen is vervangen door veiligere protocollen zoals SSH, blijven de architectonische concepten, de commandoset en de waarde voor probleemoplossing relevant voor technisch onderwijs, diagnostiek en bepaalde nichetoepassingen.
Voor iedereen die in de IT of netwerken heeft gewerkt, of gewoon wat heeft geëxperimenteerd met ouderwetse commandoregeltools, zal de naam "Telnet" waarschijnlijk wel bekend voorkomen. Ooit een onmisbaar hulpmiddel voor beheer op afstand, testen en probleemoplossing, is Telnet het protocol waarmee miljoenen gebruikers en beheerders verbinding konden maken met systemen op afstand met weinig meer dan een opdrachtprompt. Hoewel de tijden zijn veranderd en de beveiligingsbehoeften enorm zijn toegenomen, blijft het verhaal van Telnet cruciaal voor het begrijpen van zowel de oorsprong van het internet als waarom sommige technologieën verdwijnen.
Laten we eens dieper ingaan op Telnet: wat het is, waarom het zo essentieel was voor de beginjaren van netwerken, hoe het achter de schermen werkt en waarom het grotendeels plaats heeft gemaakt voor veiligere alternatieven. Of je nu student, techneut of zelfs een oude rot bent die zijn kennis wil opfrissen, je vindt hier alle informatie, inclusief praktische tips voor die zeldzame situaties waarin Telnet nog steeds van pas komt.
Wat is Telenet?
Telnet is een netwerkprotocol en een applicatie die al bestond lang voordat het internet zoals we dat nu kennen ontstond. Het werd ontworpen in de jaren 1960 en had een eenvoudig, maar destijds revolutionair doel: een gebruiker op de ene computer laten inloggen en communiceren met een andere computer (vaak een mainframe of minicomputer) via een netwerk. Via Telnet bedient de gebruiker het externe systeem alsof hij of zij achter de commandoregelterminal zit – programma's uitvoeren, bestanden wijzigen of beheertaken uitvoeren.
De naam zelf, "Telnet", wordt soms beschreven als een afkorting van "Teletype Network" of "Telecommunications Network". Ongeacht de etymologie blijft het kernidee hetzelfde: een bidirectioneel, tekstgebaseerd communicatiekanaal creëren tussen twee machines . Telnet is een belangrijke stap gebleven in de evolutie van technologie voor toegang op afstand en vormt de basis voor veel van de concepten die ten grondslag liggen aan de huidige cloud- en serverbeheertools.
Een terugblik: De oorsprong en geschiedenis van Telnet
De geschiedenis van Telnet loopt parallel met de beginjaren van ARPANET, het onderzoeksproject dat later het moderne internet voortbracht. Eind jaren zestig hadden computerwetenschappers en onderzoekers een manier nodig om op afstand toegang te krijgen tot mainframes en minicomputers, ongeacht de geografische afstand. Dat is waar Telnet in beeld kwam.
Het protocol werd in 1983 geformaliseerd met RFC 854 en RFC 855 (het duo dat samen Internetstandaard 8 vormt) en de specificaties weerspiegelden de samenwerkingsgerichte, open mentaliteit van de vroege netwerkwereld. Netwerkbeveiliging stond destijds nog niet op de agenda, dus Telnet richtte zich op universaliteit en het gemak van het uitvoeren van commando's op afstand.
In de jaren zeventig en tachtig was Telnet alomtegenwoordig – van universiteiten en onderzoekslaboratoria tot mainframe-installaties over de hele wereld. Geen wonder: het stelde mensen niet alleen in staat om in te loggen, maar ook om resources te beheren, bestanden over te dragen en in realtime te communiceren, allemaal via eenvoudige terminalopdrachten.
Decennialang was dit protocol de ruggengraat van toegang op afstand tot systemen, samenwerking en zelfs de vroege ontwikkeling van online games. Naarmate het internet opener werd en aanvallers slimmer, dwong het schrijnende gebrek aan beveiliging van Telnet de gemeenschap ertoe om veiligere alternatieven te ontwikkelen, met name SSH (Secure Shell).
Hoe Telnet werkt: een kijkje achter de schermen
Telnet werkt strikt volgens een client-serverarchitectuur . Eén computer (bijvoorbeeld je laptop) draait een Telnet-clientapplicatie en maakt verbinding met een ander systeem waar een Telnet-server klaarstaat voor verbindingen. Zodra de verbinding tot stand is gebracht, krijg je een omgeving die er vrijwel hetzelfde uitziet, aanvoelt en werkt als een lokale commandoregelsessie: de commando's die je typt, worden via het netwerk verzonden en uitgevoerd door de externe machine, die de resultaten vervolgens terugstuurt naar je scherm.
Hieronder volgt een stapsgewijze beschrijving van een typische Telnet-sessie:
- 1. De sessie starten: Je gebruikt een terminal (opdrachtprompt, terminal of een speciale app) en voert iets in zoals
telnet remoteserver.com(Standaard is poort 23, maar u kunt indien nodig een andere poort opgeven). Uw client maakt verbinding via TCP/IP. - 2. Verbinding tot stand gebracht: Als de externe machine een Telnet-server draait die luistert op de juiste poort, wordt u gevraagd om inloggegevens.
- 3. Commandotijd: Zodra je bent geauthenticeerd, wordt elke opdracht die je typt naar de externe server gestuurd, die deze uitvoert alsof je zelf achter de console zit. Uitvoer en berichten worden teruggestuurd zodat je ze kunt lezen of ermee kunt interageren.
- 4. Afsluiting van de sessie: Als je klaar bent, typ je meestal
exitorquitom de sessie te sluiten.
Een van de belangrijkste innovaties van Telnet was het gebruik van de Network Virtual Terminal (NVT). De NVT fungeert als een universele vertaler: commando's en toetsaanslagen van uw apparaat worden omgezet in een standaard tekenset, zodat ongeacht het merk of type systeem aan beide kanten, er een vlotte communicatie mogelijk is. Deze compatibiliteit tussen verschillende apparaten maakte Telnet onmisbaar in een wereld vol unieke, incompatibele hardware.
Belangrijkste technische kenmerken van Telnet
- Transportprotocol: Telnet maakt gebruik van de TCP-laag (Transmission Control Protocol) en gebruikt bijna altijd poort 23, hoewel poort 992 is gereserveerd voor Telnet via SSL/TLS (wat zelden voorkomt).
- Volledig duplex, op tekens gebaseerd: Gelijktijdige datastromen in beide richtingen, waardoor realtime invoer en uitvoer van commando's mogelijk is.
- Ongecodeerde gegevensoverdracht: Dit is zowel de grootste kracht van Telnet (snelheid, eenvoud) als het grootste nadeel (beveiligingsproblemen): berichten, gebruikersnamen en wachtwoorden worden allemaal in platte tekst verzonden.
- extensible: Telnet definieert een reeks commando's en opties die tijdens de sessie worden overeengekomen. Deze omvatten authenticatie, tekenverwerking en hulpfuncties zoals venstergrootte of terminaltype.
Inloggen: lokale versus externe sessies
Telnet werkt zowel voor "lokale aanmelding" (waarbij u via een terminal inlogt op uw eigen computer) als voor "externe aanmelding" (wat de meeste mensen bedoelen als ze Telnet zeggen). Bij een lokale aanmelding worden uw commando's verwerkt door uw eigen besturingssysteem; bij een externe aanmelding wordt uw invoer via het netwerk naar een andere computer verzonden via de Telnet-client, die deze vervolgens converteert naar het NVT-formaat voordat deze naar de server wordt doorgestuurd.
Tijdens het inloggen op afstand gebeurt het volgende, stap voor stap:
- Je typt een commando in.
- Je besturingssysteem accepteert de toetsaanslagen. maar verwerkt ze niet; in plaats daarvan stuurt het ze door naar de Telnet-client.
- De klant codeert de invoer opnieuw naar NVT-formaat. Vervolgens worden de gegevens via de TCP/IP-stack doorgestuurd naar het andere systeem.
- De Telnet-server ontvangt, decodeert en stuurt uw invoer door. alsof het van een eigen toetsenbord kwam.
- Het externe systeem voert de opdracht of het verzoek uit. en stuurt de uitvoer terug door de keten.
Voor gebruikers is dit proces meestal onzichtbaar: je typt gewoon commando's in en ziet de reacties, net alsof je direct op de console van de externe machine zit.
Het Telnet-protocol: commando's, opties en modi
Telnet-opdrachtstructuur
Het Telnet-protocol bevat een reeks besturingscommando's – die verschillen van de commando's van het besturingssysteem die u normaal gesproken in de prompt zou typen – ingebouwd in de datastroom. Elk Telnet-commando is minstens twee bytes lang. Het begint altijd met de "Interpret As Command" ( IAC ) byte, die in decimale vorm 255 is. De volgende byte is de actie- of optiecode. Hieronder volgen enkele van de belangrijkste:
- WILL (251): Bied aan om een functie in te schakelen of bevestig het verzoek van de andere partij om deze in te schakelen.
- WIL NIET (252): Een functie weigeren of uitschakelen.
- DO (253): Verzoek de andere partij om een functie in te schakelen of hun aanbod goed te keuren.
- NIET (254): Geef de andere partij de instructie om een bepaalde functie niet in te schakelen, of accepteer hun weigering.
Commando's worden heen en weer gestuurd terwijl Telnet sessie-eigenschappen zoals echo, terminaltype, binaire modus, lijnbreedte en meer onderhandelt.
Veelgebruikte Telnet-opties
- Binaire transmissie (0): Behandelt de datastroom als 8-bits binair, niet alleen als ASCII of tekst.
- Echo (1): Schakelt echo in (de server stuurt terug wat je typt, handig zodat de client kan zien wat de gebruiker typt).
- Onderdruk Go Ahead (3): Verwijdert het ouderwetse "Ga verder"-signaal – handig voor moderne full-duplex communicatie.
- Status, timing, terminaltype, lijnmodus, terminalsnelheid: Hiermee kunnen de client en de server onderhandelen over de afhandeling van invoer/uitvoer, venstergrootte, bewerking en tekentempo.
Bedrijfsmodi
- Standaardmodus: De opdrachtinvoer wordt door de client weergegeven en in batches naar de server verzonden (meestal nadat een volledige regel is voltooid).
- Personagemodus: Elk afzonderlijk teken wordt verzonden zodra het is ingetypt, waardoor realtime interactie mogelijk is. De server stuurt het bericht meestal terug.
- Lijnmodus: Complete regels (inclusief eventuele bewerkingen/echo's die aan de clientzijde worden afgehandeld) worden in één keer verzonden.
Wat maakt Telnet uniek? De rol van Network Virtual Terminal (NVT)
Omdat vroege computers gebruik maakten van zeer uiteenlopende hardware, codering en protocollen, introduceerde Telnet de Network Virtual Terminal (NVT). Dit is in feite een abstract toetsenbord- en beeldschermsysteem waarmee alle Telnet-clients en -servers overeenkomen om te "spreken". Voordat er iets wordt verzonden, zet uw Telnet-client uw toetsaanslagen om naar NVT-formaat, waarna de server aan de andere kant het NVT-formaat weer decodeert. Deze universele taal is het geheim achter de platformonafhankelijke werking van Telnet.
Praktische toepassingen van Telnet: klassieke en moderne scenario's
- Beheer op afstand: Systeembeheerders gebruikten Telnet om netwerkapparaten zoals routers, switches, firewalls en servers te configureren, problemen op te lossen en te beheren.
- Netwerkapparaatconfiguratie: Zelfs nu nog ondersteunen sommige oudere hardware (met name industriële of wetenschappelijke apparaten) alleen Telnet voor toegang op afstand.
- Problemen oplossen en diagnostiek: Telnet kan rechtstreeks verbinding maken met elke TCP/IP-poort, waardoor het perfect is om te controleren of een apparaat/service (zoals SMTP, HTTP of FTP) reageert.
- Testen van de applicatieconnectiviteit: Ontwikkelaars en QA-teams gebruiken Telnet om te debuggen hoe applicaties met servers communiceren, of om onbewerkte commando's naar services te sturen voor handmatige tests.
- Toegang tot verouderde systemen: Sommige omgevingen (oudere mainframes, IoT-modules, industriële besturingssystemen) vereisen nog steeds Telnet voor basale beheertaken.
- Educatief en laboratoriumgebruik: Telnet is een populaire keuze in het onderwijs voor het demonstreren van client/server-architecturen en de basisprincipes van netwerken, zonder de complexiteit van encryptie en moderne authenticatielagen.
- BBS en online diensten: In de bloeiperiode van inbelbulletinboards was Telnet de toegangspoort tot online communities, multiplayergames en nieuwsfeeds – sommige BBS'en zijn vandaag de dag nog steeds actief en toegankelijk via Telnet.
Beveiligingszwaktes: Waarom Telnet niet langer gangbaar is
Dit is het punt waar Telnet tekortschiet volgens de huidige maatstaven: elk teken, wachtwoord en commando dat je verstuurt, gaat onversleuteld over het netwerk. Iedereen die pakketten op het netwerk onderschept – of het nu een hacker, een malafide beheerder of gewoon iemand is die met hetzelfde wifi-netwerk is verbonden – kan alles lezen wat je typt, inclusief gevoelige inloggegevens of zelfs complete sessies op afstand.
Belangrijkste beveiligingsrisico's van Telnet:
- Gegevensonderschepping: Zonder versleuteling kunnen tools zoals Wireshark al je sessiegegevens vastleggen, inclusief inloggegevens.
- Sessiekaping: Omdat Telnet-sessies niet beveiligd zijn, kan een kwaadwillende gebruiker lopende sessies onderscheppen en zelfs kapen.
- Man-in-the-Middle-aanvallen: Het ontbreken van native authenticatie betekent dat aanvallers kwaadaardige commando's kunnen injecteren of verkeer halverwege kunnen onderscheppen en wijzigen.
- Doelwit voor malware en botnets: Kwaadwillende actoren scannen naar open Telnet-poorten (met name poort 23) om onbeveiligde apparaten te compromitteren, vooral kwetsbare IoT-apparaten en slecht geconfigureerde netwerkapparatuur.
Het beveiligingslek is hier overduidelijk. Daarom bevelen het SANS Institute, leveranciers van netwerkapparatuur en vrijwel elke beveiligingsprofessional SSH (Secure Shell) aan als een veel veiliger alternatief voor toegang op afstand. SSH versleutelt al het verkeer, verifieert beide uiteinden van de verbinding en ondersteunt moderne authenticatiemethoden (waaronder publieke sleutels, certificaten en tweefactorauthenticatie).
En hoe zit het met Telnet via beveiligde netwerken?
Telnet wordt soms nog steeds gebruikt, maar alleen binnen streng gecontroleerde, vertrouwde, geïsoleerde of "alleen interne" netwerken. Het is bijvoorbeeld soms toegestaan om toegang te krijgen tot lokale apparatuur in laboratoria of op interne bedrijfsnetwerken waar blootstelling onmogelijk is. Zelfs dan vereisen de beste praktijken het volgende:
- Het gebruik van Telnet strikt beperken tot vertrouwde netwerken.
- Toegangscontrole (IP-whitelisting) en sterke OS-authenticatie inschakelen.
- Een VPN gebruiken om externe verbindingen te versleutelen. VPN's kunnen Telnet-verkeer over onbetrouwbare verbindingen tot op zekere hoogte beschermen, maar de Telnet-sessie zelf blijft onversleuteld zodra deze het interne netwerk bereikt.
- Telnet via SSL/TLS (TelnetS) in overweging nemend, hoewel dit nog steeds zeldzaam is in vergelijking met de adoptie van SSH.
Netwerkmonitoring- en inbraakdetectiesystemen moeten ook worden gebruikt overal waar Telnet wordt ingezet, om ongeautoriseerde activiteiten snel te kunnen identificeren.
Telnet versus SSH: Wat zijn de verschillen?
SSH (Secure Shell) is de moderne, ijzersterke vervanger van Telnet . Hier volgt een uitleg:
| Kenmerk | Telnet | SSH |
|---|---|---|
| Encryptie | Nee | Ja (sterk) |
| Standaard poort | 23 | 22 |
| Verificatie typen | Gebruikersnaam/wachtwoord (platte tekst) | Gebruikersnaam/wachtwoord, publieke/private sleutel, 2FA, certificaten |
| Andere mogelijkheden | Alleen toegang op afstand via tekstberichten | Tekstgebaseerde toegang, bestandsoverdracht (SCP/SFTP), X11-forwarding, poortforwarding |
| Moderne adoptie | Zeldzaam; alleen verkrijgbaar via legacy-modellen. | Industriestandaard voor veilig beheer op afstand |
Kort gezegd: SSH doet alles wat Telnet doet en nog veel meer, en dat alles terwijl je sessie in een veilige, versleutelde tunnel wordt verpakt.
Wanneer en waarom zou je Telnet nog gebruiken?
Ondanks alle problemen is Telnet nog niet dood — er zijn nog steeds plekken waar het niet alleen nuttig, maar zelfs noodzakelijk is. Voorbeelden hiervan zijn:
- Legacy-systemen: Apparaten of software (met name in productie-, wetenschappelijke en industriële omgevingen) die nooit een update voor SSH of nieuwere protocollen hebben ontvangen.
- Educatieve labs: Het aanleren van netwerkbasisprincipes, interactie met de commandoregel of het debuggen van protocollen in een veilige, afgeschermde omgeving.
- Netwerkdiensttesten: Wil je controleren of een SMTP-, HTTP- of aangepaste TCP-poort open en bereikbaar is? Telnet is een snelle en eenvoudige manier om platte tekst te verzenden en te ontvangen naar elke poort waar deze actief is. Bijvoorbeeld:
telnet mail.example.com 25Maakt verbinding met een SMTP-server om het verzenden van e-mails te testen. - BBS en vintage gaming: Er zijn nog steeds duizenden Bulletin Board Systems (BBS) en zelfs tekstgebaseerde spellen die toegankelijk zijn via Telnet-clients.
Onthoud dit goed: wanneer u Telnet buiten een streng beveiligd netwerk gebruikt, ga er dan vanuit dat elke toetsaanslag zichtbaar is voor iedereen die meeluistert. Gebruik Telnet nooit om gevoelige gegevens of inloggegevens via onbetrouwbare netwerken te verzenden.
Telnet inschakelen en gebruiken: handleidingen voor moderne besturingssystemen
Windows
In de meeste recente Windows-versies is de Telnet-client beschikbaar, maar niet standaard ingeschakeld. Zo kunt u deze inschakelen:
- Open het Configuratiescherm en ga naar "Programma's en functies".
- Selecteer 'Windows-functies in- of uitschakelen'.
- Vink "Telnet-client" aan en bevestig. Wacht tot Windows het onderdeel heeft geïnstalleerd.
Om verbinding te maken via de opdrachtprompt:
- Open de opdrachtregel.
- Type
telnet [hostname or IP] [port]. - Als de verbinding tot stand komt, zie je meestal een leeg scherm of een welkomstbericht van de doelserver – je bent ingelogd!
macOS en Linux
- MacOS: In veel versies van macOS kun je Telnet installeren via Homebrew (
brew install telnet), omdat het niet langer standaard is inbegrepen. In oudere versies was het wel standaard in het systeem opgenomen. - Linux: De meeste distributies bieden Telnet aan via hun pakketbeheerders. Bijvoorbeeld:
sudo apt install telnetop Debian/Ubuntu-gebaseerde systemen, ofsudo yum install telnetover Red Hat en afgeleiden.
Na de installatie opent u de terminal en gebruikt u dezelfde syntax:
telnet [IP address or hostname] [port]
Essentiële Telnet-opdrachten (binnen een sessie)
Onthoud dat er twee soorten commando's zijn in Telnet: De gegevens die u naar de externe machine stuurt (bijvoorbeeld, ls op Linux of show ip op een router), en de Telnet-protocolopdrachten (controle en optieonderhandeling worden op de achtergrond afgehandeld).
- Telnet-clientopdrachten: Deze beginnen met het escape-teken (
Ctrl+]), waarmee je de opdrachtmodus van Telnet kunt openen. Van daaruit kun je typenhelpom opties te zien zoalsclose,quit,statusofopenom een nieuwe sessie te starten.
Enkele veelgebruikte commando's na het inloggen:
- helpen: Geeft een overzicht van de beschikbare commando's op het externe systeem.
- toon ip config: Toont de netwerkconfiguratie van het externe systeem (Cisco, Juniper, enz.).
- ping [host]: Test de connectiviteit met het externe systeem.
- afsluiten/verlaten: De sessie is beëindigd.
Telnet- en poorttesten: een modern diagnostisch hulpmiddel
Een van de moderne mogelijkheden van Telnet is het eenvoudig testen van poorten. Zelfs als je het niet gebruikt voor shelltoegang, is Telnet uitstekend geschikt om te controleren of een poort op een server open is en reageert:
telnet mail.example.com 25– Reageert de externe SMTP-server?telnet webserver.com 80Is de HTTP-server bereikbaar?
Wanneer je op deze manier verbinding maakt met een poort, verstuur en ontvang je simpelweg gegevens via TCP, zonder daadwerkelijk het Telnet-protocol te gebruiken. Het is een essentiële techniek voor netwerkbeheerders en -engineers.
Telnet in context: interoperabiliteit met andere protocollen
Telnet behoort tot de klassieke "grote drie" van externe netwerkprotocollen, samen met FTP en SMTP. Het vormt de basis voor:
- Bestandsoverdracht (met FTP voor File Transfer Protocol)
- E-mail verzenden (SMTP staat voor Simple Mail Transfer Protocol)
- Handshake met verouderde applicaties die platte tekstinvoer regel voor regel vereisen
De commandostructuur en het onderhandelingsmodel ervan vormen nog steeds de basis voor veel moderne protocollen die worden gebruikt in het beheer van netwerken en IoT-apparaten.
Toepassingen en tools die Telnet ondersteunen
Hoewel het basiscommando "telnet" algemeen beschikbaar is, bestaan er tools en emulators van derden die extra functionaliteit aan het protocol toevoegen:
- Stopverf: Een van de populairste open-source terminalemulators, die SSH, Telnet, rlogin en raw TCP-verbindingen ondersteunt (officiële site).
- SecureCRT, TeraTerm, ZOC Terminal: Commerciële emulators die scripting, sessiebeheer en ondersteuning voor meerdere protocollen bieden.
- krul: Hoewel cURL geen klassieke Telnet-client is, kan het wel communiceren met Telnet-servers voor automatiseringsdoeleinden.
- NCSA Telnet, SyncTERM, Rtelnet, Inetutils (een Linux-pakket met ondersteuning voor zowel client als server), en andere.
Aanbevolen werkwijzen: Veilig gebruik van Telnet (als u het echt moet gebruiken)
Gezien de beperkingen is het altijd raadzaam om Telnet niet te gebruiken op open of onbetrouwbare netwerken . Als er geen alternatief is, neem dan de volgende voorzorgsmaatregelen:
- Beperk de toegang via firewalls of op apparaatniveau. Verbindingen alleen toestaan vanaf vertrouwde IP-adressen.
- Gebruik sterke, unieke wachtwoorden. ook al kan het protocol hen niet beschermen, het is wel je laatste verdedigingslinie.
- Overweeg een VPN te gebruiken Om al het verkeer te versleutelen bij gebruik van Telnet buiten geïsoleerde testnetwerken.
- Continue bewaking met inbraakdetectiesystemen om ongeautoriseerde activiteiten te detecteren.
- Wanneer mogelijk, Vervang Telnet-services door SSH. als onderdeel van reguliere veiligheidscontroles.
Wat verving Telnet?
SSH (Secure Shell) is de duidelijke winnaar in de race om veilige toegang op afstand. De ondersteuning van SSH voor authenticatie met publieke sleutels, port forwarding, bestandsoverdracht, multiplexing en industriële encryptie heeft het tot de standaard gemaakt voor moderne beheerders en infrastructuurprofessionals.
Protocollen zoals RDP (Remote Desktop Protocol), VNC en zelfs webgebaseerde beheerderspanelen hebben de niches gevuld die Telnet ooit bezette, door grafische interfaces of robuustere versleutelingslagen te bieden.
Toch is het bestuderen van Telnet alsof je de blauwdrukken van de begindagen van het internet afstoft . Het wordt nog steeds gebruikt in het onderwijs, als diagnostisch hulpmiddel en voor toegang tot digitale netwerken die in de loop der tijd niet zijn bijgewerkt of veranderd.
Hoewel Telnet niet langer de absolute koploper is op het gebied van veilige toegang op afstand, is de impact ervan op netwerkbeheer en platformonafhankelijke interoperabiliteit onmiskenbaar. Inzicht in de werking ervan kan nuttig zijn bij het oplossen van verbindingsproblemen, het controleren van services of het communiceren met oudere apparaten. Houd echter altijd rekening met de kwetsbaarheden en stap waar mogelijk over op veiligere protocollen. Net als veel oudere technologieën is het begrijpen van Telnet een reis door zowel de innovaties als de beperkingen ervan in de netwerkwereld.