
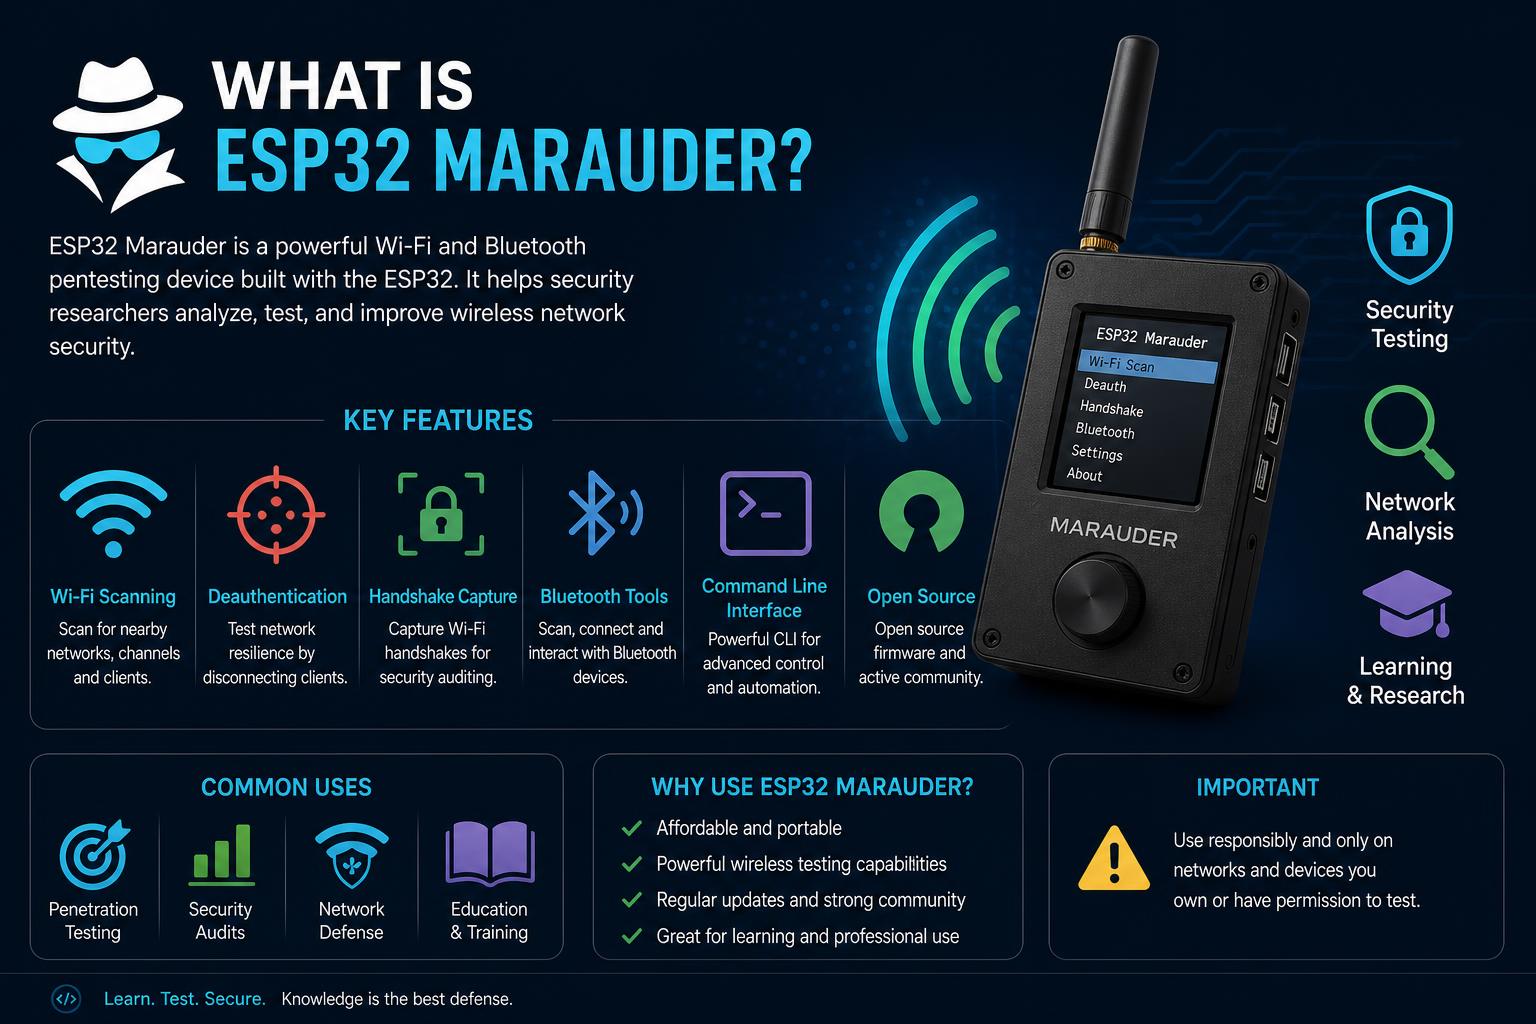
- O ESP32 Marauder é um conjunto de firmware multifuncional que permite a exploração e o teste de redes Wi-Fi e Bluetooth.
- Ele fornece recursos cibernéticos ofensivos e defensivos para a plataforma ESP32.
- O ESP32 Marauder possui amplo suporte, é de código aberto e pode ser expandido com dispositivos como o Flipper Zero.
Curioso sobre o ESP32 Marauder? Se você tem navegado por comunidades focadas em segurança Wi-Fi, testes de rede ou no microcontrolador ESP32, provavelmente já se deparou com o termo. No entanto, definir exatamente o que ele é e por que está gerando tanto burburinho pode ser difícil, especialmente porque a maioria dos resultados de busca são repositórios de projetos ou fóruns de discussão. Você provavelmente está se perguntando: o ESP32 Marauder é apenas uma novidade, uma ferramenta para travessuras, ou realmente oferece valor para entusiastas e profissionais de tecnologia?
Este artigo apresenta tudo o que você precisa saber sobre o ESP32 Marauder, desde o que é e como funciona, por que é tão comentado e como pode ser usado de forma ética e prática. Analisaremos seus recursos, o que o diferencia no concorrido mundo das ferramentas de teste de penetração e abordaremos algumas dúvidas e equívocos comuns. Seja você um iniciante ou já esteja mexendo com dispositivos de rede, este guia será seu recurso completo para entender o ESP32 Marauder.
O que exatamente é o ESP32 Marauder?
O ESP32 Marauder é um conjunto de firmware de código aberto projetado para transformar o popular microcontrolador ESP32 em um poderoso kit de ferramentas para exploração de redes. Desenvolvido pelo usuário 'justcallmekoko', este projeto rapidamente se tornou popular entre entusiastas, pesquisadores e até mesmo profissionais de segurança digital. O ESP32 Marauder aproveita os recursos do ESP32 — um microcontrolador de baixo custo com Wi-Fi e Bluetooth integrados — para executar tarefas comumente usadas em testes de penetração sem fio e análise de redes.
Em resumo, instalar o ESP32 Marauder no seu dispositivo ESP32 fornece uma ferramenta multifuncional versátil para escanear, sondar e até mesmo atacar redes Wi-Fi e Bluetooth. Embora o software permita a interação com redes, ele deve sempre ser usado de forma legal e ética.
Origens e apoio comunitário
O coração do projeto ESP32 Marauder reside em suas vibrantes raízes de código aberto. O projeto principal está hospedado publicamente no GitHub , onde centenas de colaboradores e inúmeros usuários trocam ideias, relatam problemas e ajudam a aprimorar o firmware. Essa acessibilidade resultou em extensa documentação, atualizações frequentes e um conjunto de ferramentas em constante crescimento.
O wiki do GitHub ( Sobre o ESP32 Marauder Wiki ) oferece uma visão geral abrangente, guias de configuração e tutoriais para diferentes casos de uso. Isso garante que até mesmo os iniciantes possam começar a usar rapidamente. Além disso, discussões ativas em mídias sociais e fóruns — especialmente em plataformas como o Reddit — destacam a natureza colaborativa do projeto.
Principais funcionalidades do ESP32 Marauder
O ESP32 Marauder combina um extenso conjunto de ferramentas sem fio em um único firmware, focado tanto em atividades cibernéticas "ofensivas" quanto "defensivas":
- Análise e verificação de redes Wi-Fi: O Marauder realiza buscas por redes sem fio próximas (SSIDs), analisa a intensidade do sinal e coleta informações transmitidas. Ele pode revelar muito sobre as redes em sua vizinhança, incluindo SSIDs ocultos.
- Captura de handshake: Colete os handshakes WPA/WPA2, que são trocas criptográficas necessárias para quebrar senhas (uma teoria, não uma recomendação; invadir uma rede devidamente protegida por força bruta continua sendo praticamente impossível).
- Ataques de desautenticação: Enviar pacotes de 'desautenticação' para desconectar clientes de pontos de acesso Wi-Fi, uma técnica frequentemente usada para testar a robustez do Wi-Fi (e para demonstrar, de forma ética, vulnerabilidades onde a permissão é concedida).
- Análise de Bluetooth e BLE: Escaneie, monitore e interaja com dispositivos Bluetooth, possibilitando testes de penetração e pesquisas em comunicações Bluetooth clássicas e BLE.
- Transmissão falsa de beacons e SSIDs: Inunde as ondas de rádio com SSIDs personalizados — às vezes até SSIDs de brincadeira, como a famosa pegadinha "RickRoll". Embora seja útil principalmente para testes ou diversão, isso pode ter aplicações práticas para testes de rede, testes de intrusão e detecção de pontos de acesso não autorizados.
- Ferramentas defensivas: Além das capacidades ofensivas, o ESP32 Marauder também pode ajudar a monitorar e defender sua própria rede, detectando anomalias, dispositivos não autorizados ou transmissões não autorizadas de SSID.
Este conjunto abrangente de ferramentas torna-o extremamente atraente para entusiastas que desejam compreender o seu ambiente sem fio, bem como para profissionais de segurança que necessitam de soluções portáteis para avaliações.
Por que o ESP32 Marauder chama tanta atenção?
O grande atrativo do ESP32 Marauder reside em sua acessibilidade, flexibilidade e preço acessível. Comparado a plataformas proprietárias de teste de penetração, este projeto oferece um conjunto de ferramentas completo utilizando uma placa ESP32 de baixo custo (frequentemente custando menos de US$ 10).
O sucesso também se deve em grande parte às discussões nas redes sociais e fóruns. Plataformas como o Reddit apresentam conversas em que os usuários veem o Marauder tanto como uma ferramenta inofensiva para brincadeiras quanto como uma plataforma séria de testes. Embora exista certo ceticismo quanto ao seu potencial para ataques reais — especialmente em redes modernas e bem protegidas — o consenso enfatiza seu valor como uma ferramenta de avaliação educacional e legal.
Além disso, sua natureza de código aberto fomenta a experimentação, projetos de hobby e até mesmo integrações comerciais — como a incorporação do ESP32 Marauder em hardware de terceiros.
Integração com outros dispositivos: o exemplo do Flipper Zero
Uma das tendências recentes mais comentadas é o uso do ESP32 Marauder como um complemento para o Flipper Zero . Este dispositivo, originalmente projetado para hacking de hardware e testes de penetração, pode ser expandido com a adição de um ESP32 executando o firmware Marauder.
Essa combinação amplia consideravelmente as capacidades do Flipper Zero:
- Habilita análises avançadas de Wi-Fi e Bluetooth que vão além das capacidades do dispositivo básico.
- Facilita avaliações de redes portáteis, ideais para trabalhos de campo ou demonstrações.
- Acesse novos recursos por meio de atualizações contínuas de firmware, graças à comunidade ativa por trás do ESP32 Marauder.
Varejistas como Gatos eletrônicos e Hacker Armazém Agora oferecemos módulos ESP32 Marauder pré-montados compatíveis com o Flipper Zero.
Quão fácil é começar?
Começar a usar o ESP32 Marauder é muito fácil para iniciantes. Graças aos guias detalhados no site oficial, gravar o firmware em um módulo ESP32 pode levar apenas alguns minutos, especialmente se você tiver conhecimentos básicos de eletrônica.
O processo típico envolve conectar o ESP32 a um computador, usar a ferramenta de gravação recomendada e seguir as instruções passo a passo. A documentação aborda possíveis dificuldades, como a instalação de drivers ou a configuração serial, simplificando o processo. Como as placas ESP32 são amplamente disponíveis, o suporte da comunidade é forte para iniciantes que encontram problemas.
O ESP32 Marauder é legal e ético?
A legalidade do uso do ESP32 Marauder depende de uma aplicação responsável. Seus recursos — como desautenticação ou interceptação de handshake — exigem um uso cauteloso e ético.
- Sempre obtenha a devida autorização antes de testar qualquer rede sem fio que não seja sua.
- A ferramenta destina-se à educação, testes de segurança e aprimoramento das suas próprias defesas de rede, não a ataques cibernéticos maliciosos.
Líderes comunitários enfatizam a importância de compreender a jurisdição legal local e usar essas ferramentas de forma responsável. Manifestações e testes jamais devem resultar em interferência não autorizada.
Críticas e equívocos comuns
Alguns novatos encaram o ESP32 Marauder com ceticismo, muitas vezes descartando-o como um dispositivo usado principalmente para brincadeiras, como transmitir SSIDs falsos ou desconectar clientes. Essas funcionalidades podem ser mal utilizadas; no entanto, profissionais as aproveitam para identificar e corrigir vulnerabilidades.
Suas ferramentas de detecção também ajudam a identificar pontos de acesso não autorizados ou vulnerabilidades de rede, transformando recursos ofensivos em medidas de segurança.
Em relação à captura de handshake WPA/WPA2, os críticos observam corretamente que as redes modernas com senhas fortes são altamente resistentes a ataques. Ataques de força bruta exigem alto poder computacional e são, em grande parte, impraticáveis, o que posiciona o ESP32 Marauder mais como uma plataforma educacional do que como uma ameaça séria a redes bem protegidas.
Desenvolvimento e personalização avançados
Desenvolvedores e usuários experientes apreciam o design modular e de código aberto do ESP32 Marauder. A personalização varia desde modificações no código-fonte até a criação de novos recursos ou a integração em kits de teste de penetração maiores, alinhando-se à filosofia de hardware aberto.
Atualizações frequentes garantem a compatibilidade com os mais recentes padrões de Wi-Fi e Bluetooth. Portas versáteis permitem adaptações a diversas configurações de hardware, bem como o desenvolvimento de APIs para ferramentas móveis ou de desktop. A flexibilidade do projeto o torna uma plataforma em constante evolução.
Comprando hardware ESP32 Marauder e soluções pré-montadas
Embora o firmware esteja disponível gratuitamente, alguns usuários preferem hardware pronto para uso em vez de soldar e programar o firmware por conta própria. Os varejistas oferecem placas ESP32 Marauder totalmente montadas, geralmente desenvolvidas para compatibilidade plug-and-play com dispositivos como o Flipper Zero ou com designs fechados para uso independente.
Fontes confiáveis, incluindo a [nome da fonte], recomendam vendedores de boa reputação. Seja para um projeto "faça você mesmo" ou um módulo pré-fabricado, as opções são abundantes na comunidade.
Quem deve considerar o uso do ESP32 Marauder?
Devido às suas características, preço acessível e facilidade de uso, o ESP32 Marauder é adequado para diversos grupos:
- Estudantes ou educadores que estejam explorando a segurança e os protocolos de Wi-Fi/Bluetooth.
- Profissionais de segurança realizando avaliações em campo.
- Administradores de rede com o objetivo de detectar vulnerabilidades e aprimorar as defesas.
- Hobbistas, criadores e entusiastas de tecnologia interessados em eletrônica e hardware aberto.
Como se manter informado: Recursos e comunidade
Para obter as informações mais recentes, o melhor recurso é o [nome do recurso], incluindo seu Wiki e lista de tutoriais. A atividade do ecossistema inclui demonstrações no YouTube, fóruns como Reddit e Hackster.io, e fornecedores comerciais que oferecem hardware, garantindo diversas opções de aprendizado.
É provável que a comunidade ativa continue impulsionando a inovação, adicionando recursos e simplificando o uso em versões futuras. Seja começando na área de segurança sem fio, contribuindo para o código aberto ou buscando um novo dispositivo, o ESP32 Marauder tem muito a oferecer.
Em suma, o ESP32 Marauder exemplifica como uma comunidade unida e hardware acessível podem capacitar tanto usuários comuns quanto profissionais de segurança. Desde a varredura de rede e captura de handshakes até a análise de Bluetooth, ele abre um vasto mundo de possibilidades. Com o respaldo de código aberto, suporte comercial e compatibilidade com dispositivos como o Flipper Zero, consolidou-se como uma ferramenta essencial no campo da segurança e educação em redes sem fio. Se você deseja entender o que está acontecendo no ar ao seu redor, o ESP32 Marauder é um complemento que vale a pena ter em seu conjunto de ferramentas.