
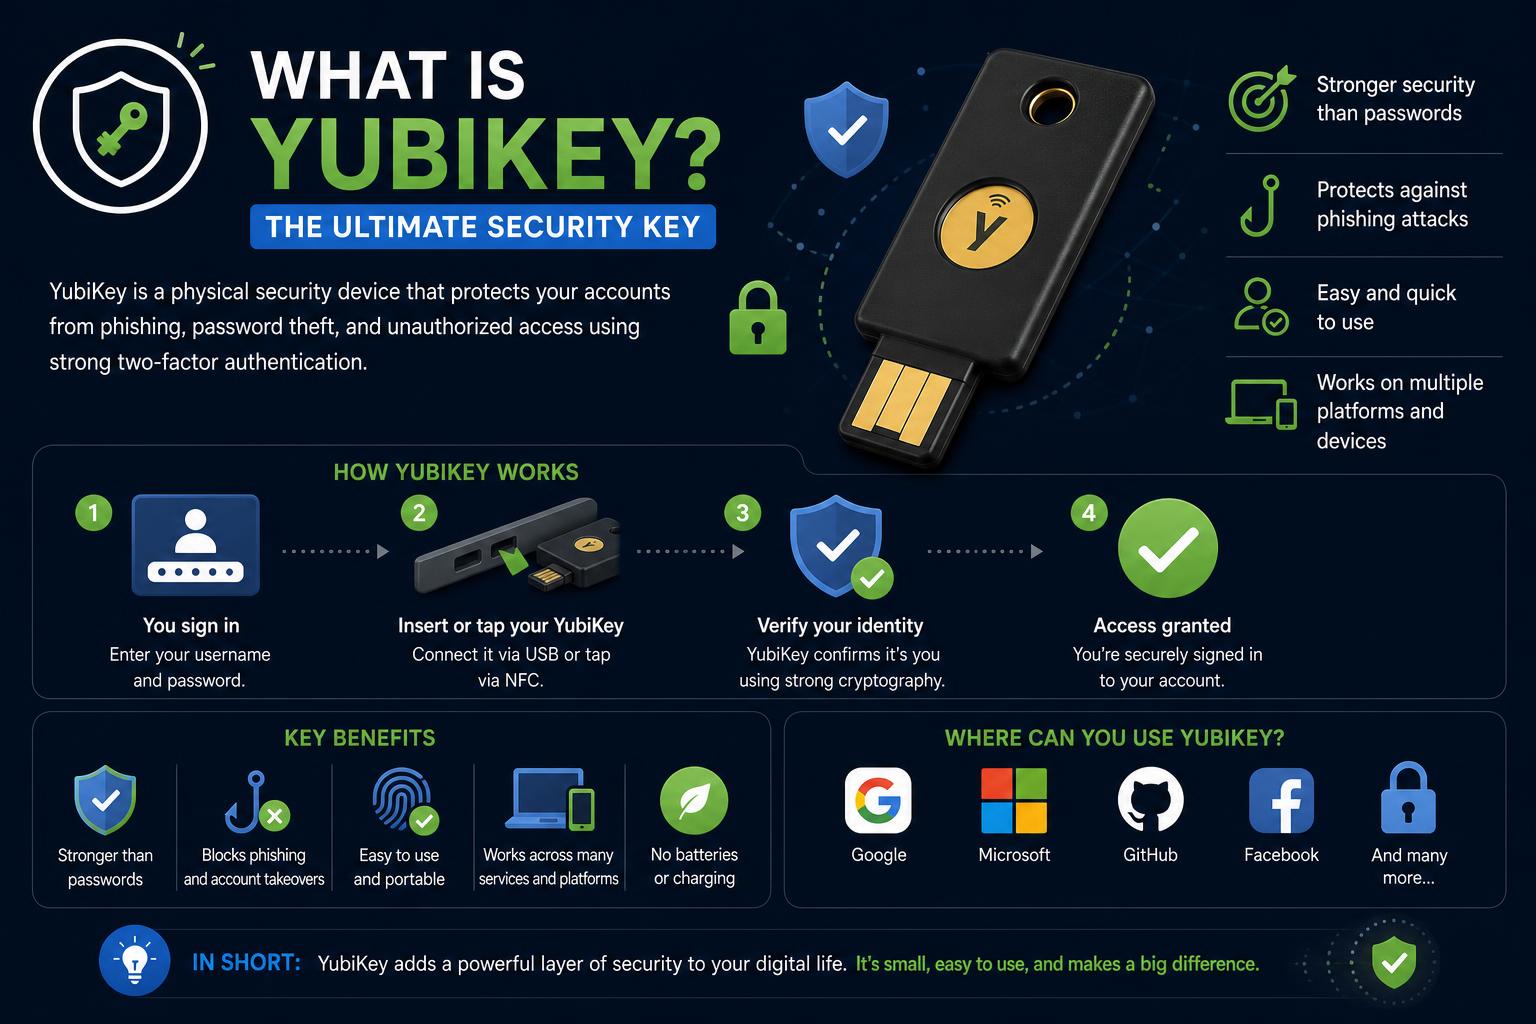
- YubiKey обеспечивает непревзойденную безопасность благодаря аппаратной аутентификации, блокируя фишинг и удаленные атаки.
- Он поддерживает множество протоколов, таких как FIDO2, U2F, OTP, и интегрируется с ведущими платформами и стандартами соответствия.
- Сочетание YubiKeys с другими методами многофакторной аутентификации обеспечивает надежную защиту для пользователей с высокой ценностью, а также масштабируемость.
В современном цифровом мире защита вашей онлайн-идентичности важна как никогда. По мере того, как кибератаки становятся все более изощренными и частыми, традиционные методы защиты на основе паролей больше не обеспечивают достаточной защиты. Киберпреступники адаптировались к обходу однофакторной аутентификации, что позволяет им легко получать несанкционированный доступ с помощью фишинга, подбора учетных данных и других хитрых тактик. Это создало острую необходимость в надежных и удобных решениях, таких как YubiKey. Представьте себе, что вы можете войти в свои важные учетные записи простым касанием, будучи уверенными, что даже самый опытный хакер не сможет выдать себя за вас. В этом и заключается преимущество YubiKey – крошечного, но мощного аппаратного устройства аутентификации , которое возвращает вам контроль над вашей цифровой безопасностью. Но что же такое YubiKey? Чем он лучше других вариантов двухфакторной аутентификации (2FA) и есть ли у него какие-либо недостатки? Если вы готовы серьезно заняться защитой своих данных, устройств и учетных записей, давайте разберем все, что вам нужно знать о YubiKey — от основных технологий до практической настройки, сравнения в реальных условиях и советов экспертов, которые помогут избежать распространенных ошибок.
Что такое ЮбиКей?
YubiKey — это небольшое аппаратное устройство, созданное компанией Yubico, которое служит надежным ключом доступа к вашим онлайн-аккаунтам и цифровым активам. В отличие от традиционных методов двухфакторной аутентификации, таких как SMS, электронная почта или приложения-аутентификаторы, YubiKey — это физический инструмент, который вы подключаете к своему компьютеру, ноутбуку или мобильному устройству. После подключения вы просто нажимаете кнопку или касаетесь датчика, и устройство передает уникальный код на сервер аутентификации , подтверждая вашу личность. Этот процесс происходит молниеносно и практически невозможен для злоумышленников удаленно взломать систему. YubiKey появился благодаря стремлению создать повсеместное, удобное в использовании решение для обеспечения безопасности. Компания Yubico, основанная в 2007 году Якобом и Стиной Эренсверд в Швеции, стала синонимом защищенной от взлома аппаратной аутентификации. Название устройства объединяет «ваш повсеместный ключ» с японским словом «yubi», означающим «палец», — подчеркивая как его физическую природу, так и действия пользователя, необходимые для обеспечения безопасности.
Как работает YubiKey?
YubiKey — это не просто модная USB-флешка, а сложный криптографический инструмент с многоуровневыми защитными механизмами. В основе каждого YubiKey лежит защищенный элемент (специальный чип), разработанный специально для генерации и хранения криптографических секретов . Эти секреты никогда не покидают устройство . Когда вы входите на сайт или в приложение, поддерживающее аппаратную аутентификацию, ваш YubiKey подтверждает вашу личность, подписывая цифровой подписью запрос, предоставленный сервисом. Это криптографическое рукопожатие гарантирует, что доступ к вашим защищенным учетным записям будет иметь только тот, кто владеет вашим уникальным ключом. YubiKey поддерживают несколько протоколов аутентификации:
- ФИДО2/ВебАутн: Обеспечивает вход в систему без пароля с использованием современных браузеров и поддерживаемых платформ. Золотой стандарт для защищенного от фишинга доступа без пароля..
- FIDO U2F (Универсальный второй фактор): Протокол предыдущего поколения, основанный на аппаратном обеспечении и используемый в качестве дополнительного уровня наряду с паролями. По-прежнему широко совместим с основными платформами.
- Одноразовые пароли (OTP): Для обеспечения совместимости с традиционными системами YubiKeys могут генерировать высокозащищенные одноразовые коды, гораздо более длинные и надежные, чем стандартные 6-значные коды приложений.
- OATH-TOTP/HOTP: Многие приложения-аутентификаторы поддерживают стандартные протоколы, основанные на времени (TOTP) и событиях (HOTP), но генерация кода защищена на аппаратном уровне.
- PIV/смарт-карта и OpenPGP: Используется для решения сложных задач обеспечения безопасности, таких как шифрование файлов и цифровые подписи.
Прикосновение или нажатие на YubiKey служит физическим подтверждением вашего присутствия, блокируя доступ удаленных злоумышленников, даже если им удастся украсть ваши учетные данные. Эта проверка с участием человека является важным отличием, которое выделяет аппаратные ключи среди программных вариантов.
Почему YubiKey считается лучшим методом двухфакторной аутентификации?
Большинство людей знакомы с двухфакторной аутентификацией (2FA), которая осуществляется с помощью SMS-кодов или номеров, генерируемых приложениями. Эти варианты обеспечивают дополнительный уровень безопасности, но также имеют свои ограничения:
- Коды, отправляемые через SMS и электронную почту, уязвимы для перехвата, атак с подменой SIM-карты и фишинга.
- Приложения-аутентификаторы, хотя и более безопасны, могут быть скомпрометированы, если ваш телефон взломают или если будет перехвачен начальный ключ.
- Оба метода предполагают ручной ввод кода, что может быть неудобно, чревато человеческими ошибками и вызывать задержки.
- Нет необходимости вводить коды вручную. Просто прикрепите ключ (или используйте NFC, если поддерживается) и нажмите кнопку.
- Криптографические секреты никогда не покидают устройство. и не может быть извлечено даже с помощью физических атак или вредоносного ПО.
- Защита от фишинга заложена изначально. YubiKey может распознавать и отклонять попытки входа в систему с поддельных или фальшивых URL-адресов, поскольку процесс аутентификации привязан к легитимному URL-адресу.
- Коды, генерируемые аппаратным обеспечением, намного длиннее и более защищены от атак методом перебора или перехвата.
- С помощью одного ключа вы можете получить доступ к нескольким учетным записям и устройствам, что обеспечивает беспроблемную миграцию между различными платформами.
Типы и протоколы: на что действительно способен YubiKey?
YubiKeys — это не универсальное устройство; они выпускаются в различных моделях и поддерживают широкий спектр стандартов. Чтобы понять их возможности:
- Серия YubiKey 5: Флагманская модель, доступная в различных форм-факторах (USB-A, USB-C, nano, NFC, Lightning), поддерживает такие протоколы, как FIDO2, U2F, OTP, OATH, PIV и OpenPGP.
- Серия ключей безопасности YubiKey: Ориентирован на FIDO2/WebAuthn, идеально подходит для развертывания систем авторизации без пароля.
- Серия YubiKey Bio: Сочетает биометрическую аутентификацию (отпечаток пальца) с надежностью протокола FIDO2. Биометрические данные остаются на ключе и не синхронизируются с облаком.
- YubiHSM 2: Аппаратный модуль безопасности для серверов и криптографических задач в корпоративных средах.
Поддерживаемые протоколы:
- ФИДО2/ВебАутн: Для беспарольного и защищенного от фишинга входа в систему на современных платформах.
- FIDO U2F: Для устаревших систем двухфакторной аутентификации, поддерживаемых Google, Facebook, GitHub и другими.
- Yubico OTP: Собственный протокол Yubico для одноразовых паролей с высокой энтропией и уровнем безопасности.
- OATH-TOTP/HOTP: Стандартные защищенные коды для обеспечения совместимости приложений, с генерацией на основе аппаратного обеспечения.
- PIV (проверка личности): Стандарт смарт-карт для цифровых подписей и шифрования.
- ОпенПГП: Для безопасной работы с электронной почтой и файлами.
Сравнение YubiKey с другими вариантами многофакторной аутентификации.
Не все решения для двухфакторной аутентификации обеспечивают одинаковый уровень безопасности или простоту использования. Вот как YubiKey сравнивается с другими распространенными вариантами:
- VS. SMS-коды: Базы данных мобильных операторов могут быть взломаны, а подмена SIM-карт — хорошо известная тактика. YubiKey требует физического владения и не может быть скомпрометирован удаленно.
- В сравнении с приложениями-аутентификаторами: Хотя они и более безопасны, они требуют быстрого доступа и ввода кодов, что может быть неудобно и уязвимо в случае взлома телефона. YubiKey выполняет это действие одним касанием.
- В отличие от подтверждения по электронной почте: Если злоумышленник получит доступ к вашей электронной почте, он сможет восстановить полный контроль. YubiKey обеспечивает безопасность на аппаратном уровне, не полагаясь на третьих лиц.
- В сравнении с биометрическими методами: Биометрическую защиту изменить невозможно; в случае взлома этот уровень защиты будет утрачен. YubiKey обеспечивает аппаратную защиту, не раскрывая биометрические данные.
- В сравнении с программно-определяемой многофакторной аутентификацией: YubiKey работает независимо от операционной системы и обеспечивает дополнительную физическую защиту от вредоносных программ.
[related url=”https://www.ikkaro.net/what-is-bittorrent/”]
Почему YubiKey — лучший выбор для важных и рискованных сценариев использования
YubiKeys предназначены не только для крайне параноидальных ИТ-специалистов — их все чаще требуют пользователи, управляющие конфиденциальными системами или важными активами. Вот почему аппаратная защита, такая как YubiKey, становится необходимой в критически важных средах:
- Администраторы систем, баз данных или облачной инфраструктуры: Потеря контроля может привести к катастрофическим нарушениям и проблемам с соблюдением нормативных требований. Защита YubiKey часто является обязательным требованием для обеспечения соответствия нормативным требованиям.
- Доступ к платформам финансового и казначейского управления: Для перемещения крупных сумм или раскрытия конфиденциальной информации необходимую безопасность обеспечивают только аппаратные ключи.
- Менеджеры идентификации и поставщики единого входа: Защита этих учетных записей предотвращает создание злоумышленниками новых учетных данных.
- Репозитории кода и конвейеры CI/CD: Защита учетных записей разработчиков помогает снизить уязвимость цепочки поставок.
- Отрасли, наиболее подверженные сложным фишинговым атакам, включают здравоохранение, юридическую и финансовую сферы.
[related url=”https://www.ikkaro.net/what-is-vibe-coding/”]
Всегда ли YubiKey — лучший вариант? Когда приложения являются жизнеспособным вариантом.
- Платформы для массового потребителя (социальные сети, электронная коммерция): Трудно обязать всех иметь физический ключ; бесплатные приложения для мобильных устройств обеспечивают надежный и простой в реализации уровень безопасности.
- Пользователи, распределенные по всему миру или имеющие временный доступ: Отправка физических ключей может представлять собой логистическую проблему, в то время как приложения позволяют мгновенно развертывать их по всему миру.
- Ограниченные бюджеты и высокая потребность в технической поддержке: Приложения не требуют дополнительных затрат и легко масштабируются для всей пользовательской базы.
- Настройка BYOD и быстрая регистрация: Пользователи сканируют QR-код и регистрируются за считанные секунды, что способствует повышению уровня распространения и защиты.
- Возмещение убытков: Приложения предоставляют простые возможности резервного копирования и восстановления, в то время как физические ключи требуют дополнительного управления.
[related url=”https://www.ikkaro.net/restoring-windows-10-to-factory-settings/”]
«Под капотом»: как работает технология YubiKey
YubiKey — это больше, чем просто модное устройство ввода. Его безопасность обеспечивается сочетанием интеллектуального оборудования, надежной криптографии и продуманного дизайна.
Безопасное хранение элементов и ключей
Каждый YubiKey включает в себя выделенный защищенный элемент , или криптографический чип, специально разработанный для защиты от несанкционированного доступа, обратного проектирования и атак по побочным каналам. Закрытые ключи никогда не покидают эту аппаратную границу. Даже если хакер физически владеет устройством, для извлечения секретов требуется современное оборудование и опыт, намного превосходящие возможности большинства злоумышленников.
Обработка протокола
Учетные данные FIDO2 и U2F создаются посредством процесса сопряжения с сервером, привязывая пару открытого и закрытого ключей к определенному доменному источнику. Это означает:
- Даже если вас обманут поддельной страницей входа или фишинговым сайтом, ваш YubiKey проверит происхождение домена на уровне протокола и не будет проходить аутентификацию на неправильном сайте.
- Беспарольный вход в систему (ключи доступа) использует ту же архитектуру, при которой учетные данные никогда не передаются за пределы чипа.
Одноразовые пароли (Yubico или OATH) генерируются только при физическом прикосновении или нажатии клавиши, а их длина/сложность делают их невозможными для угадывания или перехвата.
Физическое подтверждение присутствия
Физическое прикосновение или нажатие кнопки на YubiKey — это не просто маркетинговый ход: это подтверждение серверу того, что у устройства находится реальный человек, а не вредоносное ПО или удаленный скрипт. Датчики устройства подтверждают реальное прикосновение (а не просто электрический контакт), а аутентификация ограничена по времени, что еще больше снижает риск перехвата инициированного запроса на вход в систему.
Хранение и гибкость
Учетные данные, хранящиеся на устройстве (доступные для обнаружения), физически сохраняются на нем, обеспечивая вход в систему без имени пользователя, но их количество ограничено в зависимости от модели устройства (от 25 до 100 учетных данных). Учетные данные, не хранящиеся на устройстве , генерируются по запросу, их количество неограничено, но при входе в систему требуется указать имя пользователя. Эта техническая гибкость имеет решающее значение для организаций, планирующих переход на беспарольную архитектуру или поддерживающих сотни сервисов с помощью одного ключа.
Настройка YubiKey: как начать работу
Настройка YubiKey довольно проста и мало чем отличается от настройки двухфакторной аутентификации через приложение. Основные шаги следующие:
- Подключите YubiKey к USB-порту вашего устройства или используйте NFC-метку (для мобильных/совместимых моделей).
- Посетите сайт настройки Yubico: https://www.yubico.com/setup/ и выберите свое устройство.
- Выберите сервисы, которые вы хотите защитить. Крупные платформы, такие как Google, GitHub, Dropbox, Microsoft и Twitter, поддерживают двухфакторную аутентификацию YubiKey.
- Следуйте инструкциям на экране: как правило, вас перенаправят в настройки безопасности вашей учетной записи, там нужно будет зарегистрировать ключ безопасности, а затем вставить и приложить YubiKey.
- При желании вы можете дать своему YubiKey запоминающееся имя — это особенно полезно, если вы управляете несколькими ключами.
- Повторите при необходимости для всех ваших важных учетных записей.
Случайные триггеры и повседневное использование
- Настройте YubiKey таким образом, чтобы для генерации одноразовых паролей (OTP) требовалось длительное нажатие, если вы склонны случайно активировать устройство.
- В случае утечки кода его можно аннулировать через сервисы Yubico или просто повторно используя ключ (код одноразовый и становится недействительным после использования).
[related url=”https://www.ikkaro.net/how-to-play-tomodachi-life-on-pc/”]
Использование YubiKey на разных устройствах
Потеряли YubiKey? Как выполнить восстановление?
- Создавать резервные коды и хранить их в безопасном месте, не подключенном к интернету.
- Добавить резервный ключ Для каждой учетной записи зарегистрируйте второй YubiKey или другое аппаратное решение и храните его в безопасном месте.
- Если у вас нет резервной копии, многие сервисы предлагают процедуры восстановления (подтверждение личности, поддержка), хотя они, как правило, медленные. Планирование заранее сводит риски к минимуму.
- После восстановления доступа удалите утерянный ключ из настроек учетной записи; сам ключ не содержит конфиденциальной информации, которую было бы легко идентифицировать или использовать не по назначению.
Подробное сравнение: YubiKey против других устройств и приложений для двухфакторной аутентификации.
| Атрибут | YubiKey | Приложение Authenticator |
|---|---|---|
| Ввод кода | Сенсорная кнопка, автоматический режим | Прочитайте и введите код |
| Устойчивость к фишингу | Блокирует поддельные сайты (зависит от источника). | Уязвим для ретрансляции в реальном времени. |
| Физическая охрана | Степень защиты IP68, отсутствие движущихся частей, защита от несанкционированного доступа. | Зависит от общего состояния устройства. |
| Зависимость от устройства | Работает в автономном режиме, не требует батареи. | Требуется исправный телефон/батарея/приложение. |
| Восстановление | Требуются резервные ключи/резервные коды. | Поддерживаются коды облачной синхронизации или резервного копирования. |
| Устойчивость к вредоносным программам | Аппаратная изоляция | Может быть извлечено, если устройство скомпрометировано. |
| Удобство использования | Подключи и работай, не нужно ничего набирать вручную. | Пользователь должен находить/переписывать быстро меняющиеся коды. |
| Стоимость | Примерно 50 долларов США с пользователя за ключ. | Бесплатно (скачать в App Store) |
[related url=”https://www.ikkaro.net/guide-to-arduino-ide/”]
Интеграция, управление и удобство использования в масштабе предприятия
Внедрение YubiKeys в крупной организации сопряжено с трудностями, но также приносит значительные преимущества.
Возможности интеграции
Ключи YubiKey интегрируются практически со всеми современными системами управления идентификацией и доступом, включая:
- Microsoft Azure AD и Entra ID
- Google Workspace и учетные записи Google для частных пользователей.
- Okta, Auth0 и другие крупные поставщики услуг единого входа (SSO)
- GitHub, GitLab, Bitbucket и репозитории кода
- Поддержка VPN, межсетевых экранов и устаревших способов авторизации через одноразовые пароли (OTP).
- Рабочие станции (macOS, Windows, Linux) через смарт-карту или FIDO2
Ключевым моментом является оценка того, какие системы изначально поддерживают FIDO2/WebAuthn, а какие потребуют совместимости с OTP или PIV. Постепенно эта процедура становится похожей на шаги по правильному использованию передовых протоколов в управлении идентификацией и безопасностью.
Уроки по управлению пользователями и масштабированию
Планируете раздать аппаратные ключи сотням или тысячам пользователей? Учитывайте следующие рекомендации:
- Предоставьте каждому пользователю с привилегиями как минимум два ключа: один для повседневного использования, а другой — для резервного копирования.
- Задокументируйте и автоматизируйте процесс регистрации, замены и аннулирования утерянных ключей.
- Планируйте обучение пользователей: основная путаница возникает на этапе первоначальной настройки, а не в процессе повседневного использования.
- Отслеживайте обращения в службу поддержки и отзывы о возможных проблемах, возникающих в конкретной среде вашей организации (например, ограничения по USB-портам, совместимость с NFC).
Большинство организаций выбирают гибридную систему: YubiKeys для важных/административных ролей, приложения для остальных, с хорошо продуманными стратегиями масштабируемости и миграции для оптимизации безопасности и удобства использования.
За пределами двухфакторной аутентификации: YubiKey в сфере соответствия нормативным требованиям и безопасности на основе принципа «нулевого доверия».
YubiKeys — это не просто рекомендуемый вариант, они часто требуются в соответствии с нормативными требованиями, включая FIPS, PCI DSS, HIPAA и различные стандарты безопасности, основанные на принципе нулевого доверия.
- FIPS 140-2/140-3: Требования правительства США и оборонного сектора. Компания Yubico предлагает сертифицированные модели, соответствующие этим стандартам.
- CMMC и NIST AAL3: Стандарты многофакторной аутентификации в критически важных отраслях.
- Сертификаты EU eIDAS и Common Criteria: Для цифровой идентификации, квалифицированных электронных подписей и регулируемых рынков в ЕС.
Развенчание мифов и опасений в сфере безопасности
YubiKey — это программное обеспечение с открытым исходным кодом или проприетарное?
Хотя Yubico предлагает открытый исходный код для некоторых поддерживаемых стандартов (таких как OpenPGP и HOTP), прошивка, работающая на розничных устройствах YubiKey, в основном имеет закрытый исходный код; это вызвало опасения в сообществе специалистов по безопасности. Yubico оправдывает это тем, что уделяет приоритетное внимание безопасности цепочки поставок и рискам, связанным с использованием оборудования общего назначения в приложениях с высоким уровнем безопасности. В конечном итоге, пользователям приходится взвешивать преимущества сертифицированного коммерческого оборудования по сравнению с полностью открытой реализацией, но надежность YubiKey подтверждена многочисленными положительными отзывами.
А что насчет прошлых уязвимостей?
Компания Yubico оперативно реагировала на уязвимости в предыдущих поколениях, предлагая бесплатную замену, а также обновления прошивки и сертификации. Хотя любое оборудование для обеспечения безопасности может иметь недостатки, ключи с аппаратной защитой остаются гораздо более надежными, чем любые программные решения. В современных моделях учтены уроки, извлеченные из предыдущих инцидентов.
Расширенные возможности: Создание пользовательских стеков аутентификации с помощью YubiKey
- YubiKey Manager и SDK позволяет разработчикам настраивать и предоставлять устройства для работы с различными протоколами.
- Супертокены Аналогичные платформы предлагают готовые решения для многофакторной аутентификации, включая WebAuthn и TOTP, для быстрой интеграции.
- Библиотеки в Node.js, Python (pyotp), Go, Rust и .NET облегчают внедрение протоколов TOTP и FIDO2.
- Внедрение стратегий поэтапного развертывания позволяет в случае потери ключа использовать TOTP-коды или резервные копии.
Рекомендации по созданию безопасной и удобной многофакторной аутентификации.
- Всегда регистрируйте резервные ключи: Не позволяйте пользователям пропускать регистрацию резервных или восстановительных кодов. Включите это в процесс регистрации.
- Внедрите четкую иерархию: первичный ключ, вторичный ключ, коды резервного копирования и восстановление данных администратором.
- Обеспечьте простоту и ясность процесса регистрации, используя четкие пошаговые инструкции на случай возникновения проблем.
- Не отображайте пользователям публично сообщения о технических ошибках: Обеспечьте удобство использования для пользователя и избегайте путаницы.
- Отслеживайте и регистрируйте все события аутентификации: Отслеживайте использование, сбои, обращения к резервному коду и географические аномалии.
- Обучайте пользователей: Предоставьте четкие инструкции по настройке, ежедневному использованию и действиям в случае утери устройства.
Реальное влияние внедрения YubiKey
Новые тенденции: беспарольная аутентификация и будущее безопасного доступа.
YubiKey не просто улучшает безопасность двухфакторной аутентификации — он также прокладывает путь к будущему без паролей. Такие платформы, как Windows Hello, iOS Passkeys и Google Advanced Protection, расширяют возможности использования беспарольных аутентификаций, а благодаря поддержке WebAuthn и FIDO2 полное исключение паролей стало ближе, чем когда-либо.
- Для обращения в техническую поддержку по поводу сброса пароля не требуется.
- Более быстрая аутентификация — просто вставьте и коснитесь.
- Отсутствует риск повторного использования паролей или их легкого взлома.
- Значительное снижение эффективности фишинговых атак в организациях.
YubiKey сочетает в себе прочность, простоту и универсальность, что делает его одним из наиболее эффективных инструментов для защиты учетных записей и данных в любой среде.