
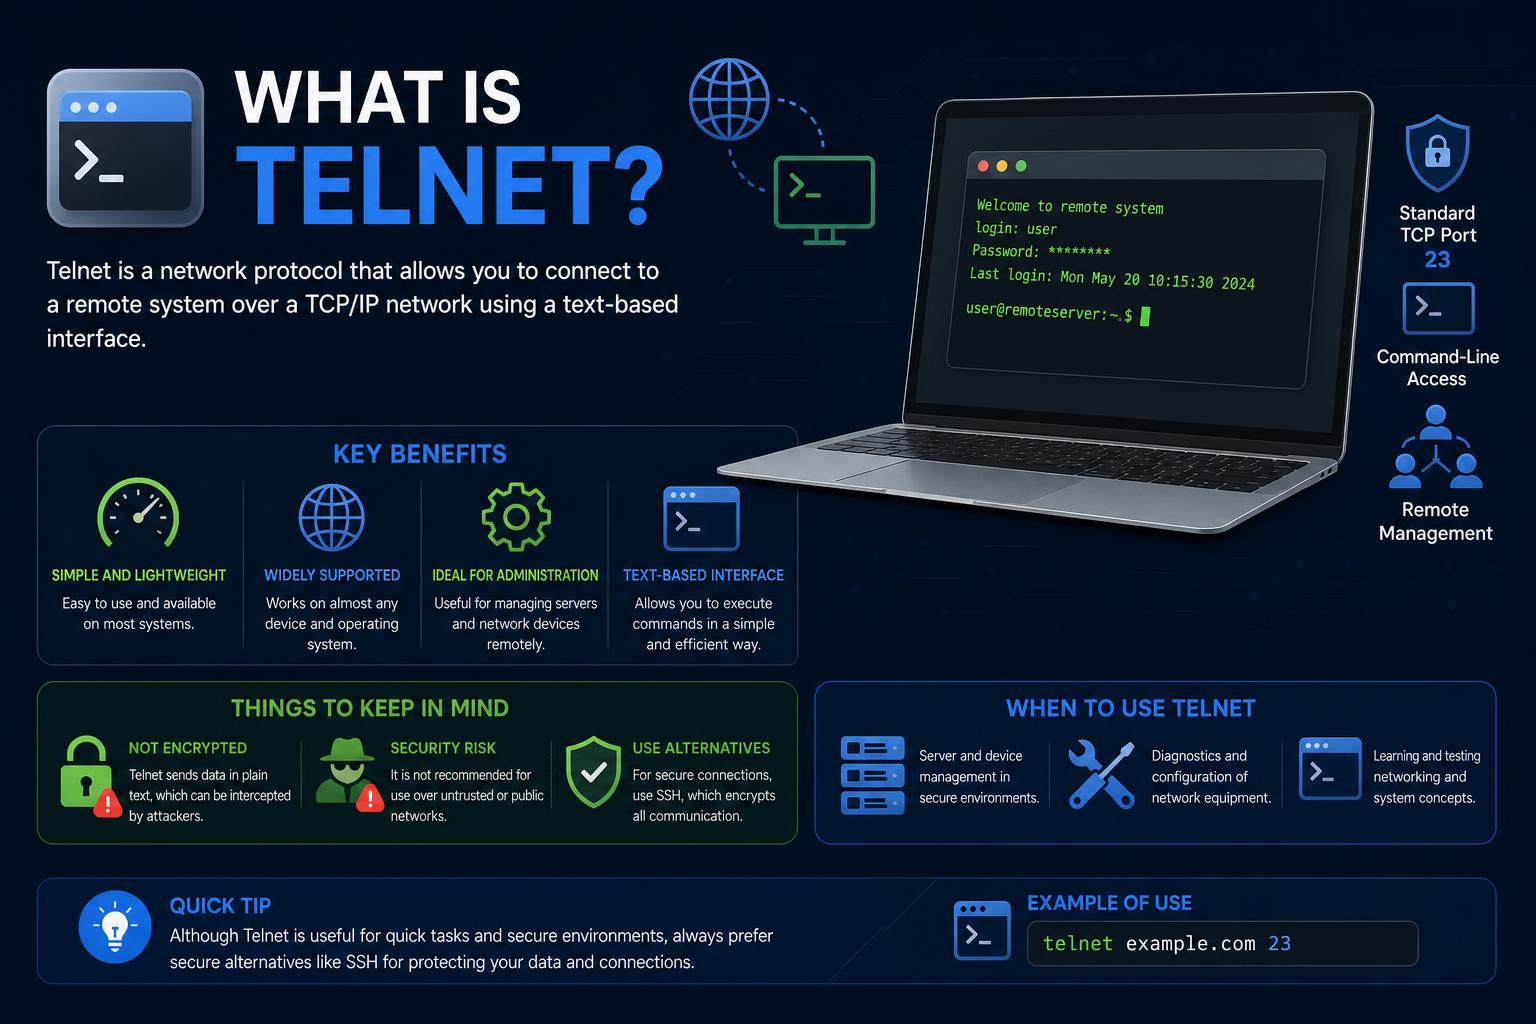
- Telnet — это основополагающий протокол удалённого доступа, который сформировал ранние сетевые коммуникации, позволяя пользователям подключаться к компьютерам и управлять ими по сети так, как если бы они находились непосредственно перед удалённым устройством.
- Простота протокола способствовала его широкому распространению, но его незашифрованный характер привел к серьезным проблемам безопасности, из-за чего сегодня его использование ограничено доверенными сетями и устаревшим оборудованием.
- Несмотря на то, что Telnet был заменен более защищенными протоколами, такими как SSH, для выполнения конфиденциальных операций, его архитектурные концепции, набор команд и возможности устранения неполадок остаются актуальными для технического образования, диагностики и некоторых узкоспециализированных приложений.
Для любого, кто работал в сфере ИТ, сетевых технологий или просто экспериментировал со старыми инструментами командной строки, слово «Telnet» наверняка знакомо. Когда-то незаменимый инструмент для удалённого администрирования, тестирования и устранения неполадок, Telnet — это протокол, который помог миллионам пользователей и администраторов подключаться к удалённым системам, используя лишь командную строку. Несмотря на то, что времена изменились, а требования к безопасности резко возросли, история Telnet остаётся важной для понимания как истоков Интернета, так и причин исчезновения некоторых технологий.
Давайте разберемся в Telnet — что это такое, почему он был так важен для ранних сетей, как он работает за кулисами и почему он в значительной степени уступил место более безопасным альтернативам. Если вы студент, специалист в области технологий или даже опытный профессионал, желающий освежить свои знания, вы найдете здесь все необходимое, включая практические советы для тех редких ситуаций, когда Telnet все еще может пригодиться.
Что такое Telnet?
Telnet — это сетевой протокол и приложение, появившееся задолго до того, как появился интернет в том виде, в каком мы его знаем сегодня. Разработанный в 1960-х годах, он имел простую, но революционную для того времени цель: позволить пользователю на одном компьютере войти в систему и взаимодействовать с другим компьютером (часто мэйнфреймом или мини-компьютером) по сети. Через Telnet пользователь управляет удаленной системой так же, как если бы он сидел за командной строкой — запускает программы, изменяет файлы или выполняет административные задачи.
Само название «Telnet» иногда описывается как сокращение от «телетайпная сеть» или «телекоммуникационная сеть». Независимо от этимологии, основная идея остается той же: создание двустороннего текстового канала связи между двумя машинами . Telnet остается ключевым этапом в развитии технологий удаленного доступа, закладывая основу для многих концепций, лежащих в основе современных инструментов управления облачными ресурсами и серверами.
Взгляд в прошлое: истоки и история Telnet
История Telnet тесно связана с ранними этапами ARPANET — исследовательского проекта, который позже породил современный Интернет. В конце 1960-х годов ученым и исследователям в области компьютерных наук потребовался способ удаленного доступа к мэйнфреймам и мини-компьютерам, независимо от географического расстояния. Именно здесь на помощь пришел Telnet.
Протокол, формализованный в 1983 году в виде RFC 854 и RFC 855 (дуэт, составляющий стандарт Интернета 8), отражал дух сотрудничества и открытости, характерный для раннего мира сетей. В то время сетевая безопасность даже не рассматривалась, поэтому Telnet сосредоточился на универсальности и простоте удаленного выполнения команд.
К 1970-м и 1980-м годам Telnet был повсюду — от университетов и исследовательских лабораторий до мэйнфреймов по всему миру. И это неудивительно: он позволял людям не только входить в систему, но и управлять ресурсами, передавать файлы и общаться в режиме реального времени, используя всего лишь простые команды терминала.
На протяжении десятилетий этот протокол был основным инструментом для удалённого доступа к системам, совместной работы и даже ранней разработки сетевых игр. Со временем, по мере того как Интернет становился всё более открытым, а злоумышленники — всё более изощрёнными, вопиющая нехватка безопасности в Telnet подтолкнула сообщество к разработке более безопасных альтернатив — прежде всего, SSH (Secure Shell).
Как работает Telnet: внутреннее устройство
Telnet работает исключительно по архитектуре клиент-сервер . На одном компьютере (например, на вашем ноутбуке) запущено клиентское приложение Telnet, которое связывается с другой системой, где сервер Telnet ожидает подключения. После подключения вы получаете то, что выглядит, ощущается и работает почти точно так же, как локальная командная строка: команды, которые вы вводите, передаются по сети и выполняются удаленной машиной, которая затем отправляет результаты обратно на ваш экран.
Вот подробное описание типичной сессии Telnet:
- 1. Начало сессии: Вы используете терминал (командную строку, терминал или специальное приложение) и вводите что-то вроде:
telnet remoteserver.com(По умолчанию используется порт 23, но при необходимости можно указать другой). Ваш клиент устанавливает соединение по протоколу TCP/IP. - 2. Соединение установлено: Если на удалённом компьютере запущен Telnet-сервер, прослушивающий нужный порт, вам будет предложено ввести учетные данные для входа.
- 3. Время выполнения команды: После аутентификации любая введенная вами команда отправляется на удаленный сервер, который выполняет ее так же, как если бы вы находились за его консолью. Вывод и сообщения отправляются обратно, чтобы вы могли их прочитать или взаимодействовать с ними.
- 4. Завершение сеанса: Когда вы закончите, вы обычно набираете текст.
exitorquitчтобы закрыть сессию.
Одним из ключевых нововведений Telnet стало использование виртуального сетевого терминала (NVT). NVT выступает в роли универсального транслятора — команды и нажатия клавиш с вашего устройства преобразуются в стандартный набор символов, поэтому независимо от марки или типа системы на обоих концах, связь между ними может быть бесперебойной. Эта кросс-совместимость сделала Telnet незаменимым в мире, полном уникального, несовместимого оборудования.
Основные технические характеристики Telnet
- Транспортный протокол: Telnet работает на уровне TCP (Transmission Control Protocol), почти всегда используя порт 23, хотя порт 992 зарезервирован для Telnet поверх SSL/TLS (что встречается редко).
- Полнодуплексная, посимвольная передача: Передача данных в обоих направлениях одновременно, что обеспечивает ввод и вывод команд в режиме реального времени.
- Передача незашифрованных данных: В этом заключается одновременно и главное преимущество Telnet (скорость, простота), и его трагический недостаток (проблемы с безопасностью) — сообщения, имена пользователей и пароли передаются в открытом виде.
- Расширяемый: Telnet определяет набор команд и параметров, согласованных во время сеанса. К ним относятся аутентификация, обработка символов и вспомогательные функции, такие как изменение размера окна или тип терминала.
Вход в систему: локальные и удаленные сессии
Telnet работает как для «локального входа» (когда вы подключаетесь к своему компьютеру через терминал), так и для «удалённого входа» (что большинство людей подразумевают под Telnet). При локальном входе ваши команды обрабатываются вашей операционной системой; при удалённом входе ваши входные данные отправляются по сети на другой компьютер через клиент Telnet, который затем преобразует их в формате NVT, прежде чем передать на сервер.
Вот что происходит шаг за шагом во время удалённого подключения:
- Вы вводите команду.
- Ваша операционная система принимает нажатия клавиш. но не обрабатывает их — вместо этого передает клиенту Telnet.
- Клиент перекодирует входные данные в формат NVT. затем пересылает данные через стек TCP/IP в другую систему.
- Telnet-сервер принимает, декодирует и передает ваши входные данные. как будто оно исходило с собственной клавиатуры.
- Удалённая система выполняет команду или запрос. и возвращает результат обратно по цепочке.
Для пользователей этот процесс обычно незаметен — вы просто вводите команды и видите ответы, как если бы находились на консоли удаленного компьютера.
Протокол Telnet: команды, параметры и режимы.
Структура команд Telnet
Протокол Telnet включает в себя набор управляющих команд — отличных от команд операционной системы, которые вы могли бы вводить в командной строке, — встроенных в поток данных. Каждая команда Telnet имеет длину не менее двух байтов. Она всегда начинается с байта «Интерпретировать как команду» ( IAC ), который в десятичной системе равен 255. Следующий байт — это код действия или параметра. Вот некоторые из наиболее важных из них:
- УИЛЛ (251): Предложите включить функцию или подтвердите запрос другой стороны на её включение.
- НЕ БУДЕТ (252): Отказаться от использования функции или отключить её.
- ДО (253): Попросите другую сторону включить функцию или одобрить их предложение.
- НЕ СЛЕДУЕТ (254): Дайте указание другой стороне не включать данную функцию или принять их отказ.
В процессе работы Telnet происходит обмен командами, поскольку протокол согласовывает такие параметры сессии, как эхо, тип терминала, двоичный режим, ширина линии и многое другое.
Общие параметры Telnet
- Двоичная передача (0): Обрабатывает поток данных как 8-битный двоичный код, а не просто как ASCII или текст.
- Эхо (1): Включает функцию эхо (сервер отправляет обратно то, что вы вводите, что полезно для того, чтобы клиент видел, что вводит пользователь).
- Подавить «Вперёд» (3): Удаляет устаревший сигнал «Разрешить» — это удобно для современных полнодуплексных коммуникаций.
- Статус, время, тип терминала, режим линии, скорость терминала: Это позволяет клиенту и серверу согласовывать способы обработки ввода/вывода, размера окна, редактирования и темпа речи.
Режимы работы
- Режим по умолчанию: Клиент передает введенные команды на сервер партиями (как правило, после завершения всей строки).
- Режим персонажа: Каждый символ отправляется сразу после ввода, что обеспечивает взаимодействие в реальном времени. Сервер обычно отправляет ответное сообщение.
- Линейный режим: Передача данных осуществляется целиком (с возможным редактированием/эхо-эффектом на стороне клиента).
В чём уникальность Telnet? Роль виртуального сетевого терминала (NVT)
Поскольку в первых компьютерах использовались совершенно разные аппаратные средства, кодировки и протоколы, Telnet представил сетевой виртуальный терминал (NVT). По сути, это абстрактная система клавиатуры и дисплея, которую все клиенты и серверы Telnet «говорят на одном языке». Прежде чем что-либо будет отправлено, ваш клиент Telnet преобразует ваши нажатия клавиш в формат NVT, а сервер на другом конце декодирует их обратно из NVT. Этот универсальный язык — секрет кроссплатформенной работы Telnet.
Практическое применение Telnet: классические и современные сценарии.
- Удаленное администрирование: Системные администраторы использовали Telnet для настройки, устранения неполадок и управления сетевыми устройствами, включая маршрутизаторы, коммутаторы, межсетевые экраны и серверы.
- Настройка сетевого устройства: Даже сегодня некоторое устаревшее оборудование (особенно промышленные или научные устройства) поддерживает удаленный доступ только через Telnet.
- Устранение неполадок и диагностика: Telnet позволяет напрямую подключаться к любому порту TCP/IP, что делает его идеальным инструментом для проверки того, отвечает ли устройство/служба (например, SMTP, HTTP или FTP).
- Проверка подключения приложения: Разработчики и команды контроля качества используют Telnet для отладки взаимодействия приложений с серверами или для отправки необработанных команд сервисам для ручного тестирования.
- Доступ к устаревшим системам: В некоторых средах (старые мэйнфреймы, модули IoT, системы промышленного управления) для выполнения основных задач управления по-прежнему требуется Telnet.
- Использование в образовательных и лабораторных целях: Telnet пользуется популярностью в образовательных учреждениях для демонстрации клиент-серверных архитектур и основ работы сетей без сложностей, связанных с шифрованием и современными уровнями аутентификации.
- BBS и онлайн-сервисы: В эпоху расцвета модемных электронных досок объявлений Telnet служил шлюзом к онлайн-сообществам, многопользовательским играм и новостным лентам — некоторые BBS до сих пор работают и доступны через Telnet.
Уязвимости в системе безопасности: почему Telnet больше не является распространенным решением.
Вот где Telnet терпит неудачу по современным меркам: каждый символ, пароль и команда, которые вы отправляете, передаются по сети в незашифрованном виде. Любой, кто перехватывает пакеты в сети — будь то хакер, недобросовестный администратор или просто кто-то, подключенный к той же сети Wi-Fi, — может прочитать всё, что вы набираете, включая конфиденциальные данные для входа в систему или даже целые удалённые сеансы.
Основные риски безопасности Telnet:
- Перехват данных: Без шифрования такие инструменты, как Wireshark, могут перехватывать все данные вашей сессии, включая учетные данные.
- Перехват сеанса: Поскольку сеансы Telnet небезопасны, злоумышленник может перехватить и даже перехватить текущие сеансы.
- Атаки «человек посередине»: Отсутствие встроенной аутентификации означает, что злоумышленники могут внедрять вредоносные команды или перехватывать и изменять трафик в процессе его передачи.
- Цель для вредоносных программ и ботнетов: Злоумышленники сканируют открытые порты Telnet (особенно порт 23) для компрометации незащищенных устройств, особенно уязвимых гаджетов IoT и плохо настроенного сетевого оборудования.
Здесь явно прослеживается серьезная проблема безопасности. Именно поэтому Институт SANS, производители сетевого оборудования и практически все специалисты по безопасности рекомендуют SSH (Secure Shell) как гораздо более безопасную альтернативу для удаленного доступа. SSH шифрует весь трафик, проверяет подлинность обоих концов соединения и поддерживает современные методы аутентификации (включая открытый ключ, сертификаты и двухфакторную аутентификацию).
Что насчет использования Telnet в защищенных сетях?
Иногда Telnet всё ещё используется, но только в строго контролируемых, доверенных, изолированных от внешнего мира или «только внутренних» сетях. Например, иногда он разрешается для доступа к локальному оборудованию в лабораториях или частных корпоративных интранетах, где раскрытие информации невозможно. Даже в этом случае, согласно передовым практикам, необходимо:
- Использование Telnet следует строго ограничивать доверенными сетями.
- Включение контроля доступа (белый список IP-адресов) и надежной аутентификации операционной системы.
- Использование VPN для шифрования внешних узлов соединения. VPN-сети могут в определенной степени защищать трафик Telnet, передаваемый по ненадежным каналам, но сама сессия Telnet остается незашифрованной после того, как она попадает во внутреннюю сеть.
- Рассматривая Telnet поверх SSL/TLS (TelnetS), хотя это по-прежнему встречается реже, чем внедрение SSH.
Системы мониторинга сети и обнаружения вторжений также следует использовать везде, где развернут Telnet, для быстрого выявления несанкционированной активности.
Telnet против SSH: в чем их разница?
SSH (Secure Shell) — это современная, надёжная замена Telnet . Вот её краткое описание:
| Характеристика | Telnet | SSH |
|---|---|---|
| Шифрование | Нет | Да (сильно) |
| Порт по умолчанию | 23 | 22 |
| Типы аутентификации | Имя пользователя/пароль (в открытом виде) | Имя пользователя/пароль, открытый/закрытый ключ, двухфакторная аутентификация, сертификаты |
| Другие особенности | Удаленный доступ только в текстовом формате. | Текстовый доступ, передача файлов (SCP/SFTP), переадресация X11, переадресация портов. |
| Современное усыновление | Редкий экземпляр; доступен только по подписке. | Отраслевой стандарт для безопасного удаленного администрирования |
Вкратце: SSH делает всё то же, что и Telnet, и многое, многое другое, при этом ваша сессия защищена зашифрованным туннелем.
Когда и зачем вам по-прежнему следует использовать Telnet?
Несмотря на все свои недостатки, Telnet еще не умер — существуют области, где он не просто полезен, а необходим. Примеры включают:
- Устаревшие системы: Устройства или программное обеспечение (особенно в производственной, научной и промышленной сферах), которые никогда не обновлялись для SSH или более новых протоколов.
- Образовательные лаборатории: Обучение основам работы с сетями, взаимодействию с командной строкой и отладке протоколов в безопасной, изолированной среде.
- Тестирование сетевых служб: Хотите проверить, открыт и доступен ли порт SMTP, HTTP или пользовательский порт TCP? Telnet — это быстрый и простой способ отправки и получения обычного текста на любой доступный порт. Например,
telnet mail.example.com 25Подключается к SMTP-серверу для проверки отправки электронных писем. - BBS и винтажные игры: Там всё ещё тысячи Системы электронных досок объявлений (BBS) и даже текстовые игры, доступные через клиенты Telnet.
Помните: при использовании Telnet вне надежно защищенной сети предполагайте, что каждое нажатие клавиши видно всем, кто прослушивает соединение. Никогда не используйте Telnet для отправки конфиденциальных данных или учетных данных по ненадежным сетям.
Включение и использование Telnet: инструкции для современных операционных систем
Windows
В большинстве современных версий Windows клиент Telnet доступен, но по умолчанию отключен. Вот как его включить:
- Откройте панель управления и перейдите в раздел «Программы и компоненты».
- Выберите пункт «Включить или отключить компоненты Windows».
- Отметьте пункт «Клиент Telnet» и подтвердите. Дождитесь установки компонента в Windows.
Для подключения через командную строку:
- Откройте командную строку.
- Тип
telnet [hostname or IP] [port]. - Если соединение установлено успешно, вы обычно увидите пустой экран или приветственное сообщение от целевого сервера — вы подключены!
macOS и Linux
- MacOS: Во многих версиях macOS можно установить Telnet через Homebrew (
brew install telnet), поскольку он больше не входит в систему по умолчанию. В более старых версиях он включен в систему по умолчанию. - Linux: В большинстве дистрибутивов Telnet предоставляется через менеджеры пакетов. Например:
sudo apt install telnetв системах на базе Debian/Ubuntu, илиsudo yum install telnetо Red Hat и производных продуктах.
После установки откройте терминал и используйте тот же синтаксис:
telnet [IP address or hostname] [port]
Основные команды Telnet (в рамках одной сессии)
Помните, что в Telnet существует два типа команд: Те, которые вы отправляете на удаленный компьютер (например, ls в Linux или show ip на маршрутизаторе), а также команды протокола Telnet (управление и согласование параметров обрабатываются в фоновом режиме).
- Команды клиента Telnet: Они начинаются с символа выхода (
Ctrl+]), что позволяет войти в командный режим Telnet. Оттуда вы можете ввестиhelpчтобы увидеть такие варианты, какclose,quit,statusилиopenНачать новую сессию.
Некоторые распространенные команды после входа в систему:
- Помогите: Отображает список команд, доступных в удалённой системе.
- show ip config: Отображает сетевую конфигурацию удаленной системы (Cisco, Juniper и т. д.).
- ping [host]: Проверяет подключение к удаленной системе.
- выход/завершение работы: Завершает сессию.
Проверка Telnet и портов: современный диагностический инструмент.
Одна из современных возможностей Telnet — это простая проверка портов. Даже если вы не используете его для доступа к командной оболочке, Telnet отлично подходит для подтверждения того, открыт ли порт на сервере и отвечает ли он:
telnet mail.example.com 25– Отвечает ли удаленный SMTP-сервер?telnet webserver.com 80— Доступен ли HTTP-сервер?
При таком способе подключения к порту вы просто отправляете и получаете данные по протоколу TCP, не используя при этом протокол Telnet. Это важный метод для сетевых администраторов и инженеров.
Telnet в контексте: совместимость с другими протоколами
Telnet входит в классическую «большую тройку» протоколов удаленного доступа к сети, наряду с FTP и SMTP. Он лежит в основе:
- передача файлов (с использованием FTP для протокола передачи файлов)
- Отправка электронной почты (SMTP — Simple Mail Transfer Protocol — протокол простой передачи почты)
- Установление соединения с устаревшими приложениями для ввода текста в текстовом формате построчно
Его командная структура и модель согласования остаются основополагающими для многих современных протоколов, используемых в управлении сетями и устройствами Интернета вещей.
Приложения и инструменты, поддерживающие Telnet.
Хотя базовая команда «telnet» широко доступна, существуют сторонние инструменты и эмуляторы, которые расширяют функциональность протокола:
- ШПАТЛЕВКА: Один из самых популярных эмуляторов терминала с открытым исходным кодом, поддерживающий SSH, Telnet, rlogin и прямые TCP-соединения.официальный сайт).
- SecureCRT, TeraTerm, ZOC Terminal: Коммерческие эмуляторы, предлагающие возможности написания скриптов, управления сессиями и поддержки нескольких протоколов.
- КУЛР: Хотя cURL не является классическим клиентом Telnet, он может взаимодействовать с серверами Telnet для автоматизации.
- NCSA Telnet, SyncTERM, Rtelnet, Inetutils (пакет для Linux с поддержкой как клиентской, так и серверной части), и другие.
Рекомендации по безопасному использованию Telnet (если вам действительно необходимо его использовать)
Учитывая его ограничения, всегда избегайте использования Telnet в открытых или ненадежных сетях . Если альтернативы нет, примите следующие меры предосторожности:
- Ограничьте доступ с помощью межсетевых экранов или на уровне устройства. Разрешается подключение только с доверенных IP-адресов.
- Используйте надежные, уникальные пароли. Даже если протокол не может их защитить, это ваша последняя линия обороны.
- Рассмотрите возможность использования VPN для шифрования всего трафика при использовании Telnet за пределами изолированных тестовых сетей.
- Непрерывный мониторинг с помощью систем обнаружения вторжений для выявления несанкционированной активности.
- Как только возможно, заменить службы Telnet на SSH в рамках регулярных проверок безопасности.
Что пришло на смену Telnet?
SSH (Secure Shell) — безусловный лидер в гонке за безопасный удаленный доступ. Поддержка аутентификации по открытому ключу, переадресации портов, передачи файлов, мультиплексирования и шифрования промышленного уровня сделала SSH стандартом для современных администраторов и специалистов по инфраструктуре.
Такие протоколы, как RDP (Remote Desktop Protocol), VNC и даже веб-панели администрирования, также заполнили ниши, которые когда-то занимал Telnet, предлагая графические интерфейсы или более надежные уровни шифрования.
Тем не менее, изучение Telnet подобно извлечению из архивов чертежей самых ранних дней существования Интернета . Он по-прежнему используется в обучении, в качестве диагностического инструмента и для доступа к цифровым карманам, которые не обновлялись и не изменялись с течением времени.
Хотя Telnet больше не является флагманским протоколом безопасного удаленного доступа, его влияние на администрирование сети и кроссплатформенную совместимость неоспоримо. Понимание принципов его работы может быть полезно для устранения неполадок с подключением, проверки служб или взаимодействия со старыми устройствами. Тем не менее, всегда помните о его уязвимостях и по возможности переходите на более безопасные протоколы. Как и в случае со многими старыми технологиями, понимание Telnet — это путь, полный как инноваций, так и ограничений в мире сетей.