
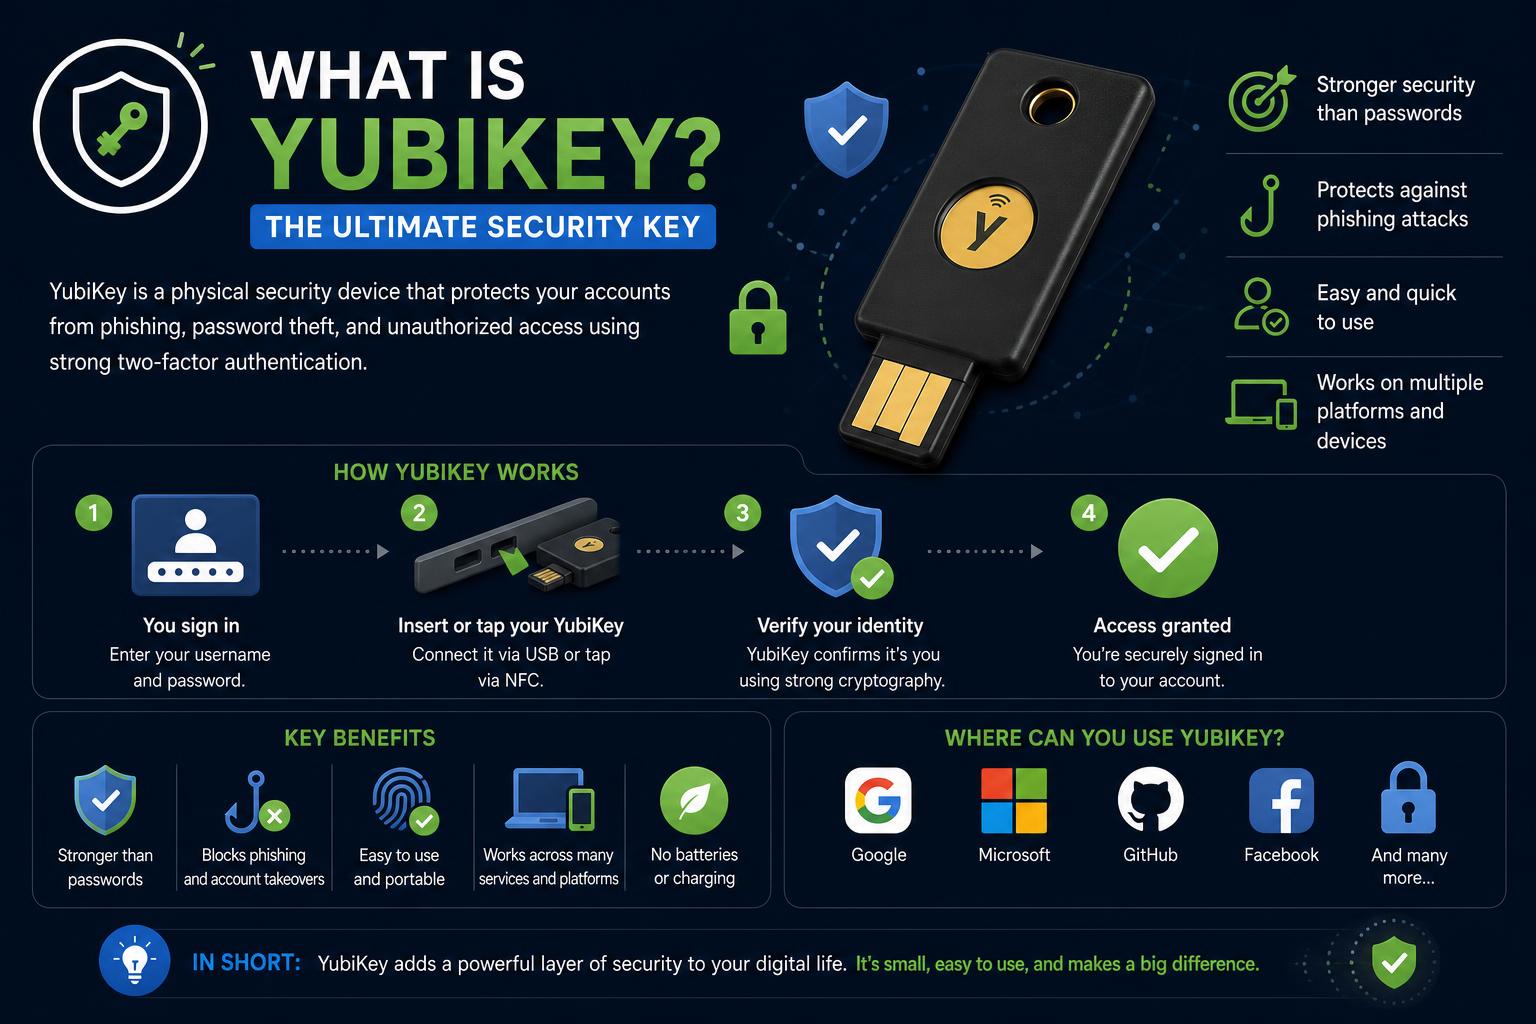
- YubiKey, donanım tabanlı kimlik doğrulama yoluyla benzersiz güvenlik sunarak kimlik avı ve uzaktan saldırıları engeller.
- FIDO2, U2F, OTP gibi birden fazla protokolü destekler ve önde gelen platformlar ve uyumluluk standartlarıyla entegre olur.
- YubiKey'leri diğer çok faktörlü kimlik doğrulama yöntemleriyle birleştirmek, yüksek değerli kullanıcılar için sağlam bir güvenlik sağlarken ölçeklenebilirliğe de olanak tanır.
Günümüzün dijital ortamında, çevrimiçi kimliğinizi korumak her zamankinden daha önemli. Siber saldırılar giderek daha karmaşık ve sık hale geldikçe, geleneksel parola tabanlı güvenlik yöntemleri artık yeterli koruma sağlamıyor. Siber suçlular, tek faktörlü kimlik doğrulamayı aşmak için adapte oldular ve bu da onlara kimlik avı, kimlik bilgisi doldurma ve diğer kurnaz taktiklerle yetkisiz erişim elde etmeyi kolaylaştırdı. Bu durum, YubiKey gibi sağlam ve kullanıcı dostu çözümlere acil bir ihtiyaç doğurdu. En deneyimli bilgisayar korsanının bile sizi taklit edemeyeceğinden emin olarak, kritik hesaplarınıza tek bir dokunuşla giriş yaptığınızı hayal edin. İşte YubiKey'in vaadi bu: Dijital güvenliğinizin kontrolünü size geri veren küçük ama güçlü bir donanım kimlik doğrulama cihazı . Peki YubiKey tam olarak nedir? Diğer iki faktörlü kimlik doğrulama (2FA) seçeneklerinden nasıl daha iyidir ve herhangi bir dezavantajı var mıdır? Verilerinizi, cihazlarınızı ve hesaplarınızı koruma konusunda ciddi adımlar atmaya hazırsanız, YubiKey hakkında bilmeniz gereken her şeyi inceleyelim: temel teknolojiden pratik kuruluma, gerçek dünya karşılaştırmasına ve yaygın hatalardan kaçınmak için uzman ipuçlarına kadar.
YubiKey nedir?
YubiKey, Yubico tarafından üretilen ve çevrimiçi hesaplarınız ve dijital varlıklarınız için güvenli bir erişim anahtarı görevi gören küçük bir donanım cihazıdır. SMS, e-posta veya kimlik doğrulama uygulamaları gibi geleneksel 2FA yöntemlerinden farklı olarak, YubiKey bilgisayarınıza, dizüstü bilgisayarınıza veya mobil cihazınıza bağladığınız fiziksel bir araçtır . Takıldıktan sonra, düğmesine basmanız veya sensörüne dokunmanız yeterlidir ve benzersiz bir kodu kimlik doğrulama sunucusuna ileterek kimliğinizi doğrular. Bu işlem son derece hızlıdır ve kötü niyetli kişilerin uzaktan ele geçirmesi neredeyse imkansızdır. YubiKey'in kökeni, her yerde bulunan, kullanıcı dostu bir güvenlik çözümü yaratma arzusundan kaynaklanmaktadır. 2007 yılında İsveç'te Jakob ve Stina Ehrensvärd tarafından kurulan Yubico, kurcalamaya dayanıklı donanım kimlik doğrulamasıyla eş anlamlı hale gelmiştir. Cihazın adı, "her yerde bulunan anahtarınız" ile Japonca "parmak" anlamına gelen "yubi" kelimesini birleştirerek hem fiziksel doğasını hem de güvenlik için gereken kullanıcı eylemini vurgular.
YubiKey nasıl çalışır?
YubiKey sadece süslü bir USB bellek değil; katmanlı koruma mekanizmalarına sahip gelişmiş bir kriptografik araçtır. Her YubiKey'in özünde, kriptografik sırları oluşturmak ve saklamak için özel olarak tasarlanmış güvenli bir eleman (özel bir çip) bulunur . Bu sırlar asla cihazdan ayrılmaz . Donanım kimlik doğrulamasını destekleyen bir siteye veya uygulamaya giriş yaptığınızda, YubiKey'iniz hizmet tarafından sunulan bir meydan okumayı dijital olarak imzalayarak kimliğinizi doğrular. Bu kriptografik el sıkışma, yalnızca benzersiz anahtarınıza sahip olan birinin korunan hesaplarınıza erişebilmesini sağlar. YubiKey'ler birden fazla kimlik doğrulama protokolünü destekler:
- FIDO2/WebAuthn: Modern tarayıcılar ve desteklenen platformlar kullanılarak parola gerektirmeyen oturum açmayı sağlar. Bu, Kimlik avına karşı dayanıklı, parola gerektirmeyen erişim için altın standart.
- FIDO U2F (Evrensel 2. Faktör): Önceki nesil donanım tabanlı bir protokol olup, parolaların yanında ek bir katman olarak kullanılır. Halen büyük platformlarla geniş ölçüde uyumludur.
- Tek Kullanımlık Şifreler (OTP): Geleneksel sistemlerle uyumluluk için YubiKey'ler, standart 6 haneli uygulama kodlarından çok daha uzun ve sağlam, son derece güvenli tek kullanımlık kodlar üretebilir.
- YEMİN-TOTP/HOTP: Birçok kimlik doğrulama uygulaması tarafından desteklenen standart zaman tabanlı (TOTP) ve olay tabanlı (HOTP) protokoller, ancak kod üretimi donanımda güvenli hale getirilmiştir.
- PIV/Akıllı Kart ve OpenPGP: Dosya şifreleme ve dijital imza gibi gelişmiş güvenlik görevleri için kullanılır.
YubiKey'e dokunma veya basma eylemi, varlığınızın fiziksel olarak doğrulanması anlamına gelir ve uzaktan saldırganların kimlik bilgilerinizi çalmayı başarsalar bile erişim sağlamalarını engeller. Bu "insan müdahalesi" doğrulaması, donanım anahtarlarını yalnızca yazılım tabanlı seçeneklerden ayıran çok önemli bir farktır.
YubiKey neden daha üstün bir 2FA yöntemi olarak kabul ediliyor?
Çoğu insan SMS kodları veya uygulama tarafından oluşturulan numaralar gibi yöntemlerle 2FA'yı (iki faktörlü kimlik doğrulama) biliyor. Bu seçenekler ek bir güvenlik katmanı sağlar, ancak aynı zamanda sınırlamaları da vardır:
- SMS ve e-posta kodları, ele geçirilmeye, SIM kart değiştirme saldırılarına ve kimlik avı saldırılarına karşı savunmasızdır.
- Kimlik doğrulama uygulamaları daha güvenli olsa da, telefonunuzun hacklenmesi veya ilk parola bilgilerinin ele geçirilmesi durumunda tehlikeye girebilirler.
- Her iki yöntem de manuel kod girişi gerektirir; bu da zahmetli, insan hatasına açık ve gecikmelere neden olabilir.
- Kodları manuel olarak girmenize gerek yok. Anahtarı bağlayın (veya destekleniyorsa NFC ile dokunun) ve düğmeye basın.
- Kriptografik sırlar asla cihazdan dışarı çıkmaz. ve fiziksel saldırılar veya kötü amaçlı yazılımlar yoluyla bile çıkarılamaz.
- Kimlik avı saldırılarına karşı direnç yerleşik olarak mevcuttur. YubiKey, kimlik doğrulama süreci meşru URL'ye bağlı olduğundan, sahte veya taklit edilmiş URL'lerden gelen giriş denemelerini tanıyabilir ve reddedebilir.
- Donanım tarafından üretilen kodlar çok daha uzundur ve kaba kuvvet veya müdahale saldırılarına karşı daha güvenlidir.
- Tek bir tuşla birden fazla hesaba ve cihaza erişebilir, farklı platformlar arasında geçişi sorunsuz hale getirebilirsiniz.
Türleri ve Protokolleri: Bir YubiKey Gerçekten Neler Yapabilir?
YubiKey'ler her cihaza uygun tek tip bir cihaz değildir; çeşitli modelleri mevcuttur ve çok çeşitli standartları destekler. Yeteneklerini anlamak için:
- YubiKey 5 Serisi: Amiral gemisi modeli, FIDO2, U2F, OTP, OATH, PIV ve OpenPGP gibi protokolleri destekleyen çeşitli form faktörlerinde (USB-A, USB-C, nano, NFC, Lightning) mevcuttur.
- YubiKey Güvenlik Anahtarı Serisi: FIDO2/WebAuthn odaklı olup, parola gerektirmeyen giriş uygulamaları için idealdir.
- YubiKey Biyografi Serisi: Biyometrik kimlik doğrulama (parmak izi) yöntemini FIDO2 protokolünün gücüyle birleştirir. Biyometrik veriler anahtar üzerinde kalır ve buluta senkronize edilmez.
- YubiHSM 2: Kurumsal ortamlardaki sunucular ve kriptografik görevler için donanım tabanlı bir güvenlik modülü.
Desteklenen protokoller:
- FIDO2/WebAuthn: Modern platformlarda parola gerektirmeyen ve kimlik avı saldırılarına karşı dayanıklı girişler için.
- FIDO U2F: Eski nesil 2FA sistemleri için, Google, Facebook, GitHub ve diğerleri tarafından desteklenmektedir.
- Yubico OTP: Yubico'nun yüksek entropi ve güvenliğe sahip tek kullanımlık şifreler için geliştirdiği özel protokolü.
- YEMİN-TOTP/HOTP: Donanım tabanlı üretimle, uygulama uyumluluğu için standart güvenli kodlar.
- PIV (Kişisel Kimlik Doğrulama): Dijital imzalar ve şifreleme için akıllı kart standardı.
- OpenPGP: Güvenli e-posta ve dosya işlemleri için.
YubiKey'i Diğer Çok Faktörlü Kimlik Doğrulama Seçenekleriyle Karşılaştırma
Tüm iki faktörlü kimlik doğrulama çözümleri aynı güvenlik seviyesini veya kullanım kolaylığını sunmaz. İşte YubiKey'in diğer yaygın seçeneklerle karşılaştırması:
- VS. SMS kodları: Mobil operatör veritabanlarına sızılabilir ve SIM kart değiştirme bilinen bir taktiktir. YubiKey fiziksel olarak elde bulundurulmayı gerektirir ve uzaktan ele geçirilemez.
- VS. Kimlik doğrulama uygulamaları: Daha güvenli olsalar da, hızlı erişim ve kod yazma gerektirirler; bu da telefonun güvenliğinin ihlal edilmesi durumunda sakıncalı ve savunmasız hale gelebilir. YubiKey ise tek bir dokunuşla bu işlemi gerçekleştirir.
- VS. E-posta doğrulaması: Saldırgan e-postanıza erişim sağlarsa, tam kontrolü yeniden ele geçirebilir. YubiKey, üçüncü taraflara bağımlı kalmadan donanım düzeyinde güvenlik sağlar.
- Biyometrik yöntemlere karşı: Biyometrik güvenlik değiştirilemez; eğer tehlikeye girerse, bu koruma katmanı kaybolur. YubiKey, biyometrik verileri açığa çıkarmadan donanım düzeyinde koruma sağlar.
- Yazılım tabanlı çok faktörlü kimlik doğrulama (MFA) ile karşılaştırma: YubiKey, işletim sisteminden bağımsız olarak çalışır ve kötü amaçlı yazılımlara karşı ek fiziksel koruma sağlar.
[related url=”https://www.ikkaro.net/what-is-bittorrent/”]
Yüksek Değerli ve Yüksek Riskli Kullanım Senaryoları İçin YubiKey'in Tercih Edilmesinin Nedenleri
YubiKey'ler sadece aşırı paranoyak BT uzmanları için değil; hassas sistemleri veya önemli varlıkları kontrol eden kullanıcılar için de giderek daha fazla zorunlu hale geliyor. İşte YubiKey gibi donanım koruma çözümlerinin kritik ortamlarda neden vazgeçilmez hale geldiği:
- Sistem, veritabanı veya bulut altyapısı yöneticileri: Kontrol kaybı, felaket niteliğinde ihlallere ve düzenleyici komplikasyonlara yol açabilir. YubiKey koruması genellikle bir uyumluluk şartıdır.
- Finans ve hazine yönetimi platformlarına erişim: Büyük miktarlarda para transferi yapmak veya gizli bilgileri ifşa etmek için gerekli güvenliği yalnızca donanım anahtarları sağlayabilir.
- Kimlik yöneticileri ve SSO sağlayıcıları: Bu hesapların güvenliğinin sağlanması, saldırganların yeni kimlik bilgileri oluşturmasını engeller.
- Kod depoları ve CI/CD işlem hatları: Geliştirici hesaplarını korumak, tedarik zincirindeki güvenlik açıklarını azaltmaya yardımcı olur.
- Gelişmiş kimlik avı saldırılarının hedef aldığı sektörler arasında sağlık, hukuk ve finans sektörleri yer almaktadır.
[related url=”https://www.ikkaro.net/what-is-vibe-coding/”]
YubiKey Her Zaman En İyi Seçenek Mi? Uygulamalar Geçerli Bir Alternatif Olduğunda
- Kitlesel tüketici platformları (sosyal medya, e-ticaret): Herkesin fiziksel bir anahtara sahip olmasını zorunlu kılmak zor; mobil cihazlardaki ücretsiz uygulamalar sağlam ve kolay uygulanabilir bir güvenlik düzeyi sağlıyor.
- Uluslararası dağıtım yapan veya geçici kullanıcılar: Fiziksel anahtarların gönderimi lojistik açıdan zorlu olabilirken, uygulamalar anında küresel dağıtıma olanak tanır.
- Kısıtlı bütçeler ve yoğun teknik destek ortamları: Uygulamalar ek maliyet gerektirmez ve tüm kullanıcı tabanında kolayca ölçeklenebilir.
- BYOD kurulumları ve hızlı entegrasyon: Kullanıcılar QR kodunu tarayarak saniyeler içinde kayıt oluyor, bu da benimsenmeyi ve korumayı artırıyor.
- Zararın telafisi: Uygulamalar basit yedekleme ve kurtarma seçenekleri sunarken, fiziksel anahtarlar ek yönetim gerektirir.
[related url=”https://www.ikkaro.net/restoring-windows-10-to-factory-settings/”]
Teknik Detaylar: YubiKey Teknolojisi Nasıl Çalışır
YubiKey, sadece şık bir giriş cihazından çok daha fazlası. Güvenliği, akıllı donanım, güçlendirilmiş şifreleme ve zekice tasarımın birleşiminden kaynaklanıyor.
Güvenli Eleman ve Anahtar Saklama
Her YubiKey, kurcalamaya, tersine mühendisliğe ve yan kanal saldırılarına karşı özel olarak tasarlanmış, güvenli bir eleman veya kriptografik çip içerir. Özel anahtarlar asla bu donanım sınırını terk etmez. Bir bilgisayar korsanı cihazın fiziksel olarak sahibi olsa bile, sırları elde etmek, çoğu saldırganın sahip olduğundan çok daha gelişmiş ekipman ve uzmanlık gerektirir.
Protokol İşleme
FIDO2 ve U2F kimlik bilgileri, sunucuyla yapılan bir eşleştirme işlemiyle oluşturulur ve genel-özel anahtar çifti belirli bir etki alanı kaynağına kilitlenir. Bu şu anlama gelir:
- Sahte bir giriş sayfası veya kimlik avı sitesi tarafından kandırılsanız bile, YubiKey'iniz alan adının kaynağını protokol düzeyinde kontrol eder ve yanlış site için kimlik doğrulaması yapmaz.
- Parolasız girişler (passkey'ler) de aynı mimariyi kullanır ve kimlik bilgileri hiçbir zaman çipin dışına ifşa edilmez.
Tek kullanımlık şifreler (Yubico veya OATH), yalnızca fiziksel olarak tuşa dokunduğunuzda veya bastığınızda oluşturulur ve uzunlukları/karmaşıklıkları nedeniyle tahmin edilmeleri veya ele geçirilmeleri imkansızdır.
Fiziksel Varlığın Kanıtı
YubiKey'e fiziksel olarak dokunmak veya düğmeye basmak bir hile değil: sunucuya cihazda gerçek bir insanın bulunduğunu, kötü amaçlı yazılım veya uzaktan çalışan bir komut dosyasının olmadığını kanıtlıyor. Cihazın sensörleri gerçek bir dokunuşu (sadece elektriksel teması değil) doğruluyor ve kimlik doğrulama, başlatılan bir oturum açma isteğinin başkası tarafından ele geçirilme riskini daha da azaltmak için zamana bağlı olarak gerçekleştiriliyor.
Depolama ve Esneklik
Yerleşik kimlik bilgileri (keşfedilebilir), cihazda fiziksel olarak saklanır, gerçek anlamda kullanıcı adı gerektirmeyen oturum açmayı sağlar, ancak cihaz modeline bağlı olarak sayıları sınırlıdır (25-100 arasında yerleşik kimlik bilgisi). Yerleşik olmayan kimlik bilgileri ise talep üzerine oluşturulur, sayıları sınırsızdır ancak oturum açarken bir kullanıcı adı sağlamanızı gerektirir. Bu teknik esneklik, parola gerektirmeyen geçişler planlayan veya tek bir anahtarla yüzlerce hizmeti destekleyen kuruluşlar için çok önemlidir.
YubiKey Kurulumu: Nasıl Başlanır?
YubiKey'inizi kurmak oldukça kolaydır ve uygulama tabanlı 2FA kurulumundan çok farklı değildir. Genel adımlar şunlardır:
- YubiKey'inizi cihazınızın USB portuna takın veya NFC ile dokunun (mobil/uyumlu modeller için).
- Yubico kurulum sitesini ziyaret edin: https://www.yubico.com/setup/ ve cihazınızı seçin.
- Güvenliğini sağlamak istediğiniz hizmetleri seçin. Google, GitHub, Dropbox, Microsoft ve Twitter gibi büyük platformların tümü YubiKey 2FA'yı desteklemektedir.
- Ekrandaki talimatları izleyin: genellikle hesabınızın güvenlik ayarlarına yönlendirileceksiniz, bir güvenlik anahtarı kaydetmek için tıklayın, ardından YubiKey'inizi takın ve dokunun.
- İsteğe bağlı olarak, YubiKey'inize akılda kalıcı bir isim verebilirsiniz; bu, özellikle birden fazla anahtarı yönetiyorsanız faydalı olacaktır.
- Önemli tüm hesaplarınız için gerektiği kadar tekrarlayın.
Kazara Tetiklemeler ve Günlük Kullanım
- YubiKey'inizi, yanlışlıkla tetikleme eğilimindeyseniz, OTP oluşturmak için uzun basmayı gerektirecek şekilde yapılandırın.
- Bir kodun sızdırılması durumunda, Yubico hizmetleri aracılığıyla veya anahtarı tekrar kullanarak geçersiz kılınabilir (kod tek kullanımlıktır ve kullanıldıktan sonra geçersiz hale gelir).
[related url=”https://www.ikkaro.net/how-to-play-tomodachi-life-on-pc/”]
YubiKey'i Farklı Cihazlarda Kullanma
YubiKey'inizi mi kaybettiniz? Kurtarma işlemini nasıl yönetebilirsiniz?
- Kurmak yedek kodlar ve bunları güvenli, çevrimdışı bir yerde saklayın.
- eklemek yedek anahtar Her hesap için; ikinci bir YubiKey veya farklı bir donanım çözümü kaydedin ve güvenli bir yerde saklayın.
- Yedeklemeniz yoksa, birçok servis kurtarma süreçleri (kimlik doğrulama, destek) sunar, ancak bunlar genellikle yavaştır. Önceden planlama riskleri en aza indirir.
- Erişim geri yüklendiğinde, kayıp anahtarı hesap ayarlarınızdan kaldırın; anahtarın kendisi, kolayca tanımlanmasını veya kötüye kullanılmasını sağlayacak hassas bilgiler içermez.
Ayrıntılı Karşılaştırma: YubiKey ile Diğer 2FA Cihazları ve Uygulamaları
| özellik | YubiKey | Authenticator uygulaması |
|---|---|---|
| Kod Girişi | Dokunmatik tuş, otomatik | Kod okuyun ve yazın. |
| Kimlik Avı Direnci | Sahte siteleri engeller (kaynakla bağlantılı). | Gerçek zamanlı aktarıma karşı savunmasız. |
| Fiziksel Güvenlik | IP68 derecesine sahip, hareketli parçası yok, kurcalamaya karşı dayanıklı. | Cihazın genel sağlığına bağlıdır. |
| Cihaz Bağımlılığı | Çevrimdışı çalışır, pil gerektirmez. | Çalışır durumda bir telefon/pil/uygulama gereklidir. |
| Tedavi Süreci | Yedek anahtar/yedek kodlar gereklidir. | Bulut senkronizasyonu veya yedekleme kodları desteklenmektedir. |
| Kötü Amaçlı Yazılımlara Karşı Direnç | Donanımdan izole edilmiş | Cihazın güvenliği ihlal edilirse veriler çıkarılabilir. |
| Kullanılabilirlik | Tak ve çalıştır, manuel yazmaya gerek yok. | Kullanıcı, hızla değişen kodları bulmalı/yazıya dökmelidir. |
| Ücret | Kullanıcı başına anahtar başına yaklaşık 50 dolar. | Ücretsiz (uygulama mağazasından indirme) |
[related url=”https://www.ikkaro.net/guide-to-arduino-ide/”]
Büyük Ölçekte Entegrasyon, Yönetim ve Kullanılabilirlik
Büyük bir kuruluş genelinde YubiKey'lerin kullanıma sunulması zorluklar içerse de, önemli faydalar da sağlar.
Entegrasyon Seçenekleri
YubiKey'ler, aşağıdakiler de dahil olmak üzere neredeyse tüm modern kimlik ve erişim yönetimi sistemleriyle entegre olur:
- Microsoft Azure AD ve Entra ID
- Google Workspace ve tüketici Google hesapları
- Okta, Auth0 ve diğer büyük SSO sağlayıcıları
- GitHub, GitLab, Bitbucket ve kod depoları
- VPN'ler, güvenlik duvarları ve OTP desteğiyle eski oturum açma yöntemleri
- İş istasyonlarına (macOS, Windows, Linux) akıllı kart veya FIDO2 aracılığıyla erişim.
Buradaki kilit nokta, hangi sistemlerin FIDO2/WebAuthn'ı doğal olarak desteklediğini ve hangilerinin OTP veya PIV uyumluluğu gerektireceğini değerlendirmektir. Bu süreç, aşamalı olarak, kimlik ve güvenlik yönetiminde gelişmiş protokollerin doğru kullanımı için izlenecek adımlara benzemektedir.
Kullanıcı Yönetimi ve Ölçeklendirme Dersleri
Yüzlerce veya binlerce kullanıcıya donanım anahtarı dağıtıyor musunuz? Şu en iyi uygulamaları aklınızda bulundurun:
- Ayrıcalıklı her kullanıcıya en az iki anahtar dağıtın: biri günlük kullanım için, diğeri yedek olarak kilitli bir yerde saklansın.
- Kaybolan anahtarlar için kayıt, değiştirme ve iptal süreçlerini belgeleyin ve otomatikleştirin.
- Kullanıcı eğitimine yönelik plan: Asıl karışıklık günlük kullanımdan değil, ilk kurulumdan kaynaklanıyor.
- Kuruluşunuzun özel ortamında karşılaşabileceğiniz "beklenmedik sorunları" (örneğin, USB bağlantı noktası kısıtlamaları, NFC uyumluluğu) tespit etmek için destek taleplerini ve geri bildirimleri takip edin.
Çoğu kuruluş hibrit bir sistemi tercih eder: Yüksek değerli/yönetici rolleri için YubiKey'ler, geri kalanlar için uygulamalar; güvenlik ve kullanım kolaylığını optimize etmek için iyi uygulanmış ölçeklenebilirlik ve geçiş stratejileri.
İki Faktörlü Kimlik Doğrulamanın Ötesinde: Uyumluluk ve Sıfır Güven Güvenliğinde YubiKey
YubiKey'ler yalnızca en iyi uygulama seçeneği değil, aynı zamanda FIPS, PCI DSS, HIPAA ve çeşitli sıfır güven güvenlik düzenlemeleri de dahil olmak üzere düzenleyici çerçeveler tarafından sıklıkla zorunlu tutulmaktadır.
- FIPS 140-2/140-3: ABD hükümeti ve savunma sektörü tarafından belirlenen şartlar. Yubico, bu standartlara uygun sertifikalı modeller sunmaktadır.
- CMMC ve NIST AAL3: Kritik sektörlerde çok faktörlü kimlik doğrulama standartları.
- AB eIDAS ve Ortak Kriterler sertifikaları: AB'de dijital kimlik, nitelikli elektronik imzalar ve düzenlenmiş pazarlar için.
Güvenlik Mitleri ve Endişelerine Değinmek
YubiKey açık kaynaklı mı yoksa tescilli mi?
Yubico, desteklediği bazı standartlar (OpenPGP ve HOTP gibi) için açık kaynak referans kodu sunarken, perakende YubiKey'lerde çalışan bellenim çoğunlukla kapalı kaynaklıdır; bu durum güvenlik camiasında endişelere yol açmıştır. Yubico bunu, tedarik zinciri güvenliğine ve yüksek güvenlikli uygulamalarda genel amaçlı donanımla ilişkili risklere öncelik vererek gerekçelendiriyor. Sonuç olarak, kullanıcılar sertifikalı ticari donanımın faydalarını tamamen açık kaynaklı bir uygulamayla karşılaştırmalıdır, ancak YubiKey'in güvenilirlik geçmişi sağlamdır.
Geçmişteki güvenlik açıkları ne olacak peki?
Yubico, önceki nesillerdeki güvenlik açıklarına hızlı bir şekilde yanıt vererek, ücretsiz değişimlerin yanı sıra ürün yazılımı ve sertifika güncellemeleri de sunmuştur. Tüm güvenlik donanımlarında kusurlar olabilse de, donanım korumalı anahtarlar, yazılım tabanlı çözümlerden çok daha güvenlidir. Mevcut modeller, önceki olaylardan çıkarılan dersleri içermektedir.
Gelişmiş: YubiKey ile Özel Kimlik Doğrulama Yığınları Oluşturma
- YubiKey Yöneticisi ve SDK'ları Geliştiricilerin cihazları birden fazla protokol için yapılandırmasına ve yapılandırmasına olanak tanır.
- Süper Jetonlar Benzer çerçeveler, hızlı entegrasyon için WebAuthn ve TOTP dahil olmak üzere kullanıma hazır çok faktörlü kimlik doğrulama çözümleri sunmaktadır.
- Node.js, Python (pyotp), Go, Rust ve .NET'teki kütüphaneler, TOTP ve FIDO2 protokollerinin benimsenmesini kolaylaştırır.
- Aşamalı dağıtım stratejilerinin uygulanması, anahtar kaybı durumunda TOTP kodlarına veya yedeklemelere geri dönüşe olanak tanır.
Güvenli ve Kullanıcı Dostu Çok Faktörlü Kimlik Doğrulama için En İyi Uygulamalar
- Yedekleme anahtarlarını her zaman kaydedin: Kullanıcıların yedekleme veya kurtarma kodlarını kaydetmeyi atlamalarına izin vermeyin. Bunu, sisteme entegrasyon sürecine dahil edin.
- Net bir hiyerarşi oluşturun: Birincil anahtar, ikincil anahtar, yedekleme kodları ve yönetimsel kurtarma.
- Kayıt işlemlerini basit ve anlaşılır tutun, başarısızlık durumlarında net adım adım kılavuzlar kullanın.
- Teknik hata mesajlarını kullanıcılara herkese açık şekilde göstermeyin: Kullanıcı deneyimini kolay ve sorunsuz tutun.
- Tüm kimlik doğrulama olaylarını izleyin ve kaydedin: Kullanım, arızalar, yedekleme kodu erişimleri ve coğrafi anormallikleri takip edin.
- Kullanıcıları eğitin: Cihazın kurulumu, günlük kullanımı ve kaybolması durumunda ne yapılması gerektiği konusunda net talimatlar verin.
YubiKey Kullanımının Gerçek Dünya Üzerindeki Etkisi
Yeni Trendler: Parolasız Kimlik Doğrulama ve Güvenli Erişimin Geleceği
YubiKey yalnızca 2FA güvenliğini iyileştirmekle kalmıyor, aynı zamanda parola gerektirmeyen bir geleceğe de öncülük ediyor. Windows Hello, iOS Passkeys ve Google Advanced Protection gibi platformlar parola gerektirmeyen seçenekleri genişletiyor ve WebAuthn ve FIDO2 desteğiyle parolaların tamamen ortadan kaldırılması her zamankinden daha yakın.
- Teknik destek için parola sıfırlama talebi bulunmamaktadır.
- Daha hızlı kimlik doğrulama—sadece takın ve dokunun.
- Şifrelerin tekrar kullanılması veya kolayca kırılabilecek şifreler riski yok.
- Kuruluşlar genelinde etkili kimlik avı saldırılarında önemli azalma.
YubiKey, sağlamlığı, sadeliği ve çok yönlülüğü bir araya getirerek, her ortamda hesapları ve verileri korumak için en etkili araçlardan biri haline geliyor.