
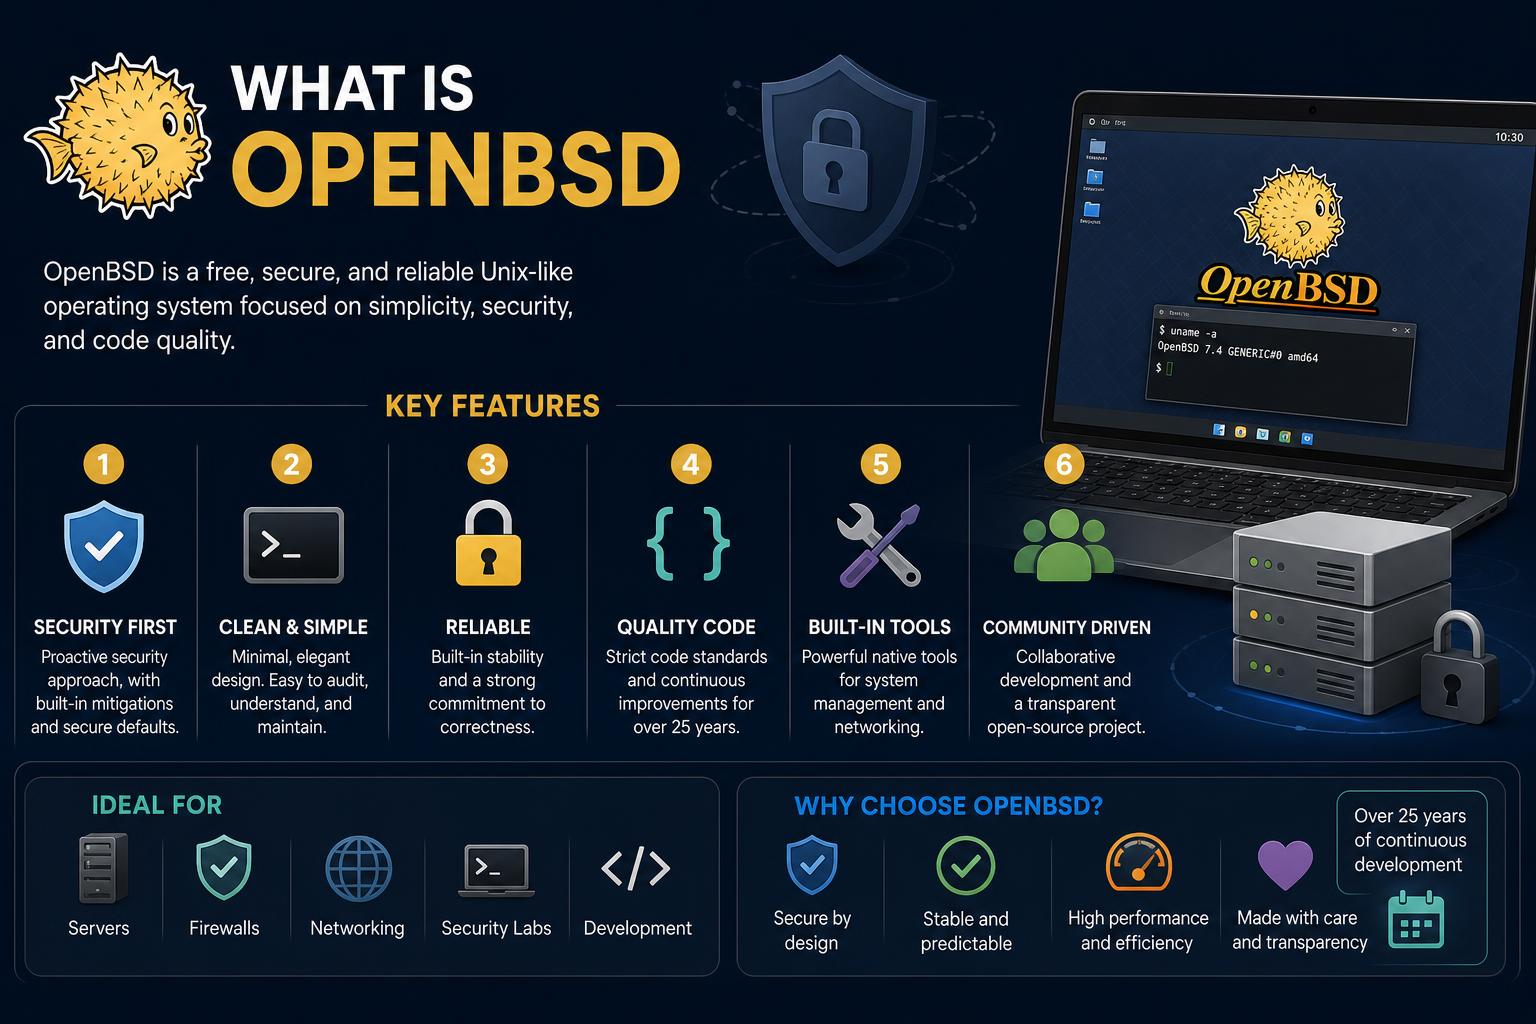
- OpenBSD هو نظام تشغيل مفتوح المصدر يشبه نظام Unix ويركز على الأمان، مع تركيز قوي على صحة الكود، والسلوك المستقر، والتصميم البسيط.
- إن سجلها الأمني لا مثيل له، ويتميز بابتكارات مثل فصل الامتيازات، وW^X، والتعهد، والكشف، والتدقيق الاستباقي للتعليمات البرمجية التي اعتمدتها العديد من مشاريع البنية التحتية الحيوية في جميع أنحاء العالم.
- يتفوق نظام التشغيل OpenBSD على نطاق واسع من الأجهزة، مما يجعله حلاً مثالياً لجدران الحماية والخوادم الآمنة ومنصات التعلم التي تحتاج إلى موثوقية عبر بنى متنوعة.
يُمثل نظام OpenBSD فصلاً بارزاً في تاريخ أنظمة التشغيل الآمنة الحديثة. يحظى بشهرة واسعة بين متخصصي تكنولوجيا المعلومات وعشاق الأمن السيبراني، ويُعتبر غالباً المعيار الذهبي لأمن البرمجيات، وصحة الكود، وسلوك التشغيل المتوقع. سواء كنتَ مسؤول نظام، أو طالباً يتعمق في منصات شبيهة بنظام Unix، أو شخصاً يُفكر ببساطة في نظام التشغيل الأنسب لأحمال العمل الحساسة، فإن فهم OpenBSD أمرٌ بالغ الأهمية في بيئةٍ تُعطى فيها الأولوية للموثوقية والنزاهة على حساب المصطلحات الرنانة والميزات الجديدة البراقة.
لكن ما الذي يجعل OpenBSD مميزًا حقًا؟ هذه المقالة هي رحلة معمقة عبر جميع جوانب OpenBSD. سنستكشف جذوره، وبنيته، وفلسفته الأمنية، وتوافقه مع الأجهزة، وحالات استخدامه العملية، ومقارناته مع منصات أخرى شبيهة بنظام Unix مثل FreeBSD وNetBSD وLinux. في النهاية، ستدرك كيف ساهمت خيارات التصميم الدقيقة لـ OpenBSD في بناء قاعدة جماهيرية واسعة، ولماذا - رغم أنه ليس نظام التشغيل الأكثر ثراءً بالميزات أو الأكثر انتشارًا - فقد تجاوز التوقعات ولا يزال ضروريًا لمن يهتمون حقًا بالمتانة والبساطة والأمان قبل كل شيء.
ما هو نظام OpenBSD؟ جوهر القدرة على التنبؤ والأمان
OpenBSD هو نظام تشغيل مجاني ومفتوح المصدر، يشبه نظام يونكس، ظهر عام 1995 بعد اشتقاقه من NetBSD. تقوم فلسفته على جعل الخيارات الآمنة هي القاعدة ، وعدم الاعتماد على خبرة أو عادات مدير النظام لإصلاح الإعدادات غير الآمنة بعد التثبيت. والنتيجة؟ أمان مُدمج ، وقاعدة بيانات شفافة تخضع لعمليات تدقيق مستمرة، ونوع من الموثوقية يُعزز الثقة في بيئات بالغة الأهمية كالبنية التحتية للشبكات، وجدران الحماية، وأجهزة الأمان.
بُني نظام OpenBSD على سلالة BSD العريقة (توزيعة برمجيات بيركلي) ، ويستمد أصوله من أنظمة يونكس القوية والشهيرة التي طُوّرت في سبعينيات القرن الماضي في جامعة كاليفورنيا، بيركلي. ورغم أن اختصار "BSD" قد يُربك البعض باختلافات مثل "b sd" في عمليات البحث غير الرسمية، إلا أنه يُشير دائمًا إلى تقليد عريق لأنظمة تشغيل قوية ومفتوحة المصدر تُشبه يونكس.
تتميز OpenBSD بدقتها المتناهية: يخضع كل إصدار لمراجعات دقيقة للبرمجيات، وتدقيقات أمنية متكررة، ويتم اختيار مكوناته بعناية لتجنب أي تضخم غير ضروري. فبينما تُعطي توزيعات لينكس الأولوية للمرونة وتوافق التطبيقات ، تختار OpenBSD الوضوح والبساطة والمتانة ، ما يجعلها جذابة لمن يبحثون عن منصة تقاوم الإهمال والتعقيد كجزء لا يتجزأ من تصميمها.
تسلسل زمني موجز لرحلة نظام OpenBSD
بدأت قصة OpenBSD في عام 1995، عندما انطلق ثيو دي رادت، أحد مؤسسي NetBSD ومطوريها الرئيسيين، لتأسيس مشروع مخصص للأمان والانفتاح المطلقين . لم يكن الانفصال الأولي مجرد خلاف تقني، بل كان اختلافًا فلسفيًا حول شفافية الكود، وإدارة المشروع، وأهمية الدقة في كل سطر برمجي.
أهم المحطات في تطوير نظام OpenBSD:
- 1995: الشوكة يقوم نظام NetBSD بإنشاء مسار فريد ومهووس بالأمن بالنسبة لنظام OpenBSD، مع التركيز على الانفتاح ومراجعة التعليمات البرمجية.
- 1996: الإصدارات الأولية لنظام التشغيل OpenBSD تمهيد الطريق ل إصدارات مرتين سنوياًوهي ممارسة لا تزال قائمة منذ أكثر من عقدين.
- الأمن الاستباقي: إدخال ميزات مثل فصل الامتيازات، و W^X (الكتابة XOR التنفيذ)، وصفحات الحماية، وحماية الذاكرة المتعمقة قبل وقت طويل من أن تصبح اتجاهات صناعية.
- مساهمات البنية التحتية: أول من قدم أدوات مثل OpenSSH و PF (مرشح الحزم) و doas و OpenSMTPD وغيرها، والتي أصبحت معظمها الآن معايير عبر المنصات، بما في ذلك Linux و Windows.
- ثقافة الانفتاح: تتصدر OpenBSD مجال توفير الوصول المجهول إلى مستودعات شفرة المصدر الخاصة بها—قبل وقت طويل من أن يصبح المصدر المفتوح شائعًا، مما جعل المساهمات من المجتمع العالمي سلسة.
- 2010-2020: يتوسع دعم منصات الأجهزة المستمر (بما في ذلك PowerPC وSPARC64 وARM وRISC-V المتقدمة)، بينما تعطي الإصدارات الأولوية باستمرار بصمة صغيرة وإعدادات أمان من الدرجة الأولى.
فلسفة OpenBSD: الأمن بالتصميم
قلة من أنظمة التشغيل تمتلك الجرأة لجعل الأمان هو الوضع الافتراضي، لكن OpenBSD تفعل ذلك بكل جرأة. فمفهومها الأساسي: " الأمان افتراضيًا "، يعني أنه منذ لحظة تثبيت OpenBSD، ستحصل على نظام مُحصّن دون الحاجة إلى أي معالج تثبيت أو معرفة مُعمّقة بالتكوين. هذا هو الحل الأمثل للأنظمة التي تُشحن مكشوفة وغير محمية بشكل كافٍ، وتأمل أن يكون لدى المسؤول معرفة كافية لتأمينها قبل فوات الأوان.
لكن الأمن ليس سوى البداية. التزام OpenBSD بما يلي:
- صحة الكود: "انها تعمل فقطلا يعني ذلك فقط أن الميزات المتوقعة تعمل، بل يعني أيضاً أنها صحيحة في تنفيذها—اكتشاف الأخطاء البرمجية والمنطقية قبل وقت طويل من تحولها إلى نقاط ضعف.
- المستندات: يمكن القول إن نظام OpenBSD يتمتع بـ أكثر الوثائق دقةً وحداثةً وشموليةً في بيئة شبيهة بنظام يونكس. صفحات رجل ليست مجرد مراجع؛ بل تُعتبر الأدلة المرجعية المعتمدة. إذا لم يكن موجودًا في صفحة الدليل، فتساءل عما إذا كان ينبغي أن يكون موجودًا أصلاً.
- نهج الحد الأدنى: إذا زادت إحدى الميزات من مساحة الهجوم أو تعقيد بدون قيمة جوهريةيفضل نظام OpenBSD استبعاده، حتى لو كان ذلك يعني تباطؤًا.نمو الميزات"مقارنة بالأنظمة التجارية أو تلك التي تسعى وراء التطوير المدفوع بالمصطلحات الرائجة."
- قابلية التنقل: تتجلى جذور نظام OpenBSD في نظام NetBSD من خلال دعمه لـ مجموعة واسعة من الأجهزة، من أجهزة x86 الكلاسيكية إلى هندسة معمارية فريدة، أمر شائع. هذا التنوع يعمل أيضاً كـ مكبر قوة لاكتشاف الأخطاءكلما زاد عدد المنصات، زاد حالات استثنائية فريدة تظهر الأخطاء ويتم تصحيحها.
تقنيات الأمان الفريدة لنظام OpenBSD
إذا تساءلت يوماً عن سبب امتلاك OpenBSD لبعض من أفضل سجلات الأمان في العالم الحقيقي، فإن ذلك يعود إلى الابتكارات التي لم تعتمدها معظم الأنظمة إلا بعد سنوات - إن اعتمدتها على الإطلاق.
- فصل الامتيازات: تم تصميم التطبيقات بحيث تبدأ بصلاحيات مرتفعة فقط للوظائف التي تتطلب ذلك، ثم تنخفض صلاحياتها فورًا إلى الحد الأدنى خلال معظم عملياتها. على سبيل المثال، تعمل خوادم الويب في بيئة معزولة (chroot) كمستخدم خاص غير مميز، مع واجهة سطر أوامر لا تقبل تسجيلات الدخول. هذا هو الأمن من خلال تجزئةليس فقط من خلال السياسة ولكن يتم تطبيقها على مستوى العملية.
- W^X: تُعدّ سياسة "كتابة XOR وتنفيذها" سياسةً حيث صفحات الذاكرة تُصنّف الملفات إما على أنها قابلة للكتابة أو قابلة للتنفيذ، ولكن ليس كليهما معًا، مما يجعل العديد من الهجمات الشائعة أكثر صعوبة بشكل كبير. وقد طبّق نظام OpenBSD هذا النظام في عام 2003، قبل سنوات من أن يصبح مصطلحًا شائعًا في عالم لينكس.
- صفحات الحراسة: الاستخدام الدقيق لـ صفحات الحراسة يساعد وضع البيانات بين عمليات تخصيص الذاكرة في تحديد ومنع تجاوزات المخزن المؤقت، وهو أحد أكثر مصادر الثغرات الأمنية شيوعًا في بيئات C/C++.
- عشوائية مساحة العناوين (ASLR/PIE): كان نظام OpenBSD رائدًا في هذا المجال. التوزيع العشوائي حيث توجد التعليمات البرمجية والبيانات في الذاكرة، مما يجعل الهجمات التي تعتمد على تخطيطات الذاكرة المتوقعة أكثر صعوبة.
- التعهد والكشف: تتميز هذه الاستدعاءات النظامية، التي تُعد فريدة من نوعها في نظام OpenBSD، بتقييد ما يُسمح للتطبيق بفعله بشكل صارم. تعهد يقيد هذا الأمر استدعاءات النظام المتاحة لعملية معينة. كشف النقاب يقيد الوصول إلى نظام الملفات بحيث يقتصر على ما يحتاجه البرنامج فقط (على سبيل المثال، لا يمكن لمتصفحات الويب الكتابة إلا إلى مجلد التنزيلات ولا يمكنها التجسس على دليل المستخدم الخاص بك).
- الإعدادات الافتراضية الآمنة دائمًا: يبدأ نظام OpenBSD مع تعطيل جميع خدمات الشبكة تقريبًا، ولا يتم تفعيلها إلا عند الحاجة. يتميز جدار الحماية PF الخاص به بأنه الأفضل في فئته، كما أن ميزات التشفير فيه متكاملة بشكل عميق. لا يعاني من قيود التصدير أو القيود القانونية بفضل قاعدة OpenBSD الكندية.
- برامج الطرف الثالث المدققة: حتى البرامج والمكتبات التي يتم الحصول عليها من مصادر خارجية تمت مراجعته وتصحيحه من قبل فريق OpenBSD قبل إدراجه في النظام الأساسي.
- تدقيق قوي ومستمر للبرمجيات: تخضع قاعدة بيانات OpenBSD لمراجعات مستمرة. عملية لا تنتهيبهدف رصد ليس فقط الثغرات الأمنية الحالية، ولكن أيضًا القضاء على فئات كاملة من الأخطاء قبل حتى أن تظهر في مرحلة الإنتاج.
النظام الأساسي والبرامج المضمنة
عند تثبيت OpenBSD، ستحصل على أكثر بكثير من مجرد نواة وأدوات أساسية. تقوم فلسفة النظام على توفير منصة متكاملة ومتناسقة ، مصممة لتحقيق أقصى قدر من التوافق والأمان وسهولة الصيانة ، دون افتراض أنك ستجمع مجموعة أدواتك الخاصة من مصادر مختلفة. إليك ما يمكنك توقعه:
- أدوات Shell و Base: الصدفة الافتراضية هي نسخة متاحة للعموم من كورن شل (ksh)يوفر بيئة قوية وقابلة للبرمجة جاهزة للاستخدام. يتوفر Bash والعديد من البدائل كحزم. تتضمن الحزمة أدوات يونكس الأساسية، والمحررات، وأوامر الإدارة، وكلها موثقة بشكل شامل.
- الشبكات وجدران الحماية: يأتي نظام OpenBSD مزودًا بـ مرشح حزم PF لجدار الحماية ذي الحالة، وترجمة عناوين الشبكة، وتشكيل حركة البيانات/ترتيبها المتقدم. التوجيه، وشبكات VPN (بما في ذلك بروتوكول IPsec المدمج)، وOpenBGPD (برنامج تشغيل بروتوكول بوابة الحدود)، وOpenIKED (IKEv2)، وOpenOSPFD كلها جاهزة للاستخدام.
- خدمات الأمن: OpenSSH، ومكتبات SSL/TLS (LibreSSL)، وOpenSMTPD (خادم البريد المبسط)، ومجموعة من حلول المصادقة والتشفير، وكلها تتم صيانتها أو نسخها بواسطة فريق OpenBSD.
- البيئة الرسومية: يأتي نظام Xenocara، وهو نظام بناء مخصص لـ X.Org، مع العديد من مديري النوافذ (FVWM، cwm، twm)، وبرامج تشغيل لبطاقات رسومات Intel و AMD، ودعم لمجموعة من الأجهزة بما في ذلك أجهزة الكمبيوتر المحمولة وأجهزة Mac PowerPC والمزيد.
- خوادم: يتضمن نظام OpenBSD خوادم الويب (httpd)خوادم البريد، وFTP، وDNS، وNFS، وغيرها. يُعدّ تأمين الخدمة هو الإعداد الافتراضي؛ فإذا كان الخادم يعمل، فإنه يعمل مع فصل قوي بين الامتيازات والتجربة الدقيقة في بيئة معزولة.
- توثيق واسع النطاق: نظام التشغيل الأسطوري OpenBSD صفحات رجل تعتبر الكتاب المقدس بالنسبة للنظام، ويتم صيانتها بشكل شامل مع كل إصدار. من المتوقع أن يقوم المطورون بتحديث الوثائق بالتزامن مع تغييرات التعليمات البرمجية.
- الحزم والموانئ: على الرغم من أن النظام الأساسي مصمم ليكون بسيطًا عمدًا، إلا أن آلاف الحزم الخارجية (مثل جنوم، وكيدي، وفايرفوكس، وماريا دي بي، وبي إتش بي، وغيرها) متوفرة عبر شجرة المنافذ، كما تُقدم حزم ثنائية لكل إصدار مدعوم. ويُسهّل نظام إدارة الحزم الخاص بنا في أوبن بي إس دي، pkg_add، عملية تثبيت هذه الحزم وصيانتها.
تنوع الأجهزة والمنصات المدعومة
من أبرز نقاط قوة نظام OpenBSD، التي لا تحظى بالتقدير الكافي، دعمه المتميز للمنصات، والذي يغطي طيفًا واسعًا من الأجهزة. هذه الميزة لا تجعل OpenBSD مفيدًا فقط لأجهزة المؤسسات القديمة أو فئات الخوادم الأقل شيوعًا، بل تساعد أيضًا في الكشف عن أي خلل في الشيفرة البرمجية، مما يضمن صحتها واستقرارها بشكل عام.
- المنصات الكلاسيكية: يدعم نظام OpenBSD معماريتي x86 و x86_64 بشكل كامل، مما يجعله خيارًا جاهزًا للاستخدام الفوري على معظم أجهزة الكمبيوتر المحمولة والمكتبية والخوادم الرئيسية من شركات معروفة مثل Dell و Lenovo و HP. حتى أجهزة حقبة 486 يمكنها تشغيل OpenBSD، وإن كان ذلك مع قيود كبيرة على الموارد.
- أجهزة من فئة الخوادم: تتوافق خوادم PowerNV من IBM، التي تعمل بمعالجات POWER، وأجهزة Sun UltraSPARC وFujitsu SPARC64 وCavium Octeon (التي تعمل بمعالجات MIPS64) بشكل مباشر مع نظام OpenBSD. كما يدعم OpenBSD اللوحات التي تعمل بمعالجات ARM، مثل BeagleBone وPandaBoard وRaspberry Pi (إلى حد ما)، وغيرها الكثير.
- المنصات القديمة/الغريبة: جميع أجهزة Digital Alpha و Omron LUNA-88K و IO-DATA Landisk (وحدات المعالجة المركزية SH4) و Loongson 2E/2F وأجهزة Apple New World PowerPC (من عصر iMac فصاعدًا) وأنظمة RISC-V الأحدث (اعتبارًا من الإصدارات الأخيرة) قادرة على تشغيل OpenBSD.
- أجهزة الشبكات: يحظى نظام OpenBSD بشعبية كبيرة في أجهزة الشبكة وأجهزة التوجيه وجدران الحماية والأجهزة المصممة حسب الطلب، بما في ذلك المنتجات التجارية من قبل بائعين مثل Calyptix وGeNUA وvantronix وArmorlogic - وكلهم يعتمدون حلولهم الأمنية على البنية الداخلية القوية لنظام OpenBSD.
- فلسفة دعم الأجهزة: يعني النهج المحافظ لنظام OpenBSD أن برامج التشغيل تركز على الموثوقية وسهولة الصيانةلا يتسابق الفريق لدعم كل جهاز استهلاكي. بل يعطي الأولوية وثائق عالية الجودة ومفتوحة المصدر، ورمز قابل للصيانة. الدعم للبرامج الثنائية الاحتكارية أو برامج التشغيل الثنائية المقيدة نادر أو غير موجود (مع بعض الاستثناءات العملية للبرامج الثابتة المطلوبة لاستخدام بعض الأجهزة).
نموذج التطوير ودورة الإصدار
أحد أهم عوامل استقرار نظام OpenBSD هو التزامه الدؤوب بإصدار البرامج.
- إصدارات مرتين سنوياً: كل ستة أشهر، جديد إصدارة مستقرة يتم إصدارها، عادةً في شهري مايو ونوفمبر. كل منها مدعوم لمدة سنة واحدة (دورتان للإطلاق).
- فروع التطوير: -CURRENT هو فرع التطوير المستمر؛ -STABLE مشتق من إصدار -RELEASE حديث مع تصحيحات. يُنصح المسؤولون بتشغيل نواة GENERIC القياسية بدلاً من تخصيصها.
- الترقيع: تُسهّل أداة Syspatch عملية تطبيق التحديثات الأمنية وإصلاحات الأخطاء الحرجة على الإصدارات المدعومة. كما يُمكن استخدام Sysupgrade للترقية إلى الإصدارات الجديدة أو لقطات التطوير بكفاءة.
- مجتمع مفتوح: بإمكان أي شخص يمتلك المهارة الكافية أن يساهم، ولكن تُمنح امتيازات الالتزام بناءً على الجدارة.—مزيج من الانفتاح والإدارة الدقيقة، مع استمرار ثيو دي رادت في تنسيق المشروع.
- الهاكاثون: يقوم فريق OpenBSD بتنظيم فعاليات الهاكاثون بانتظام، وهي تجمعات دولية مخصصة للجلوس وكتابة التعليمات البرمجية، مما يؤدي إلى ارتفاعات أسطورية في الإنتاجية.
الترخيص والوثائق المفتوحة
إن نهج OpenBSD في الترخيص صارم تمامًا مثل أسلوب كتابة الكود الخاص به:
- الترخيص المسموح به فقط: يُفضّل استخدام تراخيص ISC وBSD وما يُعادلها. ويتم استبدال الأدوات المرخصة بموجب رخصة GPL كلما أمكن ذلك. ويُستبعد من النظام الأساسي أي كود ذي تراخيص غامضة أو مُقيّدة أو مُثقلة.
- لا توجد اتفاقيات عدم إفصاح أو رموز مقيدة: لا يتم قبول التعليمات البرمجية التي تتضمن قيود اتفاقية عدم الإفصاح، أو متطلبات المصادر المغلقة، أو الملفات الثنائية غير القابلة للمراجعة (باستثناء بعض استثناءات البرامج الثابتة التي تفرضها حقائق الأجهزة).
- انفتاح توثيق الأجهزة: يُعد فريق OpenBSD من أشد المدافعين عن وثائق مفتوحة للأجهزة. أوضح ثيو دي رادت مرارًا وتكرارًا أن برامج التشغيل الثنائية من البائعين لا تحظى بالثقة ولا بالدعم؛ فبدون التوثيق، يصبح الصيانة والأمان مستحيلين.
- OpenCVS وإدارة المصادر: كان هذا المشروع رائدًا في مجال أنظمة التحكم في الإصدارات المجهولة (CVS)، حيث يمكن لأي شخص، في أي مكان، الحصول على الكود المصدري الكامل في أي إصدار. وحتى مع انتقال الصناعة إلى نظام Git وأنظمة أخرى، يدير نظام OpenBSD نظام تحكم قوي ومفتوح في الإصدارات لضمان أقصى قدر من الشفافية.
- الوثائق المطلوبة كمواطن من الدرجة الأولى: يتم تحديث صفحات الدليل دائمًا جنبًا إلى جنب مع تغييرات التعليمات البرمجية، مما يجعل OpenBSD فريدًا في كيفية تقديره للقيمة توثيق شامل ودقيق كجزء لا يتجزأ من كل إصدار.
الابتكار الأمني: نظرة فاحصة
دعونا نتعمق في بعض ميزات الأمان المتقدمة والفلسفات التي جعلت من OpenBSD أسطورة بين عشاق أنظمة التشغيل الآمنة:
- فصل الامتيازات وإلغاؤها وتقييد الوصول إلى الملفات: تنقسم العديد من الشياطين إلى عمليات مساعدة ذات امتيازات محدودةيتم عزل الوظائف الحيوية، ويتم إلغاء الوصول غير الضروري في أقرب وقت ممكن.
- تقوية تخصيص الذاكرة الديناميكي: يتضمن تطبيق malloc في OpenBSD صفحات الحراسة, التوزيع العشوائي، وحماية متطورة باستمرار ضد أخطاء الاستخدام بعد التحرير وأخطاء تجاوز سعة المخزن المؤقت.
- التدقيق الاستباقي للبرمجيات: يتجاوز فريق OpenBSD بكثير مجرد عمليات الفحص الأمني الدورية، فهو يشارك في عمليات تدقيق مستمرة وشاملة لجميع المصادر للكشف عن المشكلات بشكل استباقي. عند اكتشاف نوع جديد من الأخطاء، يتم إجراء عمليات فحص للتأكد من مراجعة قاعدة التعليمات البرمجية بأكملها؛ ويتم تحديث الوثائق وحتى سلسلة الأدوات حسب الحاجة لمنع حدوث أخطاء مستقبلية.
- OpenSSH والتشفير: يُعدّ OpenSSH الإنجاز الأبرز لنظام OpenBSD، وهو الآن المعيار الفعلي على أنظمة يونكس ولينكس، وحتى ويندوز (مع LibreSSL). كما يتصدر OpenBSD أيضًا في دمج التشفير القوي في جميع أنحاء البلاد، وخاصة منذ ذلك الحين القضاء الكندي يزيل بعض ضوابط التصدير الأمريكية.
- عمليات بناء قابلة للتكرار وتوليد عشوائي للنواة: الإصدارات الأخيرة تشمل إعادة ربط النواة عند كل عملية إقلاعمع ضمان اختلاف تخطيط الصورة الثنائية في كل مرة، إحباط الهجمات القائمة على الذاكرة التي تعتمد على مواقع ثابتة.
- الأمن عن طريق التقييد: من خلال عدم تضمين كل خدمة ممكنة في التثبيت الافتراضي، يُبقي نظام OpenBSD مخاطره في حدها الأدنى. ويُنصح المسؤولون (والمبتدئون) بالتفكير ملياً قبل تفعيل أي خدمة جديدة، مما يقلل من احتمالية حدوث زيادات غير مقصودة أو ناتجة عن الإهمال في المخاطر.
- سجل أمني شفاف: كان شعار OpenBSD لسنوات هو "ثقبان بعيدان فقط في التثبيت الافتراضي منذ فترة طويلة للغاية!"، وهو ادعاء لا يزال لا مثيل له في الصناعة.
النظام البيئي للطرف الثالث والمشاريع الفرعية
على الرغم من تركيز نظام OpenBSD على نواة صغيرة ونظيفة، إلا أنه كان مهدًا لبعض برامج الأمان مفتوحة المصدر وأدوات البنية التحتية الأكثر انتشارًا. بدأ العديد منها كمكونات لنظام OpenBSD قبل أن يتم اعتمادها على نطاق واسع.
- OpenSSH: برنامج عميل/خادم SSH الأكثر شيوعًا في العالم. يتوفر إصداره المحمول على جميع أنظمة التشغيل الشبيهة بنظام Unix تقريبًا، وحتى على نظامي التشغيل Windows 10/11.
- مرشح الحزم (PF): جدار حماية قوي يُستخدم في أنظمة FreeBSD و NetBSD و macOS.
- دعاء: بديل خفيف الوزن لـ sudo.
- ليبري إس إس إل: تم إنشاء نسخة آمنة من OpenSSL، بعد اكتشاف ثغرات أمنية في الكود الأصلي.
- OpenBGPD، OpenNTPD، OpenIKED، OpenOSPFD، OpenSMTPD: البرامج الأساسية لبروتوكول BGP، ومزامنة الوقت، وشبكة VPN، وبروتوكول OSPF، والبريد الإلكتروني على التوالي - وكلها متاحة لمنصات أخرى.
- تموكس: أصبح برنامج إرسال البيانات الطرفية شائعًا الآن في جميع أنحاء أنظمة يونكس، وقد نشأ من ثقافة أدوات الأساس القوية في نظام أوبن بي إس دي.
- زينوكارا، سي دبليو إم، بيوكت إل، كارب، سنديو، سبامد، وغيرها—كل منها مصمم مع مراعاة البساطة والدقة وسهولة الحمل.
نظام OpenBSD في بيئات الاستخدام الحقيقية: حالات الاستخدام والتطبيقات العملية
أين يتألق نظام OpenBSD؟ إن نهجه النظيف والمحصن افتراضيًا يجعله لا يقدر بثمن في البنية التحتية الأمنية والبيئات الخاضعة للتحكم وفي أي مكان تريد أن تعمل فيه الأشياء "ببساطة " - بشكل آمن، لسنوات ، مع الحد الأدنى من مشاكل التصحيح.
- جدران الحماية وأجهزة التوجيه: لا تزال منصة OpenBSD منصة مهيمنة لـ أجهزة جدار الحماية المخصصة والتجاريةغالباً ما تستخدم هذه الأنظمة PF وOpenBGPD ومجموعة فرعية صغيرة من النظام الأساسي لتوفير عمليات نشر بسيطة وقابلة للتدقيق. مشاريع مثل pfSense وOPNsense، على الرغم من أنها تعتمد الآن على FreeBSD، إلا أنها استلهمت في الأصل من تقنيات وفلسفة OpenBSD.
- مضيفو باستيون: إذا كنت ترغب في بوابة أو مضيف إداري مُؤمَّن بإحكام ومكشوف خارجيًا، فإن OpenBSD هو الخيار الأمثل. الخيار الأول للمحترفين الذين يتجنبون المخاطر.
- خوادم آمنة: يُعدّ استخدامه كخادم ويب أو بريد أو نظام أسماء نطاقات أو نظام ملفات شبكة شائعًا في المؤسسات التي تُولي اهتمامًا كبيرًا للأمان. وبفضل فصل الصلاحيات واستخدام بيئة chroot افتراضيًا، فمن غير المرجح أن يؤدي اختراق عملية واحدة إلى تعريض النظام بأكمله للخطر.
- أجهزة الشبكة: تستخدم حلول الأمان التجارية من شركات مثل Calyptix وGeNUA وArmorlogic وغيرها نظام OpenBSD كأساس لها، وذلك استنادًا إلى القدرة على التنبؤ، والجودة، وهندسة الأمن القوية.
- للاستخدام الشخصي ولأجهزة الكمبيوتر المكتبية: بفضل دعم الأجهزة القوي، والوثائق القوية، وحزم سطح المكتب الشاملة، يعد OpenBSD أيضًا خيارًا قويًا لأولئك الذين يبحثون عن بيئة Unix مستقرة على أجهزة الكمبيوتر المحمولة أو محطات العمل الخاصة بهم.
كيف يُقارن نظام OpenBSD؟ نظرة على أنظمة BSD المشابهة ونظام Linux
غالباً ما يتم تجميع أنظمة التشغيل OpenBSD و FreeBSD و NetBSD معاً، لكنها تقدم إصدارات مختلفة تماماً مصممة لتلبية احتياجات مختلفة:
- فري: أكثر مرن و الأداء الموجهمع نظام بيئي واسع النطاق تابع لجهات خارجية، حلول تخزين فائقة الجودة (ZFS)، و الدعم التجاري.الأفضل ملاءمة ل أدوار الخادم المُحسّنة للأداء وكقاعدة لـ مشاريع تجارية مثل pfSense.
- نت بي إس دي: تشتهر بسهولة حملها («بالطبع، يعمل بنظام NetBSD» - على كل شيء تقريبًا من المحامص إلى الحواسيب المركزية)، إنه جنة المهووسين بالتجريب، رائع لـ أجهزة نادرة ومنصات غريبة.
- أوبن بي إس دي: إذا كان اهتمامك الأساسي هو أمن, صحة الكودو تحديثات متسقة وبسيطةنظام OpenBSD لا يُضاهى. ولن يكون له مثيل. أكبر مجموعة حزم or تحسينات متطورة للأداءلكن سيكون هذا هو النظام الذي تثق به ليكون كذلك بسيط وغير قابل للانحناء ممكن.
ضد توزيعات لينكس :
- لينكس: يتميز هذا النظام بدعم الأجهزة، وتوفر برامج الطرف الثالث، واتساع نطاق النظام البيئي بفضل قاعدة مستخدميه الضخمة واهتمام السوق به. وهو مناسب لأجهزة سطح المكتب، والأجهزة القياسية، وأدوار الخوادم المتنوعة.
- أوبن بي إس دي: يستبدل الاتساع بالعمقتُعطى الأولوية القصوى للأمان والاستقرار والبساطة. ويتطلب الأمر بعض الوقت للتعود على نظام لينكس، وكذلك اتباع نهج أكثر صرامة في تهيئة النظام وتوثيقه.
نهج OpenBSD في تمويل المجتمعات والمشاريع
يحظى نظام OpenBSD بدعم مجتمعي حقيقي. يتم تطوير النظام الأساسي وصيانة معظم مكوناته من قبل متطوعين، بينما يأتي الدعم المالي بشكل رئيسي من التبرعات الفردية والمنظمات الصغيرة، بالإضافة إلى مساهمات عرضية من الشركات الكبرى أو منح البحث.
- مؤسسة OpenBSD: تم إنشاؤه لتوفير كيان قانوني للتمويلوتستقبل تبرعات المعدات، وتدعم فعاليات المطورين. وقد تلقت التبرعات الكبرى من مايكروسوفت، وفيسبوك، وجوجل، وDuckDuckGo، وغيرها.
- الدعم الشعبي: في "ناس صغار«يشكل المستخدمون الأفراد والشركات الصغيرة العمود الفقري للصحة المالية لنظام OpenBSD. فمشترياتهم من الأقراص المدمجة والملصقات ومساهماتهم النقدية المباشرة تضمن استمرار عمل النظام.»
- الشفافية: حملات جمع التبرعات والنفقات والصعوبات المالية (مثل طلبات التمويل لتغطية تكاليف الكهرباء والأجهزة) متاحة للجمهور - وهذا دليل على الشفافية على جميع المستويات التنظيمية.
لماذا تختار OpenBSD: خمسة أسباب مؤثرة
القوائم البريدية، والإبلاغ عن الأخطاء، والتفاعل المجتمعي
تتجلى شفافية نظام OpenBSD في أسلوب تواصله. سواء كنت تحاول حل مشكلة برمجية، أو تقترح تصحيحًا، أو تسعى للحصول على دعم من المجتمع، فإننا نشجعك على:
- تفاعل مع القوائم البريدية الرسمية - الإعلانات، والأخطاء، والمتفرقات، والمنافذ، وتغييرات المصدر، والتقنية.
- يرجى تقديم تقارير الأخطاء مع بيانات التكوين الدقيقة، بما في ذلك مخرجات الأمر dmesg كاملةً، وخطوات إعادة إنتاج الخطأ، وجميع تفاصيل النظام. تُعدّ تقارير الأخطاء الشاملة بالغة الأهمية، وذلك بفضل عمق وشمولية التدقيق المستمر الذي تُجريه OpenBSD.
- ساهم في توثيق المشروع، وساعد في الإجابة على الأسئلة، وقدم التعليمات البرمجية، وتبرع بالموارد، أو انشر الخبر ببساطة - كل مستخدم مهم، وروح المشروع هي أن يظل متاحًا للجميع.
الحصول على نظام التشغيل OpenBSD وترقيته
البقاء على اطلاع دائم أمر بسيط بفضل الأدوات التي يمكن التنبؤ بها والموثقة جيدًا والقوية:
- تنزيل: يمكنك الحصول على OpenBSD كمصدر عبر CVS مجهول، أو ملفات ثنائية مبنية مسبقًا عبر HTTP وFTP وrsync، أو، بالنسبة للحنين إلى الماضي، قرص مضغوط فعلي (حتى الإصدار 6.0).
- التثبيت والترقية: تُسهّل أدوات sysupgrade و syspatch عملية تحديث نظامك أو ترقيته بين الإصدارات.
- إدارة الحزم: توفر أدوات pkg* آليات بسيطة لتثبيت وتحديث وإدارة البرامج خارج النظام الأساسي.
القيود والاعتبارات - هل نظام OpenBSD مناسب لك؟
تتجلى نقاط قوة نظام OpenBSD بشكل أوضح في البيئات التي تُعتبر فيها الأمن والانضباط والاستقرار أولويات مطلقة، ولكنه ليس حلاً واحداً يناسب الجميع:
- خيارات الباقة: استخدم نظام حزم الطرف الثالث هو نظام واسع ولكنه أصغر من نظام لينكس، مع غياب بعض التطبيقات التجارية أو المتخصصة الشائعة.
- الأجهزة: قبل النشر، تحقق دائمًا من قوائم توافق الأجهزة، خاصةً للأجهزة الاستهلاكية المتطورة أو الأجهزة الطرفية النادرة. يعطي فريق التطوير الأولوية لذلك. أجهزة قوية من فئة الخوادم.
- غير موجه لكل أجهزة سطح المكتب أو الحوسبة السحابية واسعة النطاق: إذا كانت حالة استخدامك تتعلق بالألعاب أو الوسائط المتعددة أو أحمال العمل السحابية المتخصصة للغاية، فقد تتوافق توزيعة لينكس الرئيسية بشكل أفضل مع احتياجاتك.
- التوثيق، وليس المعالجات: يفترض نظام OpenBSD أنك على استعداد لقراءة أفضل الوثائق في هذا المجال واتباعها. إذا كنت تفضل أدوات التكوين الرسومية أو الإعداد التلقائي، فاعلم أن OpenBSD يُقدّر ذلك. تكوين واضح وقابل للتكرار.
تأثير نظام OpenBSD يتجاوز ذاته
لا يُقاس تأثير OpenBSD فقط بعدد المستخدمين المُثبّتين. فمعظم ركائز الحوسبة الآمنة الحديثة - سواءً كان ذلك OpenSSH أو PF أو التوجه نحو فصل الصلاحيات أو برامج الشبكة القوية أو ثقافة التدقيق الاستباقي للبرمجيات - تنبع مباشرةً من مشروع OpenBSD. حتى الأنظمة التي تعمل بنظام Linux أو Windows أو macOS تدين بفضل فلسفة OpenBSD المنضبطة وأدواتها.
بالنسبة لمسؤول النظام أو باحث الأمن أو الطالب الذي يرغب في فهم معنى " التصميم الآمن " حقًا، فإن نشر أو استكشاف أو المساهمة في OpenBSD يعتبر رصيدًا مهنيًا بقدر ما هو إنجاز شخصي.
في عالم التكنولوجيا سريع التغير اليوم، حيث تُفضّل الأنظمة غالبًا التوسع في الميزات والتوافق على حساب سهولة الفهم والمرونة، يُثبت نظام OpenBSD أن اتباع نهج ثابت ومنهجي ودقيق يُنتج منصات تبقى موثوقة لعقود، وليس فقط لدورات الإنتاج . سواءً كان ذلك على حافة شبكتك، أو لحماية بياناتك الأكثر حساسية، أو لتعليمك قيمة الدقة والانضباط في أنظمة التشغيل، فإن دروس OpenBSD خالدة، ومجتمعه مُرحِّب، ومن أجهزة الأمان إلى الخوادم بالغة الأهمية، يبقى نظام OpenBSD فريدًا في مجاله.
كل ما تحتاج معرفته عن أوبونتو 25.10 "Questing Quokka": الميزات والتغييرات وآراء الخبراء