
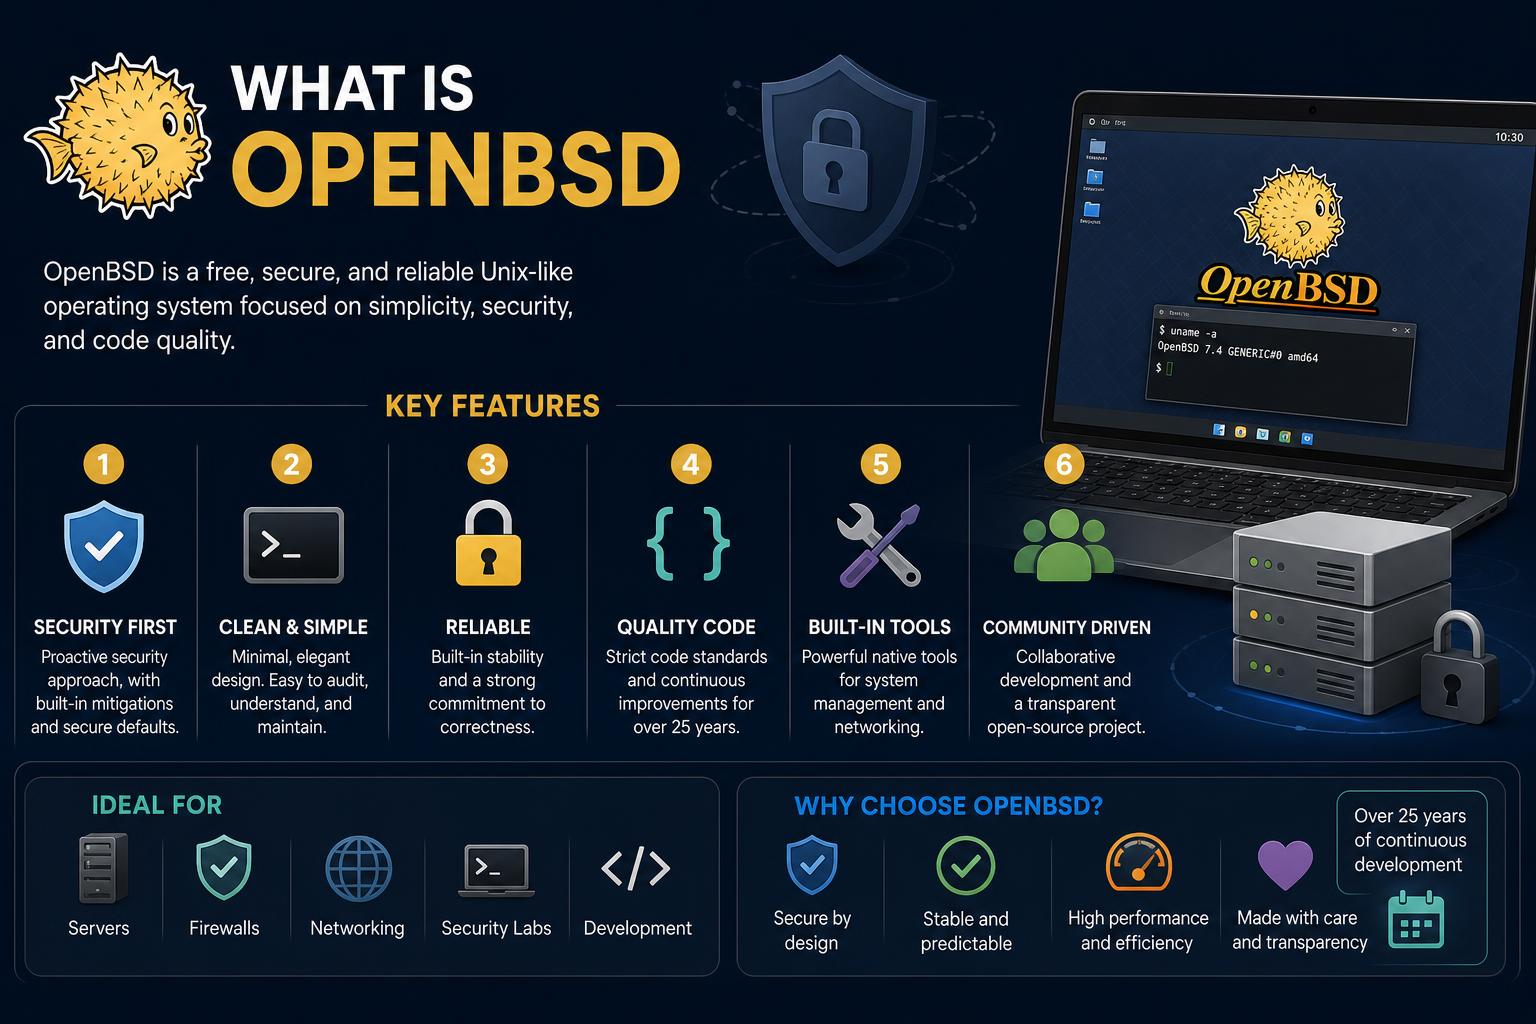
- OpenBSD היא מערכת הפעלה בקוד פתוח, דמוית יוניקס, המתמקדת באבטחה, עם דגש חזק על תקינות קוד, התנהגות יציבה ועיצוב מינימליסטי.
- רקורד האבטחה שלה הוא ללא תחרות, וכולל חידושים כמו הפרדת הרשאות, W^X, pledge, unveiling וביקורת קוד פרואקטיבית שאומצו על ידי פרויקטים רבים של תשתית קריטית ברחבי העולם.
- OpenBSD מצטיינת במגוון רחב של חומרה, מה שהופך אותה לפתרון מועדף עבור חומות אש, שרתים מאובטחים ופלטפורמות למידה הזקוקות לאמינות על פני ארכיטקטורות מגוונות.
OpenBSD מהווה פרק יוצא דופן בהיסטוריה המודרנית של מערכות הפעלה מאובטחות. היא ידועה בקרב אנשי IT וחובבי אבטחה, ונחשבת לעתים קרובות לתקן הזהב לאבטחת תוכנה, תקינות קוד והתנהגות תפעולית צפויה. בין אם אתם מנהלי מערכת, סטודנטים המתעמקים בפלטפורמות דמויות יוניקס, או מישהו שפשוט מתלבט באיזו מערכת הפעלה לסמוך עבור עומסי העבודה הקריטיים שלכם, הבנת OpenBSD חיונית בנוף שבו אמינות ויושרה חשובות יותר ממילות מפתח ותכונות חדשות וראוותניות.
אבל מה בעצם הופך את OpenBSD לכל כך מיוחדת? מאמר זה הוא סיור מעמיק שלכם בכל היבט של OpenBSD. נחקור את שורשיו, הארכיטקטורה שלו, פילוסופיית האבטחה שלו, תאימות החומרה שלו, מקרי שימוש בעולם האמיתי, והשוואות עם פלטפורמות אחרות דמויות יוניקס כמו FreeBSD, NetBSD ו-Linux. בסוף, תראו כיצד בחירות העיצוב הקפדניות של OpenBSD בנו קהל עוקבים נאמן, ומדוע - למרות שאינה מערכת ההפעלה עשירה בתכונות או המשווקת ביותר - היא עלתה על הציפיות וממשיכה להיות חיונית עבור אלו שבאמת אכפת להם מחוסן, פשטות ואבטחה מעל לכל דבר אחר.
מה זה OpenBSD? נשמת החיזוי והאבטחה
OpenBSD היא מערכת הפעלה חינמית בקוד פתוח, דמוית יוניקס, שצמחה בשנת 1995 לאחר שחולקה מ-NetBSD. הפילוסופיה שלה סובבת סביב הפיכת בחירות מאובטחות לנורמה - ואי הסתמכות על ההרגלים או המומחיות של המנהל כדי "לתקן" הגדרות לא בטוחות לאחר ההתקנה. התוצאה? אבטחה מוכנה לשימוש , בסיס קוד שקוף הנתון לביקורות מתמשכות, וסוג של אמינות שבונה אמון בסביבות בעלות סיכון גבוה כמו תשתית רשת, חומות אש ומכשירי אבטחה.
OpenBSD, שנבנתה משושלת BSD (Berkeley Software Distribution) היוקרתית , מקורה במערכות יוניקס עוצמתיות ומפורסמות שפותחו בשנות ה-1970 באוניברסיטת קליפורניה, ברקלי. בעוד שראשי התיבות "BSD" עלולים לבלבל חלק מהמשתמשים עם וריאציות כמו "b sd" בחיפושים לא פורמליים, היו סמוכים ובטוחים שהוא תמיד מתייחס למסורת בלתי שבורה של מערכות הפעלה חזקות ופתוחות דמויות יוניקס.
סימן ההיכר של OpenBSD הוא הקפדנות שלה: כל מהדורה עוברת ביקורות קוד קפדניות, ביקורות אבטחה תכופות, ונבחרה כדי למנוע התנפחות מיותרת. אם הפצות לינוקס נותנות עדיפות לגמישות ותאימות יישומים , OpenBSD בוחרת בבהירות, מינימליזם וחוסן , ובכך מושכת את אלו הדורשים פלטפורמה שעומדת בפני רשלנות ומורכבות כעניין של עיצוב.
כרונולוגיה קצרה של המסע של OpenBSD
סיפורה של OpenBSD מתחיל בשנת 1995, כאשר תיאו דה ראדט - מייסד שותף ומפתח מרכזי של NetBSD - התרחב כדי להקים פרויקט המוקדש לאבטחה ופתיחות בלתי מתפשרות . הפרידה הראשונית הייתה יותר מאשר חילוקי דעות טכניים; זו הייתה חילוקי דעות פילוסופיים לגבי שקיפות קוד, ניהול פרויקטים וחשיבות הנכונות בכל שורה שבוצעה.
אבני דרך מרכזיות בפיתוח OpenBSD:
- 1995: המזלג מ-NetBSD יוצר נתיב ייחודי, אובססיבי לאבטחה עבור OpenBSD, תוך הדגשת פתיחות וביקורת קוד.
- 1996: המהדורות הראשוניות של OpenBSD לסלול את הדרך מהדורות פעמיים בשנה, נוהג שעדיין נשמר במשך למעלה משני עשורים.
- אבטחה יזומה: הצגת תכונות כמו הפרדת הרשאות, W^X (Write XOR Execute), דפי הגנה והגנות מעמיקות על זיכרון הרבה לפני שהפכו למגמות בתעשייה.
- תרומות לתשתיות: הראשון להציע כלים כמו OpenSSH, PF (מסנן מנות), doas, OpenSMTPD ועוד, שרובם כיום סטנדרטים בפלטפורמות שונות, כולל לינוקס ו-Windows.
- תרבות של פתיחות: OpenBSD מובילה באספקת גישה אנונימית למאגרי קוד המקור שלה—הרבה לפני שקוד פתוח הפך למיינסטרים, מה שהפך את התרומות מהקהילה הגלובלית לחלקות.
- שנות ה-2010-2020: תמיכה מתמשכת בפלטפורמות חומרה מתרחבת (כולל PowerPC מתקדמים, SPARC64, ARM ו-RISC-V), בעוד שגרסאות מתעדפות באופן עקבי טביעת רגל מינימלית וברירות מחדל אבטחה מהשורה הראשונה.
פילוסופיית OpenBSD: אבטחה באמצעות עיצוב
למעט מערכות הפעלה יש את האומץ להפוך את האבטחה לברירת המחדל - OpenBSD עושה זאת, ללא התנצלות. הרעיון המרכזי שלה: " מאובטח כברירת מחדל ", פירושו שמרגע התקנת OpenBSD, יש לך מערכת מחוסמת ללא צורך בקסם לאחר ההתקנה או בידע מעמיק בתצורה. זהו התרופה למערכות שנשלחות חשופות, חסרות הגנה, ומקוות שהמנהל יודע מספיק כדי לנעול דברים לפני שיהיה מאוחר מדי.
אבל אבטחה היא רק ההתחלה. מחויבותה של OpenBSD ל:
- תקינות הקוד: "זה פשוט עובד", לא רק אומר שהתכונות הצפויות הן פונקציונליות, אלא גם שהן נכון ביישום שלהם—לגלות באגים ושגיאות לוגיות הרבה לפני שהם הופכים לפגיעויות.
- תיעוד: ל-OpenBSD יש כנראה את התיעוד המדויק, המעודכן והמקיף ביותר במערכת האקולוגית דמוית יוניקס. ה דפי גבר הם לא רק הפניות; הם נחשבים המדריכים הקנוניים והסמכותיים. אם זה לא נמצא בדף המנהל, תשאלו אם זה בכלל אמור להתקיים.
- גישה מינימליסטית: אם תכונה מגדילה את משטח ההתקפה או מורכבות לְלֹא ערך משמעותי, OpenBSD יעדיף לשלול אותו - גם אם זה אומר איטי יותרצמיחה של תכונות"בהשוואה למערכות מסחריות יותר או לאלו הרודפות פיתוח מונחה מילות באזז."
- ניידות: שורשיה של OpenBSD ב-NetBSD זורחים - תמיכה ב-a מגוון רחב של חומרה, ממכונות x86 קלאסיות ועד ארכיטקטורות אקזוטיות, נפוץ. גיוון זה משמש גם כ מגדיל כוח לאיתור באגיםככל שיותר פלטפורמות, כך יותר מקרי קצה ייחודיים צצים ומתוקנים.
טכנולוגיות האבטחה הייחודיות של OpenBSD
אם תהיתם אי פעם מדוע OpenBSD מתגאה בכמה מרשומות האבטחה הטובות ביותר בעולם האמיתי, זה בזכות חידושים שרוב המערכות אימצו רק שנים מאוחר יותר - אם בכלל.
- הפרדת פריבילגיה: יישומים מתוכננים להתחיל עם הרשאות מוגברות רק עבור הפונקציונליות שצריכה זאת, ומיד יורדים להרשאות מינימליות עבור רוב הפעילות שלהם. לדוגמה, שרתי אינטרנט פועלים עם chroot כמשתמש מיוחד ללא הרשאות עם מעטפת שאינה יכולה לקבל כניסות. זוהי אבטחה באמצעות מידורלא רק על ידי מדיניות, אלא נאכף ברמת התהליך.
- W^X: כתיבה XOR ביצוע היא מדיניות שבה דפי זיכרון מסומנים כקבצים ניתנים לכתיבה או כקבצים ניתנים להפעלה, אך לעולם לא שניהם - מה שמקשה באופן דרמטי על התקפות נפוצות רבות. OpenBSD יישמה זאת בשנת 2003, שנים לפני שהפך למילת באזז בעולם לינוקס.
- דפי שמירה: שימוש קפדני ב דפי שמירה הממוקמים בין הקצאות זיכרון מסייעים בזיהוי וחסימת הצפות מאגר, אחד ממקורות הפגיעויות הנפוצים ביותר בסביבות C/C++.
- אקראי מרחב כתובות (ASLR/PIE): OpenBSD הייתה חלוצה אקראי היכן שקוד ונתונים נמצאים בזיכרון, מה שמקשה הרבה יותר על התקפות המסתמכות על פריסות זיכרון צפויות.
- התחייבות וחשיפה: ייחודי ל-OpenBSD, קריאות מערכת אלו מגבילות באופן הדוק את מה שמותר לאפליקציה לעשות. משכון מגביל אילו קריאות מערכת זמינות לתהליך. לחשוף נועל את גישת מערכת הקבצים רק למה שהתוכנית צריכה (למשל, דפדפני אינטרנט יכולים לכתוב רק לתיקיית ההורדות ואינם יכולים לחטט בספריית הבית שלך).
- תמיד מאובטחים ברירות מחדל: OpenBSD מתחיל כמעט עם כל שירותי רשת מושבתים, ומפעילים אותם רק לפי הצורך. חומת האש של PF היא הטובה מסוגה, ותכונות הקריפטוגרפיות שלה משולבות עמוקות. לא סובלים ממגבלות יצוא או מגבלות חוקיות תודה לבסיס הקנדי של OpenBSD.
- תוכנה של צד שלישי שעברה ביקורת: אפילו תוכנות וספריות שמקורן חיצוני הן תוקן ונבדק על ידי צוות OpenBSD לפני הכללתו במערכת הבסיסית.
- ביקורת קוד חזקה ומתמשכת: בסיס הקוד של OpenBSD כפוף לבדיקות מתמידות - א תהליך בלתי נגמר, במטרה לאתר לא רק נקודות תורפה קיימות, אלא גם לחסל קבוצות שלמות של טעויות עוד לפני שהם צצים בייצור.
מערכת בסיס ותוכנה כלולה
כשאתם מתקינים את OpenBSD, אתם מקבלים הרבה יותר מסתם ליבה וכלים מינימליים. הפילוסופיה היא לספק פלטפורמה שלמה וקוהרנטית , שנוצרה למען יכולת פעולה הדדית, אבטחה וקלות תחזוקה מקסימליות - מבלי להניח שתצטרכו להדביק יחד סט כלים משלכם ממקורות שונים. הנה מה שאתם יכולים לצפות לו:
- כלי עזר של מעטפת ובסיס: הקליפה המוגדרת כברירת מחדל היא גרסה ציבורית של קורן מעטפת (ksh), המספק סביבה חזקה וניתנת לסקריפטים ישירות מהקופסה. Bash וחלופות רבות זמינות כחבילות. כלי יוניקס ליבה, עורכים ופקודות ניהול כלולים ומתועדים בקפידה.
- רשת וחומת אש: OpenBSD מגיע עם מסנן חבילות PF עבור חומת אש מבוססת מצב, תרגום כתובות רשת ועיצוב/קביעת תורים מתקדמים של תעבורה. ניתוב, VPNs (כולל IPsec משולב), OpenBGPD (דמון פרוטוקול שער גבול), OpenIKED (IKEv2) ו-OpenOSPFD כולם מוכנים לשימוש.
- שירותי אבטחה: OpenSSH, ספריות SSL/TLS (LibreSSL), OpenSMTPD (שרת דואר פשוט), ואוסף של פתרונות אימות וקריפטוגרפיה, כולם מתוחזקים או מפוצלים על ידי צוות OpenBSD.
- סביבה גרפית: Xenocara, מערכת בנייה מותאמת אישית עבור X.Org, מגיעה עם מספר מנהלי חלונות (FVWM, cwm, twm), דרייברים עבור כרטיסי מסך של Intel ו-AMD, ותמיכה במגוון חומרה כולל מחשבים ניידים, מחשבי מק של PowerPC ועוד.
- שרתים: OpenBSD כולל שרתי אינטרנט (httpd), שרתי דואר, FTP, DNS, NFS ועוד. הקשחת שירות היא ברירת המחדל; אם שרת פועל, הוא עושה זאת עם הפרדת זכויות חזקה ושימוש בארגז חול זהיר.
- תיעוד נרחב: OpenBSD האגדי דפי גבר נחשבים ל כתבי הקודש עבור המערכת ומתוחזקים בקפידה עם כל גרסה. מפתחים צפויים לעדכן את התיעוד יחד עם שינויי קוד.
- חבילות ופורטים: בעוד שמערכת הבסיס מינימליסטית במכוון, אלפי חבילות של צד שלישי (GNOME, KDE, Firefox, MariaDB, PHP וכו') זמינות דרך עץ הפורטים, וחבילות בינאריות מסופקות עבור כל מהדורה נתמכת. ניהול החבילות של OpenBSD, pkg_add, הופך את ההתקנה והתחזוקה לקלות.
חומרה נתמכת וגיוון פלטפורמות
אחת מיתרונותיה של OpenBSD, שאינה מוערכת כראוי, היא תמיכת הפלטפורמה שאין שני לה, המשתרעת על פני מגוון רחב של חומרה. פילוסופיה זו לא רק הופכת את OpenBSD לשימושית עבור חומרה ארגונית מדור קודם או עבור מחלקות שרת פחות נפוצות, אלא שהיא מסייעת באופן פעיל בניקוי אנומליות קוד - ובכך מבטיחה את נכונות הקוד ויציבותו באופן כללי.
- פלטפורמות קלאסיות: ארכיטקטורות x86 ו-x86_64 נתמכות במלואן, מה שהופך את OpenBSD לאפשרות "הכנס והפעל" עבור רוב המחשבים הניידים, המחשבים השולחניים והשרתים הגדולים של ספקים ידועים כמו Dell, Lenovo ו-HP. אפילו מחשבים מתקופת 486 יכולים להריץ את OpenBSD, אם כי עם אילוצי משאבים משמעותיים.
- חומרה ברמת שרת: שרתי PowerNV מבוססי POWER של IBM, חומרת Sun UltraSPARC, Fujitsu SPARC64 ו-Cavium Octeon (מבוססת MIPS64) תואמים ישירות. OpenBSD תומכת גם בלוחות מבוססי ARM - כמו BeagleBone, PandaBoard, Raspberry Pi (במידה מסוימת) ורבים אחרים.
- פלטפורמות אקזוטיות/ישנות: Digital Alpha, Omron LUNA-88K, IO-DATA Landisk (מעבדי SH4), Loongson 2E/2F, מכונות Apple New World PowerPC (מעידן ה-iMac ואילך), ומערכות RISC-V חדשות יותר (נכון למהדורות האחרונות) כולן מסוגלות להריץ OpenBSD.
- מכשירי רשת: OpenBSD פופולרי עבור התקני רשת, נתבים, חומות אש ומכשירים בהתאמה אישית, כולל מוצרים מסחריים של ספקים כמו Calyptix, GeNUA, vantronix ו-Armorlogic - שכולם מבססים את פתרונות האבטחה שלהם על הרכיבים הפנימיים החזקים של OpenBSD.
- פילוסופיית תמיכת חומרה: הגישה השמרנית של OpenBSD פירושה שמנהלי התקנים מתמקדים ב אמינות ותחזוקה, לא מתחרה לתמוך בכל מכשיר צרכני. הצוות נותן עדיפות תיעוד איכותי ופתוח, וקוד הניתן לתחזוקה. תמיכה ב-blobs קנייניים או מנהלי התקנים בינאריים מוגבלים היא נדירה או לא קיימת כלל (למעט כמה יוצאים מן הכלל פרגמטיים עבור קושחה הנדרשת לשימוש בחומרה מסוימת).
מודל פיתוח ומחזור שחרור
אחת מאבני הבוחן של יציבותה של OpenBSD היא משמעת השחרור הבלתי פוסקת שלה.
- מהדורות פעמיים בשנה: כל שישה חודשים, חדש שחרור יציב מונפק, בדרך כלל במאי ובנובמבר. כל אחד מהם נתמך עבור שנה אחת (שני מחזורי שחרור).
- ענפי פיתוח: -CURRENT הוא ענף הפיתוח המתגלגל; -STABLE נגזר מ-RELEASE עדכני עם שגיאות. מנהלי מערכת מוזמנים להריץ את הליבה הגנרית הסטנדרטית במקום להתאים אותה אישית.
- תיקון: כלי syspatch מאפשר אוטומציה של תהליך יישום עדכוני אבטחה ותיקוני באגים קריטיים במהדורות נתמכות. ניתן להשתמש ב-Sysupgrade גם כדי לעבור למהדורות חדשות או לתמונות מהירות של פיתוח ביעילות.
- קהילה פתוחה: כל מי שיש לו מספיק כישורים יכול לתרום, אבל זכויות התחייבות מוענקות על סמך כישורים—שילוב של פתיחות וניהול זהיר, כאשר תיאו דה ראדט עדיין מרכז את הפרויקט.
- האקתונים: צוות OpenBSD מארגן באופן קבוע האקתונים, מפגשים בינלאומיים המיועדים במיוחד לישיבה וכתיבת קוד, מה שמוביל לקפיצות אגדיות בפרודוקטיביות.
רישוי ותיעוד פתוח
הגישה של OpenBSD לרישוי היא קפדנית כמו סגנון הקוד שלה:
- רישוי מתירני בלבד: רישיונות ISC, BSD ורישיונות מקבילים עדיפים. כלי עזר ברישיון GPL מוחלפים במידת האפשר. קוד עם רישיונות מעורפלים, מגבילים או משועבדים אינו נכלל במערכת הבסיסית.
- אין הסכמי סודיות או קוד מוגבל: קוד עם מגבלות סודיות, דרישות קוד סגור או קבצים בינאריים שאינם ניתנים לבדיקה אינו מתקבל (מלבד כמה חריגים לקושחה שנכפים עקב מציאות חומרתית).
- פתיחות תיעוד חומרה: צוות OpenBSD הוא תומך נלהב של תיעוד פתוח עבור חומרהתיאו דה ראדט הסביר שוב ושוב שמנהלי התקנים בינאריים מספקים אינם מהימנים ואינם נתמכים; ללא תיעוד, תחזוקה ואבטחה בלתי אפשריים.
- OpenCVS וניהול קוד מקור: הפרויקט היה חלוץ בתחום CVS אנונימי - כל אחד, בכל מקום, יכול לאחזר את קוד המקור המלא בכל גרסה. אפילו כשהתעשייה עברה ל-Git ולמערכות אחרות, OpenBSD מנהלת בקרת גרסאות פתוחה וחזקה משלה לשקיפות מרבית.
- תיעוד כאזרח סוג א': דפי ה-man מתעדכנים תמיד לצד שינויי קוד, מה שהופך את OpenBSD לייחודי באופן שבו היא מעריכה תיעוד מקיף ומדויק כחלק בלתי נפרד מכל יציאה.
חדשנות ביטחונית: מבט מקרוב
בואו נעמיק בכמה מתכונות האבטחה המתקדמות והפילוסופיות שהפכו את OpenBSD לאגדה בקרב חובבי מערכות הפעלה מאובטחות:
- הפרדת הרשאות, ביטול וכרוטינג: דמונים רבים מחולקים ל תהליכי עוזר בעלי הרשאות מינימליותפונקציות קריטיות מבודדות, וגישה מיותרת מבוטלת מוקדם ככל האפשר.
- הקשחת הקצאת זיכרון דינמית: יישום malloc של OpenBSD כולל דפי שמירה, הקצאה אקראית, והגנות מתפתחות ללא הרף מפני שגיאות use-after-free ו-buffer overflow.
- ביקורת קוד פרואקטיבית: הרבה מעבר לבדיקות אבטחה תקופתיות, צוות OpenBSD עוסק ב... ביקורות מתמשכות, כלל-מקוריות לחשוף בעיות בצורה אגרסיבית. כאשר מתגלה סוג חדש של באג, מופעלות סריקות כדי להבטיח שכל בסיס הקוד נבדק; התיעוד ואפילו שרשרת הכלים מתעדכנים לפי הצורך כדי למנוע טעויות עתידיות.
- OpenSSH וקריפטוגרפיה: ההישג הגדול ביותר של OpenBSD הוא OpenSSH, שכעת הוא סטנדרטי דה פקטו ביוניקס, לינוקס ואפילו חלונות (עם LibreSSL). OpenBSD מובילה גם ב שילוב הצפנה חזקה לאורך כל הדרך, במיוחד מאז סמכות השיפוט הקנדית הסרת מגבלות יצוא מסוימות מארה"ב.
- בניות ניתנות לשחזור ואקראיות ליבה: המהדורות האחרונות כוללות קישור מחדש של הליבה בכל אתחול, תוך הבטחה שפריסת התמונה הבינארית משתנה בכל פעם, סיכול התקפות מבוססות זיכרון שמסתמכים על מיקומים סטטיים.
- אבטחה באמצעות ריסון: בכך שלא כללו כל שירות אפשרי בהתקנת ברירת המחדל, OpenBSD שומרת על חשיפה מינימלית. מנהלי מערכת (וטירונים) מוזמנים לחשוב לפני הפעלת שירותים חדשים, ובכך להפחית את הסיכוי לעלייה מקרית או רשלנית בסיכון.
- רישום אבטחה שקוף: הסיסמה המנצחת של OpenBSD במשך שנים הייתה "רק שני חורים מרוחקים בהתקנת ברירת המחדל תוך זמן רב מאוד!", טענה שנותרה חסרת תקדים בתעשייה.
אקוסיסטם של צד שלישי ותת-פרויקטים
למרות ההתמקדות של OpenBSD בליבה קטנה ונקייה, היא הייתה מקום הולדתן של כמה מתוכנות האבטחה וכלי התשתית בקוד פתוח הנפוצים ביותר. רבים מהם החלו כרכיבי OpenBSD לפני שאומצו באופן נרחב:
- OpenSSH: לקוח/שרת SSH הפופולרי ביותר בעולם. הגרסה הניידת שלו זמינה כמעט בכל מערכת הפעלה דמוית יוניקס ואפילו על Windows 10/11.
- PF (מסנן מנות): חומת אש עוצמתית המשמשת ב-FreeBSD, NetBSD ו-macOS.
- דואס: אלטרנטיבה קלת משקל לסודו.
- LibreSSL: פורק מאובטח של OpenSSL, הופעל לאחר שהתגלו פגיעויות בקוד במעלה הזרם.
- OpenBGPD, OpenNTPD, OpenIKED, OpenOSPFD, OpenSMTPD: דמונים קריטיים עבור BGP, סנכרון זמן, VPN, OSPF ודוא"ל בהתאמה - כולם זמינים עבור פלטפורמות אחרות.
- tmux: מרבב טרמינלים פופולרי כעת ברחבי יוניקס, נולד מתרבות כלי הבסיס החזקים של OpenBSD.
- Xenocara, cwm, bioctl, CARP, sndio, spamd ואחרים—כל אחד מהם נבנה תוך התמקדות במינימליזם, נכונות וניידות.
OpenBSD בשטח: מקרי שימוש ופריסות בעולם האמיתי
היכן OpenBSD זורחת? הגישה הנקייה והמוקשחת שלה , המופעלת כברירת מחדל , הופכת אותה לחסרת ערך בתשתיות אבטחה, בסביבות מבוקרות ובכל מקום שתרצו שדברים " פשוט יעבדו " - בצורה מאובטחת, במשך שנים , עם מינימום דרמה של תיקונים.
- חומות אש ונתבים: OpenBSD נותרה פלטפורמה דומיננטית עבור התקני חומת אש מותאמים אישית ומסחריים, לעתים קרובות באמצעות PF, OpenBGPD, וחלק קטן ממערכת הבסיס עבור פריסות מינימליות הניתנות לביקורת. פרויקטים כמו pfSense ו-OPNsense, בעוד שכיום מבוססים על FreeBSD, שאבו השראה במקור מהטכנולוגיות והפילוסופיה של OpenBSD.
- מארחי הבסטיון: אם אתם רוצים שער או מארח קפיצות אדמיניסטרטיבי חשוף חיצונית ומאובטח היטב, OpenBSD הוא הפתרון. הבחירה הראשונה של איש מקצוע שנרתע מסיכונים.
- שרתים מאובטחים: השימוש בו כשרת אינטרנט, דואר, DNS או NFS נפוץ בחנויות המודעות לאבטחה. הודות להפרדת הרשאות ו-chroot כברירת מחדל, סביר להניח שפגיעה בתהליך אחד לא תסכן את המערכת כולה.
- מכשירי רשת: פתרונות אבטחה מסחריים של Calyptix, GeNUA, Armorlogic ואחרים משתמשים ב-OpenBSD כבסיס שלהם בהתבסס על... חיזוי, איכות והנדסת אבטחה חזקה.
- שימוש אישי ומחשב שולחני: עם תמיכה חזקה בחומרה, תיעוד חזק וחבילות שולחן עבודה נרחבות, OpenBSD היא גם אופציה מוצקה עבור אלו המחפשים סביבת יוניקס יציבה במחשב הנייד או בתחנת העבודה שלהם.
כיצד OpenBSD משתווה? מבט על קרובי משפחה של BSD ולינוקס
OpenBSD, FreeBSD ו-NetBSD מקובצים לעתים קרובות יחד, אך הם מציעים טעמים שונים לחלוטין המותאמים לצרכים שונים:
- FreeBSD: הכי גמיש ו מכוון ביצועים, עם מערכת אקולוגית עצומה של צד שלישי, פתרונות אחסון מהשורה הראשונה (ZFS), ו גיבוי מסחרימתאים ביותר עבור תפקידי שרת מכווני ביצועים וכבסיס עבור פרויקטים מסחריים כמו pfSense.
- NetBSD: מפורסם בזכות ניידותו ("כמובן שהוא מריץ את NetBSD" - כמעט על כל דבר, מטוסטרים ועד מחשבים מרכזיים), זהו גן עדן לחובבי תכנון, נהדר עבור חומרה נדירה ופלטפורמות מוזרות.
- OpenBSD: אם הדאגה העיקרית שלך היא אבטחה, תקינות הקוד, ו עדכונים מינימליים ועקביים, OpenBSD הוא ללא תחרות. לא יהיה לו את סט החבילה הגדול ביותר or שיפורי ביצועים מתקדמים, אבל זו תהיה המערכת שאתה סומך עליה שתהיה כזו פשוט ובלתי מתפשר ככל האפשר.
נגד הפצות לינוקס :
- Linux you מנצח תמיכה בחומרה, תוכנות צד שלישי זמינות ומגוון רחב של מערכות אקולוגיות הודות לבסיס המשתמשים העצום והעניין המסחרי שלו. מתאים למחשבים שולחניים, חומרה בסיסית ותפקידי שרת מגוונים.
- OpenBSD: מחליף רוחב בעומק—אבטחה, יציבות ומינימליזם נותנים עדיפות מעל לכל דבר אחר. עקומת הלמידה עבור אלו המורגלים בפרדיגמת לינוקס היא אמיתית, וכך גם הגישה המחמירה יותר לתצורת המערכת ולתיעוד.
גישת OpenBSD למימון קהילתי ופרויקטים
OpenBSD נתמך על ידי הקהילה במובן האמיתי ביותר. הפיתוח העיקרי וחלק ניכר מתחזוקת החומרה מבוצעים על ידי מתנדבים, כאשר התמיכה הכספית מגיעה בעיקר מתרומות אישיות, ארגונים קטנים ותרומה מזדמנת מחברות גדולות יותר או מענקי מחקר.
- קרן OpenBSD: נוצר כדי לספק ישות משפטית למימון, קבלת תרומות ציוד ותמיכת אירועים של מפתחים. היא קיבלה תרומות גדולות ממיקרוסופט, פייסבוק, גוגל, דאק דאק גו ואחרים.
- תמיכה מהשטח: "אנשים קטנים"—משתמשים פרטיים ועסקים קטנים—הם עמוד השדרה של הבריאות הפיננסית של OpenBSD. רכישות הדיסקים, המדבקות והתרומות הכספיות הישירות שלהם שומרות על האורות דולקים."
- שקיפות: קמפיינים לגיוס כספים, הוצאות וקשיים כלכליים (כגון בקשות למימון לכיסוי עלויות חשמל וחומרה) הם פומביים - עדות לפתיחות בכל הרמות הארגוניות.
למה לבחור ב-OpenBSD: חמש סיבות משמעותיות
רשימות תפוצה, דיווח על באגים ומעורבות קהילתית
השקיפות של OpenBSD משתרעת גם על סגנון התקשורת שלה. בין אם אתם פותרים תקלות, מציעים תיקון או מחפשים תמיכה מהקהילה, אתם מוזמנים:
- התקשרו עם רשימות תפוצה רשמיות - הכרזות, באגים, שונות, פורטים, שינויים במקור וטכנולוגיה.
- יש לשלוח דוחות באגים עם נתוני תצורה מדויקים, כולל פלט מלא של dmesg, שלבי השחזור וכל פרטי המערכת. דוחות באגים מקיפים הם קריטיים, הודות לעומק ולכיסוי של הביקורת המתמשכת של OpenBSD.
- תרמו תיעוד, עזרו לענות על שאלות, שלחו קוד, תרמו משאבים או פשוט הפיצו את הבשורה - כל משתמש חשוב, והאתוס של הפרויקט הוא להישאר נגיש לכולם.
קבלת ושדרוג של OpenBSD
להישאר מעודכן זה פשוט - הודות לכלי עבודה צפויים, מתועדים היטב וחזקים:
- הורדה: ניתן לקבל את OpenBSD כמקור דרך CVS אנונימי, קבצים בינאריים מוכנים מראש דרך HTTP, FTP ו-rsync, או, עבור הגרסה הנוסטלגית, CD-ROM פיזי (עד גרסה 6.0).
- התקנה ושדרוג: כלי sysupgrade ו-syspatch הופכים את שמירה על עדכון תקנות המערכת או שדרוג בין גרסאות לפעולה פשוטה.
- ניהול חבילות: כלי pkg* מספקים מנגנונים פשוטים להתקנה, עדכון וניהול תוכנה מעבר למערכת הבסיסית.
מגבלות ושיקולים - האם OpenBSD מתאים לך?
נקודות החוזק של OpenBSD בולטות ביותר בסביבות שבהן אבטחה, משמעת ויציבות הן בראש סדר העדיפויות - אך אין מדובר בפתרון אחד שמתאים לכולם:
- בחירת חבילה: השמיים מערכת אקולוגית של חבילות של צד שלישי הוא עצום אך קטן יותר מזה של לינוקס, כאשר חסרות כמה יישומים מסחריים או נישה פופולריים.
- חומרה: לפני הפריסה, יש לבדוק שוב את רשימות תאימות החומרה, במיוחד עבור מכשירים צרכניים מתקדמים או ציוד היקפי נדיר. צוות הפיתוח נותן עדיפות חומרה חזקה ברמת שרת.
- לא מכוון לכל שולחן עבודה או ענן בקנה מידה גדול: אם מקרה השימוש שלך הוא משחקים, מולטימדיה או עומסי עבודה ייחודיים מאוד המבוססים על ענן, הפצת לינוקס גדולה עשויה להתאים טוב יותר לצרכים שלך.
- תיעוד, לא קוסמים: OpenBSD מניחה שאתה מוכן לקרוא ולעקוב אחר התיעוד הטוב ביותר בתעשייה. אם אתה מעדיף כלי תצורה גרפיים או הגדרה אוטומטית קסומה, דע שהערכים של OpenBSD... תצורה מפורשת וניתנת לשחזור.
השפעתה של OpenBSD מעבר לעצמה
ההשפעה של OpenBSD אינה נמדדת אך ורק על פי בסיס ההתקנות שלה. חלק ניכר מעמוד השדרה של המחשוב המאובטח המודרני - בין אם זה OpenSSH, PF, תנועה לעבר הפרדת הרשאות, דמונים חזקים ברשת, או תרבות של ביקורת קוד פרואקטיבית - מקורו ישירות בפרויקט OpenBSD. אפילו מערכות המריצות לינוקס, חלונות או macOS חבות חוב לפילוסופיה ולכלים הממושמעים של OpenBSD.
עבור מנהל מערכת, חוקר אבטחה או סטודנט שרוצה להבין באמת מה המשמעות של " מאובטח מטבעו ", פריסה, חקירה או תרומה ל-OpenBSD הם נכס מקצועי לא פחות מהישג אישי.
בעולם הטכנולוגי המשתנה במהירות של ימינו, שבו מערכות מעדיפות לעתים קרובות ריבוי תכונות ותאימות על פני הבנה וחוסן, OpenBSD מוכיחה שגישה יציבה, דעתנית וקפדנית מייצרת פלטפורמות שנשארות אמינות במשך עשרות שנים, לא רק מחזורי מוצר . בין אם זה בקצה הרשת שלך, הגנה על הנתונים הרגישים ביותר שלך, או לימוד ערך הנכונות והמשמעת במערכות הפעלה, השיעורים של OpenBSD הם נצחיים, הקהילה שלה מסבירת פנים, ו - ממכשירי אבטחה ועד שרתים קריטיים למשימה - היא נותרה ללא תחרות בתחומה.
כל מה שצריך לדעת על אובונטו 25.10 "Questing Quokka": תכונות, שינויים ותובנות מומחים