
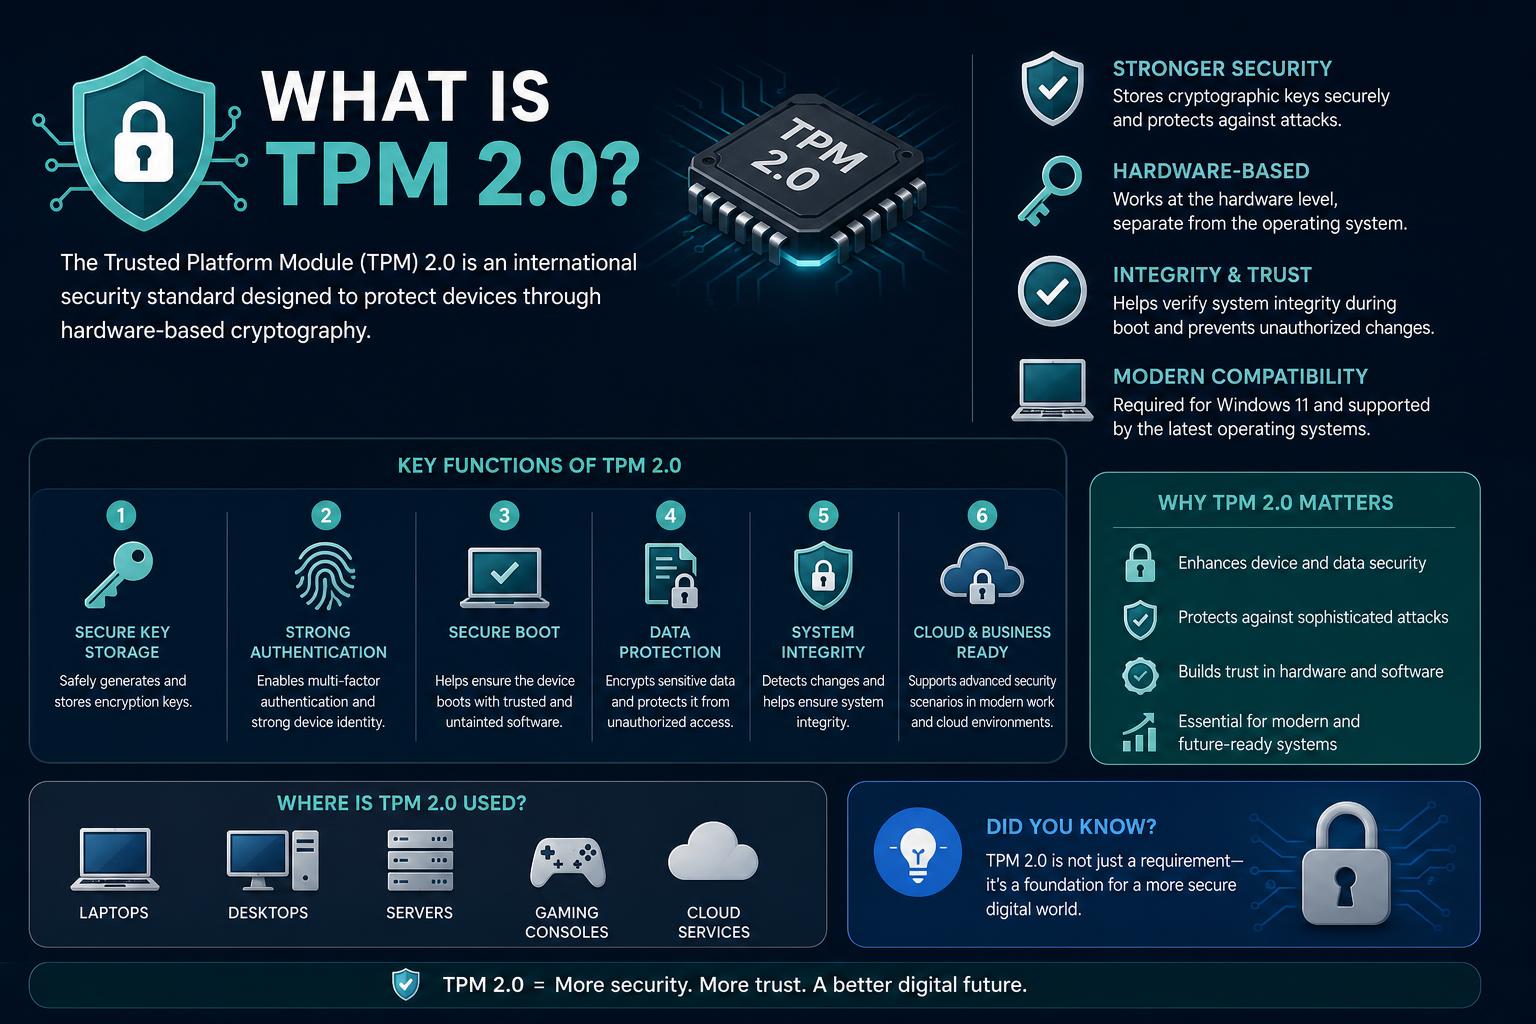
- TPM 2.0は、暗号化キーを保護し、起動時のプラットフォームの整合性を確保するためのハードウェアベースの暗号プロセッサです。
- Windows 11に必須のTPM 2.0は、BitLocker、セキュアブート、Windows Helloなどの高度なセキュリティ機能を提供します。
- TPM 2.0はハードウェアプラットフォームとクラウドプラットフォームの両方で使用されており、複数のオープンソースライブラリを通じて幅広いOSと開発者のサポートが提供されています。
コンピュータセキュリティを理解することは、新しい言語を解読するようなものに感じられるかもしれません。Windows 11が登場し、TPM 2.0について言及し始めたとき、多くの人が「TPM 2.0とは一体何なのか、なぜ重要なのか?」と疑問に思いました。あなたがテクノロジー愛好家であろうと、PCビルダーであろうと、ITプロフェッショナルであろうと、あるいは単にデバイスのアップグレードに興味がある人であろうと、TPM 2.0を理解することはこれまで以上に重要です。TPM 2.0は、Windows 11のような最新のオペレーティングシステムの要件のおかげで、難解な技術文書から直接主流の会話に移行したバズワードの1つです。しかし、この略語の背後には、革新的なセキュリティ機能、ハードウェアによる保護、複雑な技術的選択の世界が広がっています。ここでは、TPM 2.0について知っておくべきこと、その仕組み、重要性、そしてデジタルセキュリティのより広い視野の中でどのように位置づけられるかを解説します。コンピューターのセキュリティに自信を持ちたい方、あるいはWindows 11へのアップグレードを準備している方は、まさにここが最適な場所です。
TPM 2.0とは?その略語の背後にある技術とは?
TPMはTrusted Platform Moduleの略です。これは専用チップで、他のハードウェアに統合されている場合もあれば、マザーボード上に独立して搭載されている場合もあります。コンピュータ上の機密データを保護する上で重要な役割を果たします。現在の標準はTPM 2.0で、ISO/IEC 11889:2015で国際的に認められており、 Trusted Computing Group(TCG)によって管理されています。TPMは2000年代初頭にバージョン1.1bとして登場して以来存在していますが、大きな飛躍はTPM 1.2から2.0への進化です。2.0は下位互換性はありませんが、柔軟性の向上、新しいアルゴリズム、セキュリティの強化を実現しています。TPM 2.0の中核はセキュアな暗号プロセッサとして機能します。つまり、暗号鍵の保管庫であり、コンピュータプラットフォームのハードウェアの信頼の基点となります。起動時にシステムの整合性を検証し、デバイスのIDを保護し、暗号化された鍵、PIN、または生体認証を使用して高度なデータ保護を可能にします。
TPM 2.0がこれほど重要になった理由とは?
長年にわたり、TPM チップは表舞台には現れず、主に企業向けノートパソコン、特定のデスクトップ、または特殊なハードウェアで使用されていました。しかし、Microsoft が Windows 11 の実行に TPM 2.0 をハードウェア要件としたことで状況は劇的に変化しました。突然、何百万ものユーザーが「自分のデバイスには TPM 2.0 が搭載されているか、搭載されていない場合はどうすれば入手できるか」と疑問を抱きました。TPM 2.0 は、BitLocker ドライブ暗号化、Windows Hello 生体認証、セキュア ブートなどの最新のセキュリティ機能に不可欠です。これらの機能は、ランサムウェア、フィッシング、物理的なデバイス盗難が蔓延する世界ではもはや「あれば便利」なものではなく、必須となっています。TPM 2.0 がないと、多くの最新のセキュリティ対策を利用できず、Windows の最新のメジャー バージョンにアップグレードすることもできません。
TPM 2.0の仕組み:頼りになるハードウェア
ソフトウェアベースのセキュリティとは異なり、TPM 2.0は暗号化機能をデバイスのハードウェアに直接統合することで保護を提供します。TPMモジュールは、独立したディスクリートチップ(dTPM)、より大きな集積回路の一部(iTPM)、ファームウェアに組み込まれた(fTPM)、またはソフトウェアでエミュレート/仮想化された(vTPM/ソフトウェアTPM)のいずれかの形態で存在します。最も安全なのはディスクリートチップで、耐タンパー機構も備えているため、攻撃者がPCに物理的にアクセスできたとしても、機密情報にアクセスすることは困難です。
- ディスクリートTPM(dTPM): マザーボードに半田付けされた別個のチップ。最高レベルの物理的セキュリティ。
- 統合型TPM(iTPM): ノートパソコンやマザーボード用のシステムオンチップ(SoC)など、他のチップの一部として組み込まれている。
- ファームウェアTPM(fTPM): システムファームウェア(BIOSやUEFI環境など)に実装されています。Intel(PTT)、AMD(fTPM)など、様々なメーカーで使用されています。
- 仮想TPM(vTPM): ハイパーバイザーまたはクラウドインフラストラクチャ内に存在し、仮想マシン(VM)やリモートシステムに使用されます。セキュリティ上の分離を仮想的に維持します。
- ソフトウェアTPM: 開発やテストに使用されます。真の物理的なセキュリティは備えていませんが、TPMの機能を試すのに役立ちます。
TPM内部には、パスワード、PIN、証明書、暗号鍵、生体認証情報といった重要な情報や機密データが保存・処理されます。ハードウェアベースの乱数発生器と認証メカニズムにより、起動時に信頼できるコードのみが実行され、重要な操作が攻撃者によって偽装されたり、悪意のあるソフトウェアによって侵害されたりすることが防止されます。
TPM 2.0のセキュリティ機能
TPM 2.0は、セキュリティにおける万能ツールです。デバイスの防御力を向上させる幅広い機能を備えています。
- ブート整合性の検証: ファームウェア(UEFI/BIOS)からOSの起動までのブートプロセスを監視することで、PCが既知の信頼できる状態で起動することを保証します。
- プラットフォーム認証: リモートシステムやユーザーに対して、ハードウェアとソフトウェアの設定が改ざんされていないことを証明するものであり、企業ネットワークやクラウド環境に役立ちます。
- 鍵の管理と保管: 暗号鍵を隔離されたメモリに保持することで、マルウェアやシステムRAMスクレイピング技術によるアクセスを防ぎます。
- 製本と封緘: アプリケーションが暗号化されたデータをロックし、特定のシステム状態(例えば、特定のファームウェア、ブート環境、またはユーザー認証情報が存在する場合)でのみ復号化できるようにします。
- ユーザ認証: PIN、生体認証、または物理的な存在確認といった手段と統合することで、Windows HelloやBitLockerなどのシステムを支えます。
- ハードウェアベースの乱数生成: 暗号化操作に不可欠。
その利点は理論上のものにとどまりません。例えば、BitLockerはTPM 2.0を利用して暗号化キーを保護するため、適切な認証情報やハードウェアの改ざん防止機能を突破しない限り、盗難されたデータを解読することはほぼ不可能です。
TPM 2.0とTPM 1.2の違い:何が変わったのか?
BIOSやマザーボードの仕様を調べたことがある方なら、TPM 1.2のような古いバージョンを目にしたことがあるかもしれません。しかし、TPM 2.0ではいくつかの重要な改良が加えられました。
- アルゴリズムのサポート: TPM 2.0はSHA-256、RSA、ECCなど、より現代的な暗号アルゴリズムをサポートしていますが、TPM 1.2は主にSHA-1とRSAに限定されていました。
- 柔軟な階層構造: プラットフォーム、ストレージ、および承認のための複数の独立したキー階層を可能にすることで、キー管理をよりきめ細かく、かつ堅牢なものにします。
- ポリシー承認: 多要素認証、ポリシー連鎖、時間制限付きアクセスなどに基づいた、複雑でカスタマイズ可能な認証ポリシーを追加します。
- NVRAMの改善: TPM 2.0は、より豊富な形式の永続ストレージ(カウンタ、ビットマップ、PINの合否判定など)を提供し、高度なアプリケーションに役立ちます。
- 下位互換性: 互換性はありません。TPM 2.0は大幅なアップグレードであり、ファームウェアやドライバーレベルでTPM 1.2との互換性はありません。これがWindows 11が2.0を必要とする理由の一つです。
簡単に言えば、TPM 2.0はより汎用性が高く、セキュリティも強化されており、今日の相互接続された世界のニーズに対応できるようになっています。
TPM 2.0の一般的な用途
では、TPM 2.0は日常的なコンピューティングにおいてどのように活用されているのでしょうか?主な活用分野をいくつかご紹介します。
- ディスク暗号化: のようなツール BitLockerの そしてLinuxの dm-crypt TPMを使用して暗号化キーをハードウェア内にロックします。たとえ誰かがドライブを取り外したとしても、デバイスのTPM(および必要な認証情報)がなければデータを復号化することはできません。
- セキュアブート: ブートチェーンの各レイヤーをチェックし、起動時にオペレーティングシステムを乗っ取る隠れたマルウェアやルートキットがないことを確認します。
- リモート認証: 機密性の高いシステムやネットワークへのアクセスを許可する前に、コンピュータが信頼できるソフトウェアとファームウェアを実行していることをリモートで検証します。企業環境、クラウドサービス、仮想マシンなどは、この機能に依存していることがよくあります。
- 認証: TPMは、PINベースまたはパスワードレスのサインインを可能にすることで、生体認証データやPINを安全に保存し、Windows Helloや他のオペレーティングシステムにおける同様のプラットフォームをバックアップできます。
- デジタル著作権管理 (DRM): プライバシーへの懸念から近年ではあまり一般的ではないが、厳密に管理された環境であればTPMを使用すれば可能である。
TPM 2.0では、家庭用コンピュータの使用から企業レベルのセキュリティ対策まで、あらゆるものをサポートする基盤となるセキュリティ層が提供されます。
お使いのPCがTPM 2.0をサポートしているかどうかを確認する方法
Windows 11のような新しいオペレーティングシステムには厳しいハードウェア要件があるため、デバイスでTPM 2.0がサポートされていることを確認することが不可欠です。Windowsでこれを行うには、いくつかの方法があります。オプション1:Windowsセキュリティアプリを使用する
- 店は開いています 設定 に移動して 更新とセキュリティ、次に Windows セキュリティ > デバイス セキュリティ.
- 探します セキュリティプロセッサ or セキュリティプロセッサの詳細 セクション。利用可能な場合はそれを選択し、 仕様バージョンWindows 11との互換性については、2.0と表記されるべきです。
- セキュリティプロセッサのセクションが表示されない場合、お使いのPCにはTPMが搭載されていないか、ファームウェア/BIOSでTPMが無効になっている可能性があります。製造元に問い合わせるか、以下の方法を試してください。
オプション2:Microsoft管理コンソールを使用する
- メディア掲載 Windowsキー + R または開く お気軽にご連絡ください メニューを選択し ラン.
- タイプ tpm.msc Enterキーを押します。
- ウィンドウにTPMに関する情報が表示されているか確認してください。「TPMは使用可能です」と表示されていれば問題ありません。 仕様版 2.0以下 TPMメーカー情報互換性のあるTPMが見つからないというメッセージが表示された場合は、UEFI/BIOSでTPMを有効にする必要があるかもしれません。
BIOS/UEFIでTPM 2.0を有効にする方法
お使いのデバイスがハードウェア要件を満たしているにもかかわらず、TPM 2.0が無効になっている場合は、通常、システムファームウェアの設定から有効にすることができます。
- MFAデバイスに移動する 設定>更新とセキュリティ>リカバリ をクリックして 今すぐ再起動 詳細スタートアップの項目を参照してください。
- メニューで、 トラブルシューティング > 詳細オプション > UEFIファームウェア設定 BIOS/UEFIを起動して再起動します。
- ファームウェア設定に入ったら、ラベルの付いたメニューを探してください。 セキュリティ, 高機能, トラステッドコンピューティングまたは類似。TPM設定は次のように表示される場合があります。 セキュリティデバイス, セキュリティデバイスのサポート, TPMの状態, AMD fTPM/PSP fTPM, インテル PTT, etc.
- 該当する設定を有効にして保存し、PCを再起動してください。上記の手順に従ってWindowsメニューを再度確認し、設定が有効になっていることを確認してください。
ヒント:メーカーによってメニューのラベルや構成が異なります。不明な場合は、お使いのデバイスのサポートサイトを参照するか、カスタマーサポートに問い合わせて手順を確認してください。
TPM 2.0サプライチェーンとベンダー
2025年現在、ほとんどの新しいPCとノートPCには、何らかのTPM 2.0サポートが標準で搭載されています。TPMチップとソリューションの主要ベンダーには、Infineon、Microchip(旧Atmel)、Nuvoton、STMicroelectronicsなどがあります。TPM機能は、専用シリコンとして、コントローラに統合された形で、または最新のCPUやSoCのファームウェアの一部として提供されます。一部のマザーボード、特に自作PC向けのものは、出荷時にTPM機能が無効になっているため、新しいOSをインストールしたり、高度なセキュリティ機能を利用したりする場合は、ユーザーが手動で有効にする必要があります。組み込みシステムやIoTデバイス向けには、TPM 2.0チップはさまざまなフォーマット(ATX、Mini-ITX、Micro-ATXなど)で提供されており、セキュリティ基準と業界規制の両方を満たすために、産業用PCやサーバーに標準で搭載されていることがよくあります。
クラウドプラットフォームと仮想化におけるTPM 2.0
クラウドおよび仮想化環境におけるセキュリティは急速に進化している分野であり、TPM 2.0はこの世界に適応してきました。
- Google Compute Engine 最初に主要なクラウドプラットフォームとして提供した 仮想TPM (vTPM)の一部として シールドされた VMAmazon Web Services が提供開始 ニトロTPM 仮想マシン向け。
- 現在、VMware ESXi、KVM+QEMU、Xen、および多くのハイパーバイザーが仮想化TPMをサポートしています。 VirtualBox (バージョン7.0以降)
- ソフトウェアTPMソリューション、例えば libtpmsこれらは、物理的なハードウェアが利用できない場合のテスト、開発、または仮想マシンでの使用に利用できます。
この仮想化機能の拡張により、企業および個人のお客様は、クラウド環境やコンテナ、仮想デバイスにおいても、セキュアブート、ディスク暗号化、アテステーションといったTPM(サードパーティ・プロセッサ)を活用した機能を利用できるようになります。
TPM 2.0とオペレーティングシステムの互換性
TPMのサポートは、オペレーティングシステム全体で大幅に成熟しました。
- Windowsの11: インストールには、最低限TPM 2.0対応ハードウェアが必要です。多くのシステムではTPMチップは搭載されていますが、有効化する必要があります。
- Windows 8 および 10: TPM 2.0をサポートします(ただし、旧型ハードウェアでは一部注意点があります)。
- Windowsの7: マイクロソフトの公式パッチを適用することで、基本的なTPM 2.0サポートにアップデートできますが、フル機能の利用は制限される場合があります。
- Linux: TPM(特にTPM 2.0)のカーネルサポートは、カーネル4.0(2015年)以降存在しています。Ubuntu、Fedora、SUSEといった人気のLinuxディストリビューションには、TPMを活用した高度なセキュリティを実現するためのユーティリティやライブラリが同梱されています。
- Chrome OS: セキュリティ上の目的で、Chromebookには標準でTPM(サードパーティ製プロセッサ)が搭載されています。
- MacOS: Appleは2006年にTPM対応ハードウェアを短期間出荷したが、その後独自のTPMを開発している。 セキュアエンクレーブ システム。セキュアエンクレーブはTPM仕様と互換性がありません。
産業応用と実際のTPM 2.0導入事例
TPM 2.0はノートパソコンやデスクトップパソコンだけのものではありません。以下のような機器に広く搭載されています。
- エンタープライズサーバーと管理対象フリート (例:TPMを内蔵したOracle XシリーズおよびTシリーズ、または専門ベンダーが提供する産業用PC/サーバー製品など)。
- 組み込みおよびIoTデバイス様々なインターフェース(SPI、LPC、I2Cなど)をサポートし、業界標準に準拠しています。
- ネットワークハードウェアチップはイーサネットコントローラやその他のセキュリティモジュールに組み込まれている場合もある。
- クラウドおよびマルチテナント環境TPM(サードパーティ・プロセッシング)を活用した機能により、機密性の高いアプリケーションを実行したり、機密データを仮想化インスタンスに保存したりする際の安全性が向上します。
現在、多くのメーカーはTPMのルート証明書と中間証明書をオンラインでリポジトリに保存しており、ユーザーはTPMチップの真正性と発行元を検証できるようになっている。例としては、AMD、Intel、Infineon、Nuvoton、ST Microelectronicsなどが挙げられる。
ソフトウェアライブラリとTPMスタック:TPM 2.0へのアクセスを容易にする
TPM 2.0を最大限に活用するために、オペレーティングシステムと開発者は、低レベルのTPMインターフェースを介して使いやすいAPIを提供するオープンソースおよびプロプライエタリなTPMソフトウェアスタック(TPMライブラリ)に依存しています。これらのライブラリは、アプリケーション開発、セキュリティツール、およびTPM機能を他のソフトウェアに統合するために不可欠です。主なプロジェクトとライブラリには、次のものがあります。
- tpm2-tssLinuxの世界で広く採用されており、TCG仕様で規定されているシステムAPI(SAPI)、拡張システムAPI(ESAPI)、および機能API(FAPI)を実装しています。高レベルの操作やリモート認証プロジェクト(CHARRAなど)によって、その適用範囲が拡大されています。
- ibmtssIBMのオープンソースTPM 2.0ソフトウェアスタックは、TPMコマンドへの直接マッピングと、より豊富なAPIを提供します。IBMはリモートアテステーションサーバー(IBM ACS)も提供しています。
- go-tpm: クラウドおよびクロスプラットフォームシステムで使用される、GoogleのGoベースのTPMライブラリ。高度な機能のための認証プロジェクトが含まれています。
- wolfTPM: 十分に文書化された使用方法とサンプルコードを備え、プラットフォーム間で移植可能なC言語ベースのスタック。
- TSS.MSRMicrosoftのTPMスタックを採用しており、Windowsシステムと(依存関係があれば)Linuxシステムの両方と容易に統合できます。
これらのスタックを使用する開発者は、TPMを基盤としたセキュアストレージ、暗号化処理、認証サービスなどを活用するアプリケーションを構築できます。しかも、デバイスやOS固有の複雑さの多くを抽象化できます。
セキュリティ上のメリットとリスク:全体像
TPM 2.0はセキュリティ面で大きな利点をもたらしますが、攻撃に対して完全に耐性があるわけではありません。以下に率直な見解を示します。
- 物理的攻撃: 高度な技術を持つ攻撃者であれば、物理的なアクセス権(研究所、特殊なプローブ、または復号ハードウェアなど)があれば、いつかTPMチップを突破できるかもしれないが、そのためには膨大なリソースと専門知識が必要となる。
- ファームウェアの脆弱性: ベンダーによるTPMファームウェアの実装に欠陥がある場合、攻撃者はそれを悪用する可能性があります。特に、悪名高いROCA脆弱性は、一部のInfineon製TPMで脆弱なRSA鍵を許容するものでした(現在は最新のファームウェアで修正されています)。
- 通信とバス攻撃: 堅牢なTPMチップを搭載していても、攻撃者はマザーボード上を流れるデータを盗み取ろうとする可能性があるため、システムのあらゆる部分を考慮する必要がある。
- コールドブート攻撃: 旧システムでは、スリープ/休止状態中または休止状態後にRAMのデータ残余が抜き取られ、機密情報が漏洩する可能性があった。TPM 2.0のアーキテクチャはこれらのリスクを軽減するが、システム設計は依然として重要である。
- ソフトウェアエミュレーションと仮想化: ソフトウェアTPMやvTPMの実装は有用ではあるものの、ホストまたはハイパーバイザーの分離保証に依存している。ハードウェアTPMのような堅牢な物理的保護は提供しない。
ファームウェア、オペレーティングシステム、およびドライバを常に最新の状態に保つことが重要です。主要メーカーは、脆弱性の修正や暗号化機能の改善のために、定期的にフィールドアップグレードを提供しています。WindowsおよびLinuxシステムには、TPMの検査、リセット、または管理を行うためのコマンドラインツール(tpmtool、tpmvscmgr、tpm2-toolsなど)が用意されています。詳細については、OSのマニュアルを参照してください。
批判、プライバシーに関する懸念、そして公開討論
TPMの導入は、物議を醸さずには済まなかった。リチャード・ストールマンのような人物を含むプライバシー擁護派は、「裏切り者のコンピューティング」、つまり最終的にユーザーの利益よりもベンダーや第三者の利益を優先するマシンの可能性を懸念している。TPMはDRMの強制、ソフトウェアのリモート認証や拒否、監視の有効化などに悪用される可能性があると主張する人もいるが、TPM 2.0の仕様自体は、そのような使用を義務付けても禁止してもいない。VeraCryptや旧バージョンのTrueCryptといった人気のディスク暗号化ツールは、物理的な攻撃者や管理者が他の手段でTPMの保護を回避できると主張し、TPMの直接的なサポートを意図的に避けている。議論は続いているが、TPM 2.0は、ほとんどの既成の企業および消費者向けセキュリティユースケースにとって依然として重要である。注意すべき点として、TPMは、すでにシステムに対する完全な管理者権限や物理的な制御権を持つ決意の固い攻撃者を阻止するようには設計されていない。TPMは、そのような攻撃をはるかに困難で、コストがかかり、検出されやすくするように設計されているが、そのような状況下で完全に安全なシステムは存在しない。
TPM 2.0 承認キーと証明書管理
TPM 2.0モジュールはそれぞれ、製造時に固有の非対称鍵(主にRSAとECC)がプロビジョニングされ、不揮発性TPMメモリに保存されます。これらはエンドースメントキー(EK)と呼ばれます。メーカーはEK用の証明書を、多くの場合X.509 DER形式で提供します。最新のシステムは、これらの証明書を使用して真正性を検証し、重要なリソースへのアクセスを許可します。クラウドツールやエンタープライズツールを使用している場合は、適切なベンダー認証局(AMD、Intel、Infineon、Nuvoton、NationZ、ST Microなど)の証明書をダウンロードして信頼するようにしてください。
ファームウェアのアップグレードとTPMバージョンの移行
フィールドアップグレードとは、TCGがTPMファームウェアのアップデートを指す用語です。TPM 1.2から2.0への移行は、一部のベンダーではロールバックが制限された一方通行のプロセスとして処理されます。TPM 1.2は通常ディスクリートチップでしたが、TPM 2.0はプラットフォームとユースケースに応じて、ディスクリートハードウェア、集積回路、またはファームウェアとして提供されます。ファームウェアのアップグレードと移行に関するガイダンスについては、OEMの最新ツールとマニュアルを常に確認してください。
仮想化、コンテナ、クラウドにおけるTPM 2.0
クラウドブームにより、TPMの新たなユースケースと実装が生まれています。vTPM (仮想TPM)を使用すると、クラウドプロバイダーとハイパーバイザーは、各仮想マシンに対して物理TPMの特性をシミュレートできます。例えば、次のようになります。
- Googleクラウド シールドVMの一部としてvTPMを提供します。
- AWS Nitro TPM Amazon Web ServicesのインフラストラクチャにTPM(サードパーティ・プロダクト・モジュール)を活用した機能をもたらします。
- QEMUとKVM ゲストOS向けに、物理チップのパススルーとエミュレートされたTPMの両方をサポートします。
- VirtualBox バージョン7.0以降、仮想TPMのサポートが有効になります。
- Xenは、各ゲストシステム向けに独自の仮想ソフトウェアTPM(サードパーティ製プロセッサモジュール)を提供します。
TPMとトラステッドコンピューティングの未来
世界がリモートワーク、クラウドコンピューティング、ハイブリッドアーキテクチャへとさらに傾倒するにつれ、TPMの役割はますます重要になっています。標準規格は継続的に改訂され、業界からも広く支持されているため、TPM 2.0(およびその後継規格)は、ハードウェアベースの信頼性とサイバーセキュリティインフラストラクチャの基盤として今後も重要な役割を担い続けるでしょう。定期的なファームウェアとソフトウェアのアップデートにより、この規格は新たな攻撃やユースケースに対しても高い耐性を維持しています。Microsoft Pluton、ARM TrustZone、AppleのSecure Enclaveなど、次世代のセキュリティプラットフォームも登場しており、それぞれが同様の隔離された暗号化環境を活用しています。それでもなお、TPMの柔軟性と幅広いOS/ハードウェアサポートにより、エコシステム全体にわたって他に類を見ない影響力を発揮します。TPM 2.0は最初は複雑に思えるかもしれませんが、コンピュータのデジタルライフを守る強力なセーフガードです。OSのアップグレード、企業ネットワークのセキュリティ強化、あるいは単に機密情報の保護など、どのような目的であれ、TPM 2.0の仕組みを理解することで、一歩先を行くことができます。セキュリティ上の脅威が絶えず進化する現代において、このような堅牢なハードウェアベースのツールを味方につけることは、もはや贅沢ではなく、現代社会における必要不可欠なものとなっている。