
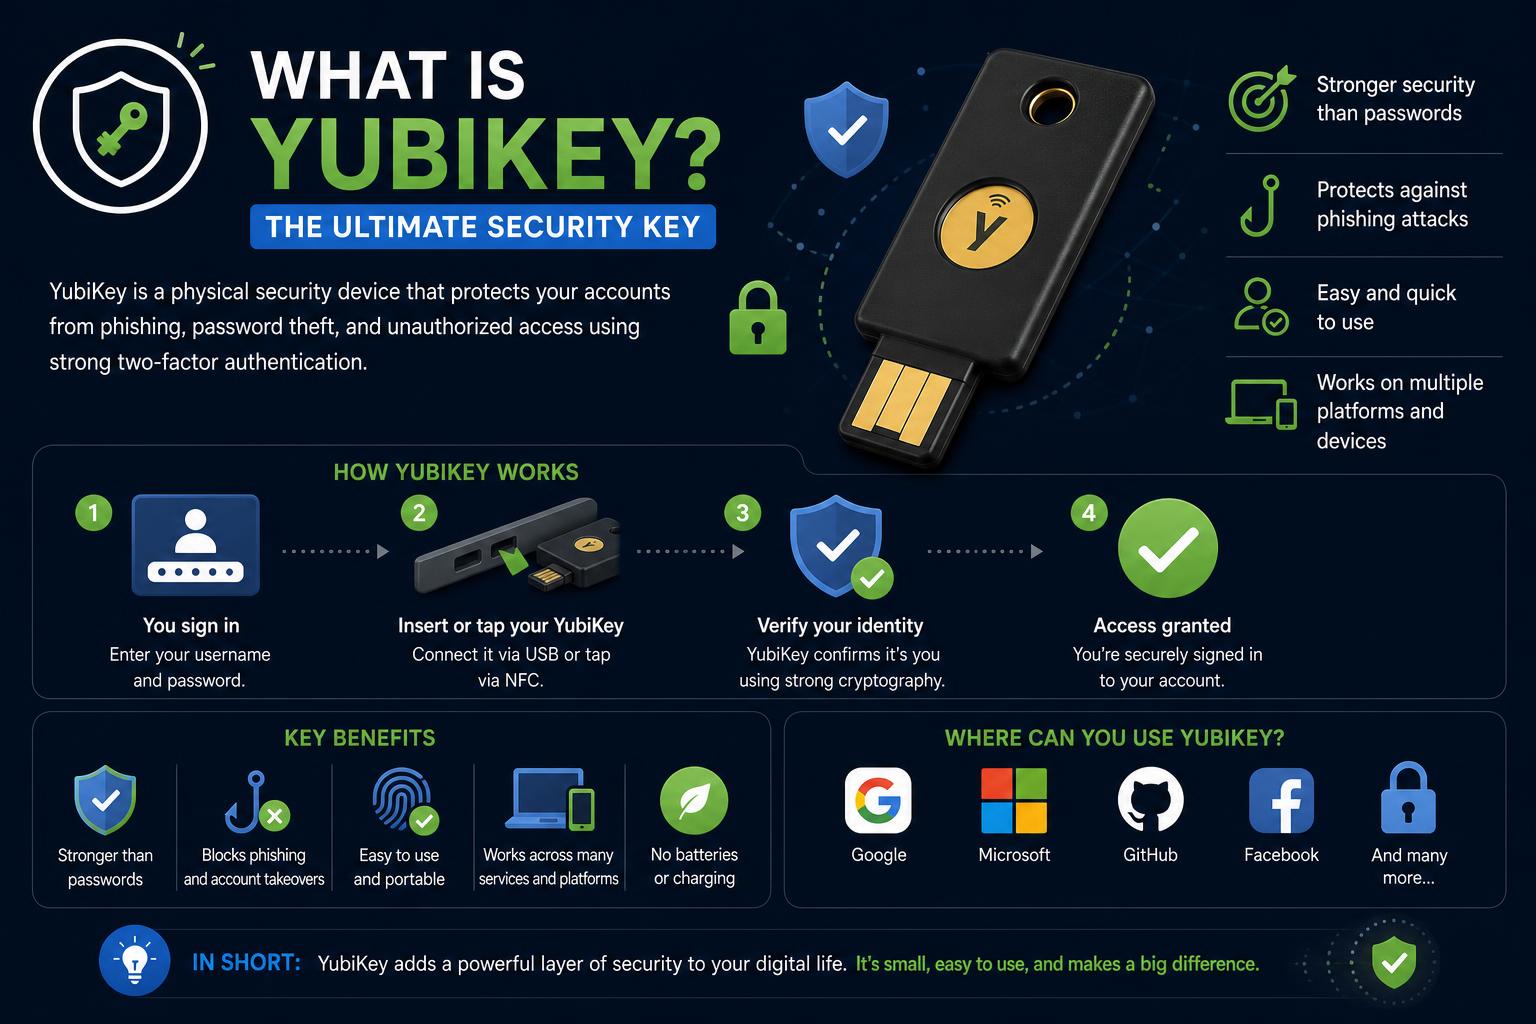
- Nag-aalok ang YubiKey ng walang kapantay na seguridad sa pamamagitan ng hardware-based authentication, pagharang sa phishing at mga remote attack.
- Sinusuportahan nito ang maraming protocol tulad ng FIDO2, U2F, OTP, at sumasama sa mga nangungunang platform at pamantayan sa pagsunod.
- Ang pagsasama-sama ng YubiKeys sa iba pang mga pamamaraan ng MFA ay nagsisiguro ng matibay na seguridad para sa mga mahahalagang gumagamit habang pinapayagan ang scalability.
Sa digital na mundo ngayon, ang pagprotekta sa iyong online na pagkakakilanlan ay mas mahalaga kaysa dati. Habang lumalaki ang pagiging sopistikado at dalas ng mga cyberattack, ang mga tradisyonal na pamamaraan ng seguridad na nakabatay sa password ay hindi na nag-aalok ng sapat na proteksyon. Ang mga cybercriminal ay umangkop na upang malampasan ang single-factor authentication, na ginagawang madali para sa kanila na makakuha ng hindi awtorisadong pag-access sa pamamagitan ng phishing, credential stuffing, at iba pang tusong taktika. Lumikha ito ng agarang pangangailangan para sa matatag at madaling gamiting mga solusyon tulad ng YubiKey. Isipin ang pag-log in sa iyong mahahalagang account sa isang simpleng pag-tap, na may kumpiyansa na kahit ang pinaka-batikang hacker ay hindi kayang gayahin. Iyan ang pangako ng YubiKey – isang maliit ngunit makapangyarihang hardware authentication device na magbabalik sa iyo sa kontrol ng iyong digital na seguridad. Ngunit ano nga ba ang YubiKey? Paano ito mas mahusay kaysa sa iba pang mga opsyon na two-factor authentication (2FA), at mayroon ba itong anumang mga disbentaha? Kung handa ka nang seryosohin ang pagprotekta sa iyong data, device, at account, alamin natin ang lahat ng kailangan mong malaman tungkol sa YubiKey – mula sa pangunahing teknolohiya hanggang sa praktikal na pag-setup, paghahambing sa totoong mundo, at mga tip ng eksperto upang maiwasan ang mga karaniwang patibong.
Ano ang isang YubiKey?
Ang YubiKey ay isang maliit na hardware device na ginawa ng Yubico na nagsisilbing secure access key para sa iyong mga online account at digital asset. Hindi tulad ng mga conventional 2FA methods tulad ng SMS, email, o authenticator app, ang YubiKey ay isang pisikal na tool na ikokonekta mo sa iyong computer, laptop, o mobile device. Kapag nakasaksak na, pindutin mo lang ang button nito o hawakan ang sensor nito, at magpapadala ito ng kakaibang code sa authentication server , na magpapatunay sa iyong pagkakakilanlan. Ang prosesong ito ay napakabilis at halos imposibleng makapasok nang malayuan para sa mga malisyosong aktor. Ang pinagmulan ng YubiKey ay nagmula sa pagnanais na lumikha ng isang ubiquitous at user-friendly na solusyon sa seguridad. Itinatag noong 2007 nina Jakob at Stina Ehrensvärd sa Sweden, ang Yubico ay naging kasingkahulugan ng tamper-resistant hardware authentication. Pinagsasama ng pangalan ng device ang "your ubiquitous key" sa "yubi," ang salitang Hapon para sa "daliri" – na nagbibigay-diin sa pisikal na katangian nito at sa aksyon ng user na kinakailangan para sa seguridad.
Paano Gumagana ang YubiKey?
Ang YubiKey ay hindi lamang isang magarbong USB stick – ito ay isang sopistikadong tool sa kriptograpiko na may mga patong-patong na mekanismong pangproteksyon. Sa kaibuturan nito, ang bawat YubiKey ay naglalaman ng isang ligtas na elemento (isang espesyal na chip) na partikular na idinisenyo upang bumuo at mag-imbak ng mga sikretong kriptograpiko . Ang mga sikretong ito ay hindi kailanman umaalis sa device . Kapag nag-log in ka sa isang site o application na sumusuporta sa hardware authentication, pinapatunayan ng iyong YubiKey ang iyong pagkakakilanlan sa pamamagitan ng digital na pagpirma sa isang hamon na inihaharap ng serbisyo. Tinitiyak ng cryptographic handshake na ito na tanging ang isang taong may hawak ng iyong natatanging key ang makaka-access sa iyong mga protektadong account. Sinusuportahan ng YubiKeys ang maraming protocol ng authentication:
- FIDO2/WebAuthn: Pinapagana ang mga pag-login na walang password gamit ang mga modernong browser at mga sinusuportahang platform. Ito ang pamantayang ginto para sa phishing-resistant at password-free na access.
- FIDO U2F (Pangkalahatang Pangalawang Salik): Isang protocol na nakabatay sa hardware mula sa nakaraang henerasyon na ginagamit bilang karagdagang layer kasama ng mga password. Malawak pa ring tugma sa mga pangunahing platform.
- Mga Minsanang Password (OTP): Para sa pagiging tugma sa mga tradisyunal na sistema, ang YubiKeys ay maaaring makabuo ng mga lubos na ligtas na one-time-use code, mas mahaba at mas matatag kaysa sa karaniwang 6-digit na app code.
- SUMPAHAN-TOTP/HOTP: Ang mga karaniwang time-based (TOTP) at event-based (HOTP) na protocol ay sinusuportahan ng maraming authenticator app, ngunit may code generation na naka-secure sa hardware.
- PIV/Smart Card at OpenPGP: Ginagamit para sa mga advanced na gawain sa seguridad tulad ng pag-encrypt ng file at mga digital na lagda.
Ang paghawak o pagpindot sa YubiKey ay nagsisilbing pisikal na kumpirmasyon ng iyong presensya, na humahadlang sa mga remote attacker na makakuha ng access kahit na nakawin nila ang iyong mga kredensyal. Ang beripikasyong ito na "human-in-the-loop" ay isang mahalagang pagkakaiba na nagpapaiba sa mga hardware key mula sa mga opsyon na software-only.
Bakit Itinuturing na Superior na Paraan ng 2FA ang YubiKey?
Karamihan sa mga tao ay pamilyar sa 2FA (two-factor authentication) sa pamamagitan ng mga pamamaraan tulad ng mga SMS code o mga numerong binuo ng app. Ang mga opsyong ito ay nagdaragdag ng karagdagang patong ng seguridad, ngunit mayroon din silang mga limitasyon:
- Ang mga SMS at email code ay mahina sa interception, mga pag-atake ng SIM swapping, at phishing.
- Bagama't mas ligtas ang mga authenticator app, maaaring makompromiso kung ang iyong telepono ay na-hack o kung ang unang seed ay naharang.
- Ang parehong pamamaraan ay may kasamang manu-manong pagpasok ng code, na maaaring maging abala, madaling magkamali, at magdulot ng mga pagkaantala.
- Hindi na kailangang manu-manong maglagay ng mga code. Ikonekta lang ang key (o i-tap gamit ang NFC kung sinusuportahan) at pindutin ang button.
- Hindi kailanman lumalabas ang mga sikretong kriptograpiko sa device at hindi maaaring makuha kahit sa pamamagitan ng mga pisikal na pag-atake o malware.
- Naka-built in na ang resistensya sa phishing. Kayang kilalanin at tanggihan ng YubiKey ang mga pagtatangkang mag-login mula sa mga peke o ginayang URL, dahil ang proseso ng pagpapatunay ay nakatali sa lehitimong URL.
- Ang mga hardware-generated code ay mas mahaba at mas ligtas laban sa brute-force o interception attacks.
- Maaari mong ma-access ang maraming account at device gamit ang isang key lang, para maging madali ang paglipat sa iba't ibang platform.
Mga Uri at Protokol: Ano Talaga ang Magagawa ng Isang YubiKey?
Ang mga YubiKey ay hindi isang aparatong akma sa lahat; ang mga ito ay makukuha sa iba't ibang modelo at sumusuporta sa malawak na hanay ng mga pamantayan. Para maunawaan ang kanilang mga kakayahan:
- YubiKey 5 Serye: Ang pangunahing modelo, na makukuha sa iba't ibang form factor (USB-A, USB-C, nano, NFC, Lightning), na sumusuporta sa mga protocol tulad ng FIDO2, U2F, OTP, OATH, PIV, at OpenPGP.
- Serye ng YubiKey Security Key: Nakatuon sa FIDO2/WebAuthn, mainam para sa mga pag-deploy ng login na walang password.
- Serye ng YubiKey Bio: Pinagsasama ang biometric authentication (fingerprint) sa lakas ng FIDO2 protocol. Ang biometric data ay nananatili sa key at hindi naka-sync sa cloud.
- YubiHSM 2: Isang hardware security module para sa mga server at mga gawaing kriptograpiko sa mga kapaligirang pang-enterprise.
Mga sinusuportahang protokol:
- FIDO2/WebAuthn: Para sa mga pag-login na walang password at phishing-resistant sa mga modernong platform.
- FIDO U2F: Para sa mga legacy na 2FA system, na sinusuportahan ng Google, Facebook, GitHub, at iba pa.
- Yubico OTP: Ang pagmamay-ari na protocol ng Yubico para sa mga minsanang password na may mataas na entropy at seguridad.
- SUMPAHAN-TOTP/HOTP: Mga karaniwang secure code para sa compatibility ng app, na may hardware-based generation.
- PIV (Pagpapatunay ng Personal na Pagkakakilanlan): Pamantayan ng smart card para sa mga digital na lagda at pag-encrypt.
- OpenPGP: Para sa mga ligtas na operasyon ng email at file.
Paghahambing ng YubiKey sa Iba Pang Mga Pagpipilian sa MFA
Hindi lahat ng two-factor solution ay nag-aalok ng parehong antas ng seguridad o kadalian ng paggamit. Narito kung paano inihahambing ang YubiKey sa iba pang karaniwang mga opsyon:
- Kumpara sa mga SMS code: Maaaring ma-invade ang mga database ng mobile carrier, at ang pagpapalit ng SIM ay isang kilalang taktika. Ang YubiKey ay nangangailangan ng pisikal na pag-aari at hindi maaaring ikompromiso nang malayuan.
- VS. Mga app ng Authenticator: Bagama't mas ligtas, nangangailangan ang mga ito ng mabilis na pag-access at pagta-type ng mga code, na maaaring maging abala at madaling maapektuhan kung makompromiso ang telepono. Isinasagawa ng YubiKey ang aksyon sa isang tap lang.
- V. Pag-verify ng email: Kung ang isang umaatake ay makakuha ng access sa iyong email, maaari nilang mabawi ang ganap na kontrol. Pinapanatili ng YubiKey ang seguridad sa antas ng hardware nang hindi umaasa sa mga ikatlong partido.
- VS. Mga pamamaraang biometriko: Hindi mababago ang biometric security; kung makompromiso, mawawala ang layer na iyon. Pinapanatili ng YubiKey ang proteksyon sa hardware nang hindi inilalantad ang biometric data.
- VS. MFA na nakabatay sa software: Ang YubiKey ay gumagana nang hiwalay sa operating system at nag-aalok ng karagdagang pisikal na proteksyon laban sa malware.
[kaugnay na url=”https://www.ikkaro.net/what-is-bittorrent/”]
Bakit ang YubiKey ang Pinili para sa mga High-Value at High-Risk na Gamit
Ang mga YubiKey ay hindi lamang para sa mga ultra-paranoid na IT professional – ang mga ito ay lalong kinakailangan para sa mga user na kumokontrol sa mga sensitibong sistema o mahahalagang asset. Narito kung paano nagiging mahalaga ang proteksyon ng hardware tulad ng YubiKey sa mga kritikal na kapaligiran:
- Mga administrador ng imprastraktura ng sistema, database, o cloud: Ang pagkawala ng kontrol ay maaaring magdulot ng mga kapaha-pahamak na paglabag at mga komplikasyon sa regulasyon. Ang proteksyon sa YubiKey ay kadalasang isang kinakailangan sa pagsunod.
- Pag-access sa mga plataporma sa pamamahala ng pananalapi at kaban ng bayan: Para maglipat ng malalaking halaga o maglantad ng kumpidensyal na impormasyon, tanging ang mga hardware key lamang ang nag-aalok ng kinakailangang seguridad.
- Mga tagapamahala ng pagkakakilanlan at mga tagapagbigay ng SSO: Ang pag-secure ng mga account na ito ay pumipigil sa mga umaatake na makabuo ng mga bagong kredensyal.
- Mga repositoryo ng code at mga pipeline ng CI/CD: Ang pagprotekta sa mga developer account ay nakakatulong na mabawasan ang mga kahinaan sa supply chain.
- Mga industriyang tinatarget ng mga advanced na pag-atake ng phishing, tulad ng mga sektor ng pangangalagang pangkalusugan, legal, at pinansyal.
[kaugnay na url=”https://www.ikkaro.net/what-is-vibe-coding/”]
Ang YubiKey ba ang Laging Pinakamahusay na Opsyon? Kapag ang mga App ay Isang Mabisang Pagpipilian
- Mga plataporma para sa malawakang mamimili (social media, e-commerce): Mahirap hilingin sa lahat na magkaroon ng pisikal na susi; ang mga libreng app sa mga mobile device ay nagbibigay ng matibay at madaling ipatupad na antas ng seguridad.
- Mga gumagamit na ipinamahagi sa buong mundo o pansamantalang gumagamit: Ang pagpapadala ng mga pisikal na susi ay maaaring maging isang hamon sa logistik, samantalang ang mga app ay nagbibigay-daan sa agarang pandaigdigang pag-deploy.
- Mahigpit na badyet at mabibigat na kapaligiran ng teknikal na suporta: Walang karagdagang gastos ang mga app at madaling mapalawak sa buong base ng gumagamit.
- Mga pag-setup ng BYOD at mabilis na onboarding: Nag-i-scan ang mga user ng QR code at nag-e-enroll sa loob ng ilang segundo, na nagpapalakas sa pagtanggap at proteksyon.
- Pagbawi ng pagkalugi: Pinapayagan ng mga app ang mga simpleng opsyon sa pag-backup at pagbawi, samantalang ang mga pisikal na key ay nangangailangan ng karagdagang pamamahala.
[kaugnay na url=”https://www.ikkaro.net/restoring-windows-10-to-factory-settings/”]
Sa Ilalim ng Hood: Paano Gumagana ang Teknolohiya ng YubiKey
Ang YubiKey ay higit pa sa isang magarbong input device. Ang seguridad nito ay nagmumula sa kombinasyon ng matalinong hardware, pinatibay na cryptography, at matalinong disenyo.
Ligtas na Pag-iimbak ng Elemento at Susi
Ang bawat YubiKey ay may kasamang nakalaang secure element , o cryptographic chip, na partikular na ginawa upang mapaglabanan ang pakikialam, reverse engineering, at mga side-channel na pag-atake. Hindi kailanman umaalis sa hangganang ito ng hardware ang mga private key. Kahit na pisikal na hawak ng isang hacker ang device, ang pagkuha ng mga sikreto ay nangangailangan ng mga advanced na kagamitan at kadalubhasaan na higit pa sa magagamit ng karamihan sa mga umaatake.
Pangangasiwa ng Protocol
Ang mga kredensyal ng FIDO2 at U2F ay nalilikha sa pamamagitan ng proseso ng pagpapares sa server, kung saan nilo-lock ang isang pares ng public-private key sa isang partikular na pinagmulan ng domain. Nangangahulugan ito na:
- Kahit na malinlang ka ng pekeng login page o phishing site, sinusuri ng iyong YubiKey ang pinagmulan ng domain sa antas ng protocol at hindi ito magpapatotoo para sa maling site.
- Ang mga login na walang password (passkey) ay gumagamit ng parehong arkitektura na ito, kung saan ang mga kredensyal ay hindi kailanman ibinubunyag sa labas ng chip.
Ang mga One-Time Password (Yubico o OATH) ay nabubuo lamang kapag pisikal mong hinawakan o pinindot ang key, at ang haba/kumplikado nito ay ginagawa itong mahirap hulaan o maharang.
Pisikal na Patunay ng Presensya
Ang pisikal na paghawak o pagpindot sa buton sa YubiKey ay hindi isang gimik: pinapatunayan nito sa server na mayroong totoong tao sa device, hindi malware o isang remote script. Kinukumpirma ng mga sensor ng device ang isang totoong paghawak (hindi lamang electrical contact), at ang authentication ay may takdang panahon upang higit pang mabawasan ang panganib na maaaring i-hijack ng isang sinimulang login request.
Imbakan at Kakayahang umangkop
Ang mga kredensyal ng residente (natutuklasan) ay pisikal na nakaimbak sa device, na nagbibigay-daan sa tunay na pag-login nang walang username, ngunit limitado ang bilang batay sa modelo ng device (mula 25-100 kredensyal ng residente). Ang mga kredensyal ng hindi residente ay kinukuha on-demand, walang limitasyon ang bilang ngunit hinihiling sa iyo na magbigay ng username sa pag-login. Ang teknikal na kakayahang umangkop na ito ay mahalaga para sa mga organisasyong nagpaplano ng mga paglipat na walang password o sumusuporta sa daan-daang serbisyo gamit ang isang key lamang.
Pag-setup ng YubiKey: Paano Magsimula
Ang pag-set up ng iyong YubiKey ay madali lang – at hindi gaanong naiiba sa pag-set up ng app-based na 2FA. Ang mga pangkalahatang hakbang ay:
- Isaksak ang iyong YubiKey sa USB port ng iyong device o mag-tap gamit ang NFC (para sa mga mobile/compatible na modelo).
- Bisitahin ang site ng pag-setup ng Yubico: https://www.yubico.com/setup/ at piliin ang iyong aparato.
- Piliin ang mga serbisyong gusto mong i-secure. Ang mga pangunahing platform tulad ng Google, GitHub, Dropbox, Microsoft, at Twitter ay pawang sumusuporta sa YubiKey 2FA.
- Sundin ang mga tagubilin sa screen: karaniwan, ididirekta ka sa mga setting ng seguridad ng iyong account, i-click para magparehistro ng security key, pagkatapos ay ipasok at i-tap ang iyong YubiKey.
- Bilang opsyon, bigyan ang iyong YubiKey ng pangalan na hindi mo malilimutan – lalong makakatulong kung namamahala ka ng maraming key.
- Ulitin kung kinakailangan para sa lahat ng iyong mahahalagang account.
Mga Hindi Aksidenteng Trigger at Pang-araw-araw na Paggamit
- I-configure ang iyong YubiKey para mangailangan ng matagal na pagpindot para makabuo ng mga OTP kung sakaling aksidente mo itong ma-trigger.
- Kung sakaling may lumabas na code, maaari itong mapawalang-bisa sa pamamagitan ng mga serbisyo ng Yubico o sa pamamagitan lamang ng paggamit muli ng key (ang code ay para sa isang beses lamang gamitin at nagiging hindi wasto pagkatapos gamitin).
[kaugnay na url=”https://www.ikkaro.net/how-to-play-tomodachi-life-on-pc/”]
Paggamit ng YubiKey sa Iba't Ibang Device
Nawala ang Iyong YubiKey? Paano Pamahalaan ang Pagbawi
- I-set up mga backup na code at iimbak ang mga ito sa isang ligtas at offline na lokasyon.
- Magdagdag ng susi ng reserba para sa bawat account; magparehistro ng pangalawang YubiKey o ibang hardware solution at itago ito sa ligtas na lugar.
- Kung wala kang backup, maraming serbisyo ang nag-aalok ng mga proseso ng pagbawi (pag-verify ng pagkakakilanlan, suporta), bagama't kadalasan ay mabagal ang mga ito. Ang pagpaplano nang maaga ay nakakabawas sa mga panganib.
- Kapag naibalik na ang access, alisin ang nawawalang key mula sa mga setting ng iyong account; ang key mismo ay walang naglalaman ng sensitibong impormasyon na magpapadali sa pagtukoy o paggamit nito nang mali.
Detalyadong Paghahambing: YubiKey kumpara sa Iba Pang 2FA Device at App
| katangian | YubiKey | Authenticator app |
|---|---|---|
| Pagpasok ng Kodigo | Pindutin ang key, awtomatiko | Basahin at i-type ang code |
| Paglaban sa Phishing | Hinaharangan ang mga pekeng site (nakatali sa pinagmulan) | Mahinang maapektuhan ng real-time relay |
| Pisikal na Seguridad | Rated IP68, walang gumagalaw na bahagi, hindi tinatablan ng pakikialam | Nakasalalay sa pangkalahatang kalusugan ng device |
| Dependency ng Device | Gumagana offline, hindi nangangailangan ng baterya | Kailangan ng gumaganang telepono/baterya/app |
| Pagbawi | Kinakailangan ang backup key/backup codes | Sinusuportahan ang cloud sync o backup codes |
| Paglaban sa Malware | Nakahiwalay ang hardware | Maaaring i-extract kung nakompromiso ang device |
| Kakayahang magamit | I-plug and play, walang manu-manong pagta-type | Dapat hanapin/i-transcribe ng user ang mga code na mabilis magbago |
| gastos | ~$50 bawat user bawat key | Libre (mga pag-download sa app store) |
[kaugnay na url=”https://www.ikkaro.net/guide-to-arduino-ide/”]
Pagsasama, Pamamahala, at Kakayahang Gamitin sa Malaking Sukat
Ang pag-deploy ng YubiKeys sa isang malaking organisasyon ay nagdudulot ng mga hamon, ngunit naghahatid din ng mga pangunahing benepisyo.
Mga Pagpipilian sa Pagsasama
Ang YubiKeys ay maaaring isama sa halos lahat ng modernong sistema ng pamamahala ng pagkakakilanlan at pag-access, kabilang ang:
- Microsoft Azure AD at Entra ID
- Mga Google account para sa Google Workspace at mga Google account para sa mga mamimili
- Okta, Auth0, at iba pang pangunahing tagapagbigay ng SSO
- GitHub, GitLab, Bitbucket, at mga repositoryo ng code
- Mga VPN, firewall, at mga lumang login sa pamamagitan ng suporta ng OTP
- Mga workstation (macOS, Windows, Linux) gamit ang smart card o FIDO2
Ang susi ay ang pagtatasa kung aling mga sistema ang katutubong sumusuporta sa FIDO2/WebAuthn at alin ang mangangailangan ng OTP o PIV compatibility. Unti-unting nagiging katulad ng mga hakbang para sa wastong paggamit ng mga advanced na protocol sa pamamahala ng pagkakakilanlan at seguridad ang pamamaraang ito.
Mga Aralin sa Pamamahala at Pag-scale ng Gumagamit
Maglalabas ng mga hardware key sa daan-daan o libu-libong user? Isaisip ang mga pinakamahuhusay na kagawian na ito:
- Magpamahagi ng kahit dalawang susi sa bawat may pribilehiyong gumagamit: isa para sa pang-araw-araw na paggamit, isa na naka-lock bilang backup.
- Idokumento at i-automate ang proseso ng pagpaparehistro, pagpapalit, at pagbawi para sa mga nawawalang susi.
- Plano para sa pagsasanay ng gumagamit: ang pangunahing kalituhan ay nagmumula sa unang pag-setup, hindi sa pang-araw-araw na paggamit.
- Subaybayan ang mga support ticket at feedback para sa mga “gotcha” sa partikular na kapaligiran ng iyong organisasyon (hal., mga paghihigpit sa USB port, NFC compatibility).
Karamihan sa mga organisasyon ay pumipili ng hybrid system: YubiKeys para sa mga high-value/admin role, mga app para sa iba pa, na may mahusay na naipatupad na mga estratehiya sa scalability at migration upang ma-optimize ang seguridad at kadalian ng paggamit.
Higit pa sa 2FA: Ang YubiKey sa Pagsunod at Zero Trust Security
Ang mga YubiKey ay hindi lamang isang pinakamahusay na pagpipilian, madalas din itong kinakailangan ng mga balangkas ng regulasyon kabilang ang FIPS, PCI DSS, HIPAA, at iba't ibang mga mandato sa seguridad na zero trust.
- FIPS 140-2/140-3: Mga mandato ng gobyerno at sektor ng depensa ng US. Nag-aalok ang Yubico ng mga sertipikadong modelo na sumusunod sa mga pamantayang ito.
- CMMC at NIST AAL3: Mga pamantayan para sa multi-factor authentication sa mga kritikal na industriya.
- Mga sertipikasyon ng EU eIDAS at Karaniwang Pamantayan: Para sa digital identity, mga kwalipikadong electronic signature, at mga regulated na merkado sa EU.
Pagtugon sa mga Mito at Alalahanin sa Seguridad
Open Source ba o Pagmamay-ari ang YubiKey?
Bagama't nag-aalok ang Yubico ng open source reference code para sa ilang sinusuportahang pamantayan (tulad ng OpenPGP at HOTP), ang firmware na tumatakbo sa mga retail YubiKeys ay kadalasang closed-source; nagdulot ito ng mga alalahanin sa loob ng komunidad ng seguridad. Ipinagmamalaki ito ng Yubico sa pamamagitan ng pagbibigay-priyoridad sa seguridad ng supply chain at sa mga panganib na nauugnay sa general-purpose hardware sa mga high-security application. Sa huli, dapat timbangin ng mga user ang mga benepisyo ng sertipikadong komersyal na hardware laban sa isang ganap na bukas na implementasyon, ngunit matibay ang track record ng pagiging maaasahan ng YubiKey.
Kumusta naman ang mga Nakaraang Kahinaan?
Mabilis na tumugon ang Yubico sa mga kahinaan sa mga nakaraang henerasyon, na nag-aalok ng mga libreng kapalit kasama ang mga update sa firmware at sertipikasyon. Bagama't maaaring magkaroon ng mga depekto ang lahat ng hardware sa seguridad, ang mga key na may proteksyon sa hardware ay nananatiling mas ligtas kaysa sa anumang solusyon na nakabatay sa software. Isinasama ng mga kasalukuyang modelo ang mga aral na natutunan mula sa mga nakaraang insidente.
Advanced: Pagbuo ng mga Custom Authentication Stack gamit ang YubiKey
- YubiKey Manager at mga SDK payagan ang mga developer na i-configure at maglaan ng mga device para sa maraming protocol.
- Mga SuperToken at mga katulad na framework ay nag-aalok ng mga handa nang gamiting solusyon sa MFA, kabilang ang WebAuthn at TOTP, para sa mabilis na integrasyon.
- Ang mga library sa Node.js, Python (pyotp), Go, Rust, at .NET ay nagpapadali sa paggamit ng mga protocol na TOTP at FIDO2.
- Ang pagpapatupad ng mga progresibong estratehiya sa pag-deploy ay nagbibigay-daan sa pagbabalik-tanaw sa mga TOTP code o backup kung sakaling mawala ang susi.
Mga Pinakamahusay na Kasanayan para sa Ligtas at Madaling Gamiting MFA
- Palaging irehistro ang mga backup na key: Huwag hayaang laktawan ng mga user ang pagpaparehistro ng backup o recovery code. Isama ito sa proseso ng onboarding.
- Magpatupad ng malinaw na hirarkiya: pangunahing susi, pangalawang susi, mga backup code, at administratibong pagbawi.
- Panatilihing simple at malinaw ang mga proseso ng pagpapatala, gamit ang malinaw na sunud-sunod na gabay kung sakaling may mga hindi pagpasa.
- Huwag ipakita sa publiko ang mga teknikal na mensahe ng error sa mga user: Panatilihing madaling gamitin ang karanasan ng gumagamit at iwasan ang kalituhan.
- Subaybayan at i-log ang lahat ng mga kaganapan sa pagpapatotoo: Subaybayan ang paggamit, mga pagkabigo, mga pag-access sa backup code, at mga anomalya sa heograpiya.
- Turuan ang mga gumagamit: Magbigay ng malinaw na mga tagubilin para sa pag-setup, pang-araw-araw na paggamit, at kung ano ang gagawin kung mawala ang isang device.
Ang Epekto sa Tunay na Mundo ng Pag-aampon sa YubiKey
Mga Umuusbong na Uso: Pagpapatotoo na Walang Password at ang Kinabukasan ng Ligtas na Pag-access
Hindi lamang pinapabuti ng YubiKey ang seguridad ng 2FA—nangunguna rin ito sa daan tungo sa isang kinabukasan na walang password. Pinalalawak ng mga platform tulad ng Windows Hello, iOS Passkeys, at Google Advanced Protection ang mga opsyon na walang password, at sa suporta ng WebAuthn at FIDO2, mas malapit na ngayon ang kumpletong pag-aalis ng mga password kaysa dati.
- Walang mga tiket sa pag-reset ng password para sa teknikal na suporta.
- Mas mabilis na pagpapatotoo—ipasok lang at i-tap.
- Walang panganib ng muling paggamit ng password o mga password na madaling mabasag.
- Malaking pagbawas sa epektibong phishing sa iba't ibang organisasyon.
Pinagsasama ng YubiKey ang tibay, pagiging simple, at kakayahang magamit nang maramihan, kaya isa ito sa mga pinakaepektibong kagamitan para sa pagprotekta ng mga account at data sa anumang kapaligiran.